

티스토리 뷰
📌 3줄 요약
1. ARTEX와 CyberStrike 모두 AI가 자율적으로 모의해킹을 수행하는 오픈소스지만, 성격이 많이 다릅니다.
2. ARTEX는 자율 탐색에 집중한 비교적 가벼운 도구, CyberStrike는 정찰부터 포스트익스플로잇까지 포괄하는 무거운 레드팀 하네스입니다.
3. 강력할수록 인가 범위·격리·승인·증적이라는 울타리가 먼저입니다. 특히 CyberStrike는 통제 없이 붙이면 그 자체가 위험합니다.
1. ARTEX와 CyberStrike 모두 AI가 자율적으로 모의해킹을 수행하는 오픈소스지만, 성격이 많이 다릅니다.
2. ARTEX는 자율 탐색에 집중한 비교적 가벼운 도구, CyberStrike는 정찰부터 포스트익스플로잇까지 포괄하는 무거운 레드팀 하네스입니다.
3. 강력할수록 인가 범위·격리·승인·증적이라는 울타리가 먼저입니다. 특히 CyberStrike는 통제 없이 붙이면 그 자체가 위험합니다.
앞서 ARTEX를 정리하면서 "AI가 스스로 하는 모의해킹"을 살펴봤습니다. 이번에는 비슷한 범주의 또 다른 오픈소스 CyberStrike를 보고, 두 도구가 어떻게 다른지 비교해 봅니다. 같은 "AI 자율 모의해킹"이라도 겨냥하는 범위와 무게가 전혀 다릅니다.
| 목차 | 내용 |
|---|---|
| 1 | 두 도구의 성격 차이 |
| 2 | CyberStrike란 무엇인가 |
| 3 | 기능 비교 |
| 4 | 무엇을 조심해야 하나 |
| 5 | 어떤 도구를 고를까 |
| 6 | 정리 |
1. 두 도구의 성격 차이
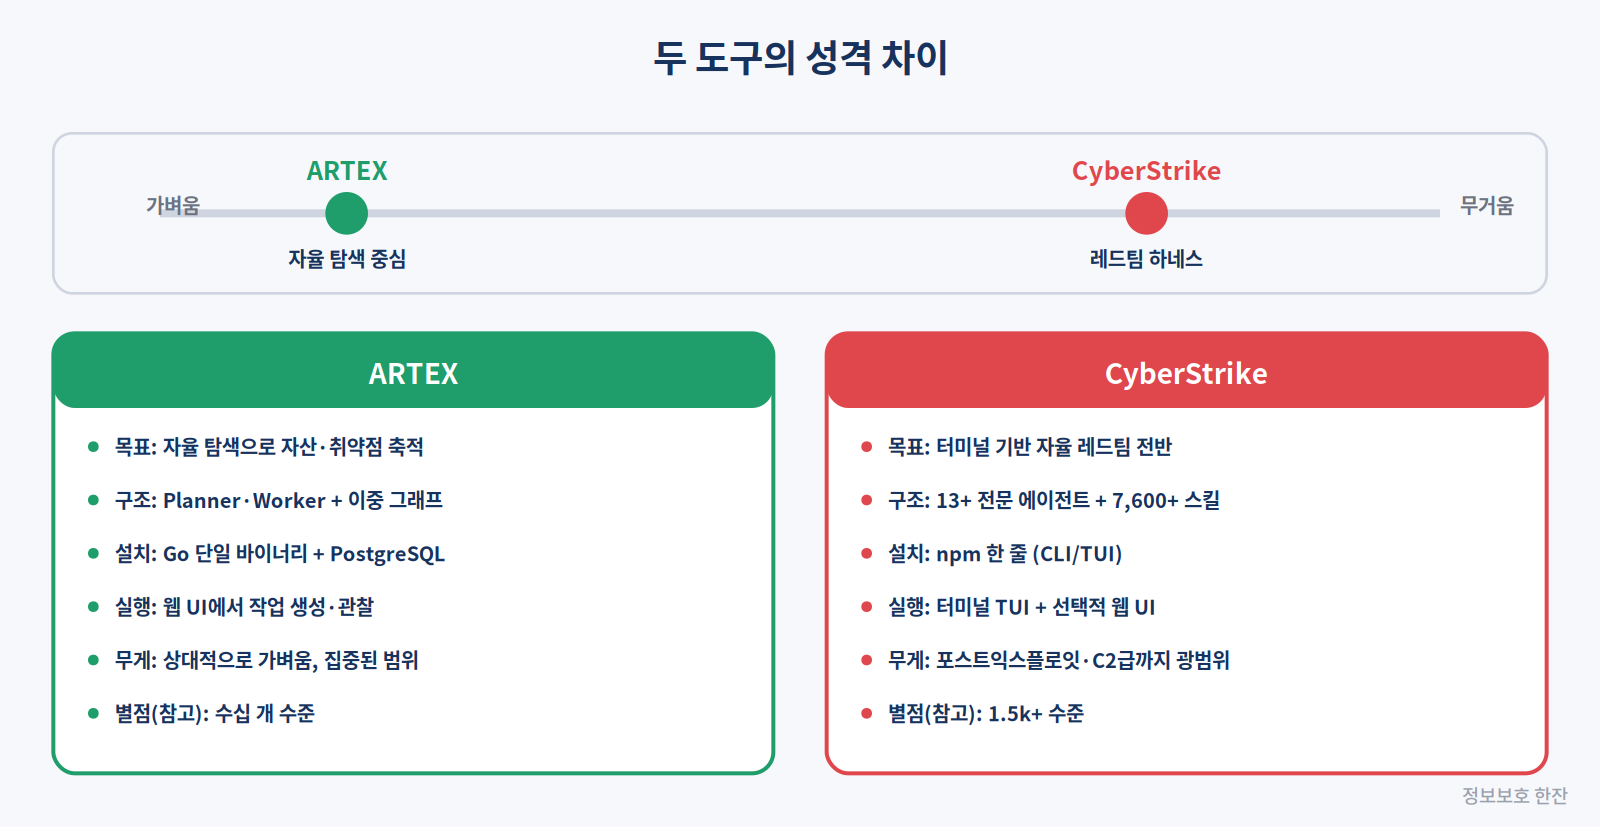
한 문장으로 요약하면 이렇습니다. ARTEX는 "자율 탐색으로 취약점을 찾아 그래프로 쌓는" 데 집중하고, CyberStrike는 "정찰부터 침투 후 활동까지" 레드팀 작업 전반을 포괄합니다.
| 구분 | ARTEX | CyberStrike |
|---|---|---|
| 한 줄 성격 | 자율 탐색 중심, 비교적 가벼움 | 레드팀 하네스, 무겁고 광범위 |
| 원본 | 중국산 오픈소스 (한국어판 별도) | 영어권 프로젝트 (한국어 README 포함) |
| 대표 지표(참고) | 별점 수십 개 수준 | 별점 1.5k+ 수준 |
2. CyberStrike란 무엇인가
| 구분 | 내용 |
|---|---|
| 정의 | 터미널에서 돌리는 AI 기반 공격 보안 하네스 (스스로 정찰·탐지·익스플로잇·리포트) |
| 설치·실행 | npm 한 줄 설치 후 터미널 TUI로 실행. 웹 UI도 제공 |
| 에이전트 | web-application, mobile, cloud, internal-network 등 13+ 도메인 특화 에이전트 |
| 지식 베이스 | 7,600+ 서명된 스킬 파일, OWASP WSTG·CIS·MITRE ATT&CK 매핑 |
| LLM | 150+ 공급자, 5,300+ 모델. Ollama·LM Studio로 완전 오프라인도 가능 |
| 원격 실행 | Bolt로 여러 원격 서버에 도구를 분산 실행 |
| 포스트익스플로잇 | Linux/Windows/macOS/AWS/Azure/Kubernetes/CI-CD 대상 내장 기능 |
| 라이선스 | AGPL-3.0 (상용 라이선스 별도) |
⚠️ CyberStrike는 자격증명 추출, 키로깅, 권한 상승, 지속성 확보 같은 침투 후(post-exploitation) 기능을 폭넓게 내장하고 있습니다. 공식 문서도 "인가된 보안 테스트 전용"임을 명시합니다. 권한 없는 사용은 국내에서 정보통신망법 위반이 될 수 있습니다.
3. 기능 비교
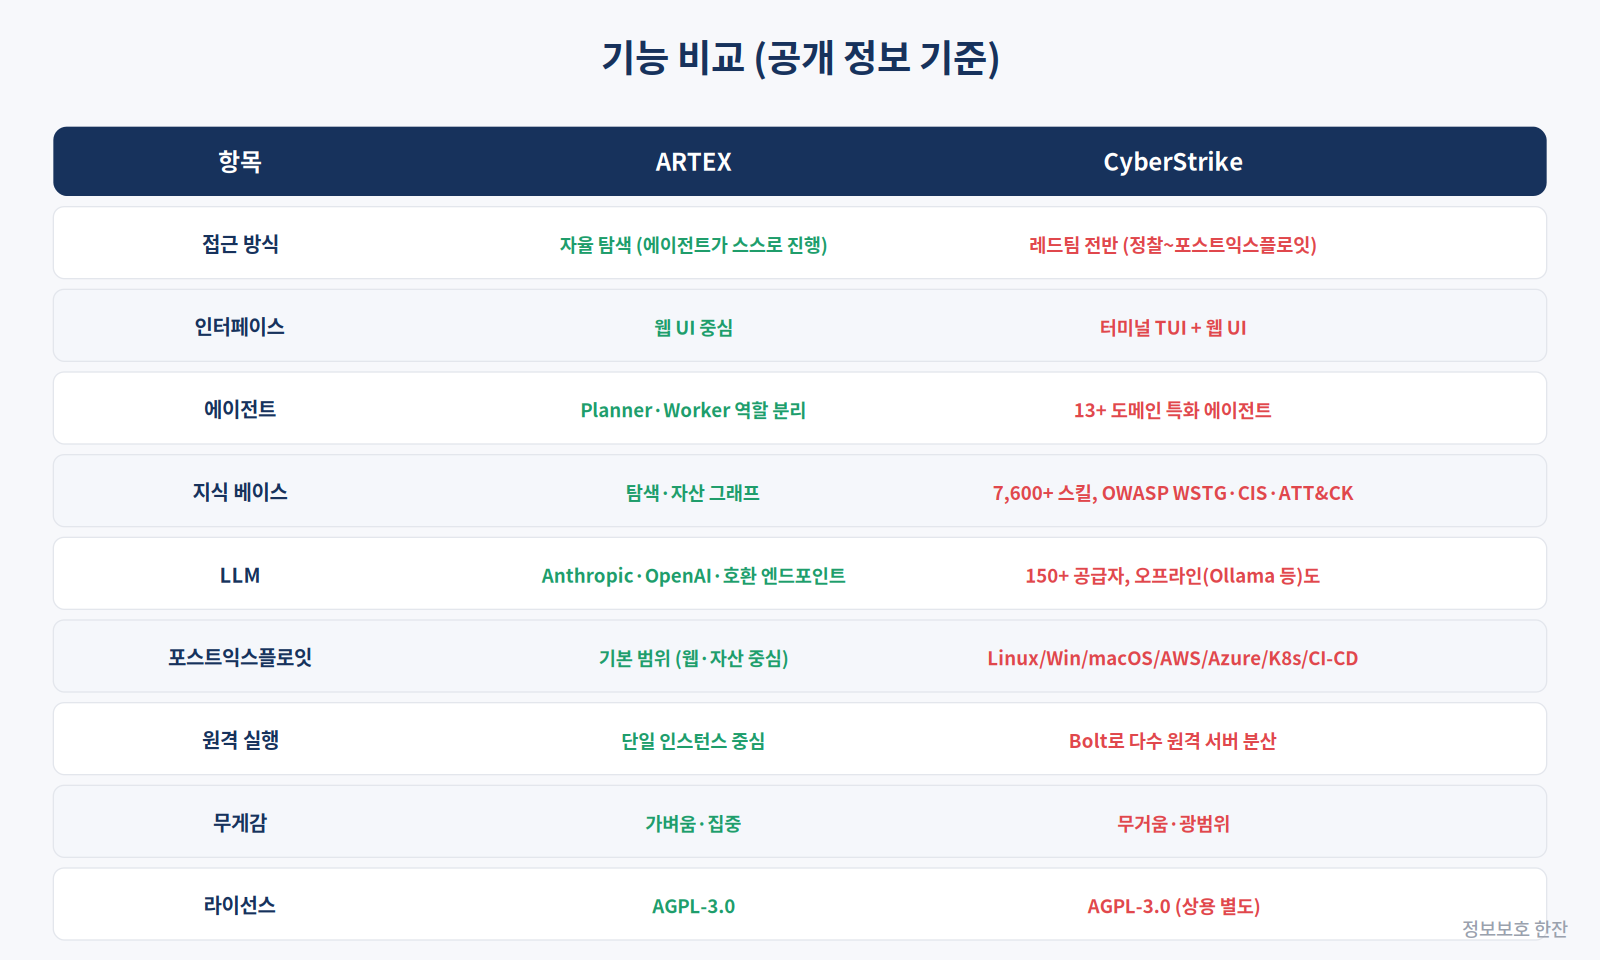
| 항목 | ARTEX | CyberStrike |
|---|---|---|
| 접근 방식 | 자율 탐색 (에이전트가 스스로 진행) | 레드팀 전반 (정찰~포스트익스플로잇) |
| 인터페이스 | 웹 UI 중심 | 터미널 TUI + 웹 UI |
| 에이전트 | Planner·Worker 역할 분리 | 13+ 도메인 특화 에이전트 |
| 지식 베이스 | 탐색·자산 그래프 | 7,600+ 스킬 (WSTG·CIS·ATT&CK) |
| LLM | Anthropic·OpenAI·호환 엔드포인트 | 150+ 공급자, 오프라인 모델도 |
| 포스트익스플로잇 | 기본 범위 (웹·자산 중심) | Linux/Win/macOS/클라우드/K8s/CI-CD |
| 원격 실행 | 단일 인스턴스 중심 | Bolt로 다수 원격 서버 분산 |
| 무게감 | 가벼움·집중 | 무거움·광범위 |
| 라이선스 | AGPL-3.0 | AGPL-3.0 (상용 별도) |
💡 숫자(에이전트 수, 스킬 수, 공급자 수)는 CyberStrike README가 내세우는 공개 지표입니다. 숫자가 크다고 꼭 우수한 것은 아니고, 조직에 필요한 범위와 운영 부담을 함께 봐야 합니다.
4. 무엇을 조심해야 하나
두 도구의 공통 주의점은 ARTEX 글에서 다룬 것과 같습니다. 다만 CyberStrike는 기능 범위가 넓은 만큼 추가로 더 조심할 부분이 있습니다.
| 위험 요소 | 설명 |
|---|---|
| 포스트익스플로잇 내장 | 자격증명 추출·키로깅·권한 상승 등은 실제 공격 행위. 격리된 환경에서만, 승인 게이트를 두고 사용 |
| 광범위 대상 | 클라우드·K8s·CI-CD까지 건드릴 수 있어, 범위(scope)를 벗어나면 피해가 큼 |
| 원격 분산 실행(Bolt) | 여러 서버에 도구를 뿌리는 구조라, 각 서버의 접근 통제와 키 관리가 중요 |
| LLM 데이터 전송 | 외부 LLM을 쓰면 테스트 대상 정보가 외부로 나감. 민감 환경은 오프라인 모델 검토 |
| AGPL-3.0 | 수정하거나 네트워크 서비스로 제공하면 소스 공개 의무. 상용은 별도 라이선스 필요 |
💡 공통 전제는 동일합니다. 서면 인가 범위 안에서만, 운영 DB·개인정보는 제외·마스킹, 격리 네트워크·전용 계정, 전 과정 증적과 오탐 검증. 도구가 강력할수록 이 울타리를 먼저 세우고 붙여야 합니다.
5. 어떤 도구를 고를까

| 상황 | 추천 |
|---|---|
| AI 자율 모의해킹을 처음 도입, 가볍게 시작 | ARTEX |
| 웹·자산 중심으로 탐색 과정을 그래프로 추적 | ARTEX |
| 정찰~포스트익스플로잇까지 레드팀 전반 포괄 | CyberStrike |
| 여러 플랫폼·클라우드, 원격 분산 대규모 실행 | CyberStrike |
| 오프라인 LLM 등 다양한 모델 운용 | CyberStrike |
둘은 경쟁 관계라기보다 단계가 다른 도구에 가깝습니다. 가볍게 자율 탐색부터 시작하려면 ARTEX, 레드팀 작업 전반을 하나로 묶고 싶으면 CyberStrike가 맞습니다. 두 가지를 용도별로 분리해 함께 운영하는 것도 방법입니다.
정리
| 핵심 | 내용 |
|---|---|
| 성격 | ARTEX = 가벼운 자율 탐색 / CyberStrike = 무거운 레드팀 하네스 |
| 범위 | ARTEX는 웹·자산 중심 / CyberStrike는 포스트익스플로잇·클라우드까지 |
| 운영 | ARTEX는 단일 구성이 단순 / CyberStrike는 원격 분산·광범위해 통제 부담 큼 |
| 선택 | 도입 난이도·필요 범위로 결정. 단계가 다른 도구라 병행도 가능 |
| 공통 | 인가 범위·격리·승인·증적이 먼저. 특히 CyberStrike는 더 엄격히 |
AI 자율 모의해킹 도구는 빠르게 늘고 있습니다. 중요한 건 "어느 게 더 세냐"가 아니라 우리 조직의 점검 범위와 통제 체계에 맞는가입니다. 도구를 고르기 전에 울타리(범위·승인·격리·증적)부터 세우는 순서를 권합니다.
참고 자료
| 자료 |
|---|
| GitHub, CyberStrikeus/CyberStrike |
| CyberStrike README (한국어) |
| GitHub, Autumn-27/ARTEX |
| 정보보호 한잔, ARTEX 정리 글 |
이 글은 공개된 오픈소스 정보를 바탕으로 한 도구 비교·일반 가이드이며, 특정 조직의 구축 사례나 내부 환경과는 무관합니다.
'정보보안 > Penetration Testing' 카테고리의 다른 글
| PentAGI란? 완전 자율 AI 모의해킹 플랫폼 (0) | 2026.10.08 |
|---|---|
| PentestGPT란? USENIX 논문으로 검증된 AI 모의해킹 오픈소스 (0) | 2026.10.08 |
| ARTEX란? AI가 스스로 하는 자율 모의해킹 오픈소스 (0) | 2026.10.08 |
| AI에게 DAST(ZAP)를 맡겨봤다. (0) | 2026.09.12 |
| ZAP 마켓플레이스 "인증서 체인이 유효하지 않을 수 있습니다" — 사실은 인증서가 아니었다 (0) | 2026.09.11 |
공지사항
최근에 올라온 글
최근에 달린 댓글
- Total
- Today
- Yesterday
링크
TAG
- cve
- 펜테스트
- AI보안
- 정보보안
- 자율침투테스트
- 사이버보안
- 해킹주의
- 샤이니헌터스
- 전자금융기반시설
- E27
- 보안뉴스
- 보안꿀팁
- 개발자보안
- 금취분평
- IACS
- 개인정보보호
- 전자금융기반시설취약점분석평가
- 보안상식
- 선박사이버보안
- 취약점
- 오픈소스보안
- IEC62443
- 악성코드
- 시큐어코딩
- 해킹예방
- DevSecOps
- 개인정보유출
- AI모의해킹
- 공급망공격
- LLM에이전트
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
글 보관함