

티스토리 뷰
1. UR E26은 선박 전체, UR E27은 선박에 들어가는 시스템·장비의 사이버 복원력 규칙이며, 2024년 7월 1일 이후 건조 계약된 신조선에 의무 적용됩니다.
2. E26은 5대 기능 17개 요구사항을 설계부터 운항까지 선박 수명 전체에 걸쳐 증적으로 유지하도록 요구합니다.
3. E27은 IEC 62443을 기반으로 한 41개 보안 기능과 보안 개발 생명주기 7개 통제를 공급사가 문서와 시험으로 입증하도록 요구합니다.
선박 장비 도입 검토를 하다 보면 이런 질문을 받습니다.
"선급 형식승인까지 받은 장비인데, 우리가 따로 확인할 게 있나요?"
있습니다. E27 원문에 따르면 형식승인을 받은 장비라도 공급사가 설정과 하드닝을 끝냈다는 시험 보고서를 제출해야 합니다. 그리고 그 장비가 선박 안에서 어느 구역에 들어가고 어떤 경로로 연결되는지는 E27이 아니라 E26이 다룹니다. 장비 하나가 안전해도 선박 전체가 안전한 것은 아니라는 뜻입니다.
이 글은 IACS 원문(E26 Rev.1, E27 Rev.1)을 기준으로 두 규칙의 적용 범위, 구조, 요구사항, 인증 절차, 수명주기별 증적을 정리했습니다.
| 시리즈 | 주제 |
|---|---|
| 1편 | IEC 62443 — OT 보안 국제표준의 구조와 핵심 개념 |
| 2편 | 선박 사이버 보안 규제 지도 — IMO · IACS · IEC · 미국 · EU |
| 3편 (이번 글) | IACS UR E26 · E27 — 원문 기준 요구사항과 인증 절차 |
| 4편 | 선박 사이버 보안 실무 체크리스트 — E27 41개 대응표, IT 보안·DevSecOps 적용 |
| 목차 | 내용 |
|---|---|
| 1 | E26과 E27 한눈에 비교 |
| 2 | 적용 범위 (선박 · 시스템) |
| 3 | E22 → E26 → E27 구조와 이해관계자 |
| 4 | E26 17개 요구사항 |
| 5 | E26 수명주기별 증적과 운영 프로그램 |
| 6 | E27 41개 보안 기능 |
| 7 | E27 제출 문서와 보안 개발 생명주기 |
| 8 | E27 인증 절차 |
| 9 | IT 보안과 다른 점 |
📋 1. E26과 E27 한눈에 비교
| 구분 | UR E26 | UR E27 |
|---|---|---|
| 정식 명칭 | Cyber resilience of ships (선박의 사이버 복원력) | Cyber resilience of on-board systems and equipment (탑재 시스템·장비의 사이버 복원력) |
| 대상 | 선박 전체 | 개별 시스템·장비 (네트워크 장비, 보안 장비, 컴퓨터, PLC 등 자동화 장비, 클라우드 가상머신 포함) |
| 주 책임자 | 시스템 통합사(인도 전 조선소) → 선주(인도 후) | 공급사 |
| 핵심 내용 | 5대 기능 17개 요구사항, 선박 수명 전체의 증적 관리 | 41개 보안 기능, 보안 개발 생명주기, 문서 10종 |
| 현재 판 | Rev.1 (2023년 11월, 전면 개정) | Rev.1 (2023년 9월) |
| 적용 | 2024년 7월 1일 이후 건조 계약 신조선 (원본 2022년 4월판은 시행 전 철회) | 좌동 |
🚢 2. 적용 범위
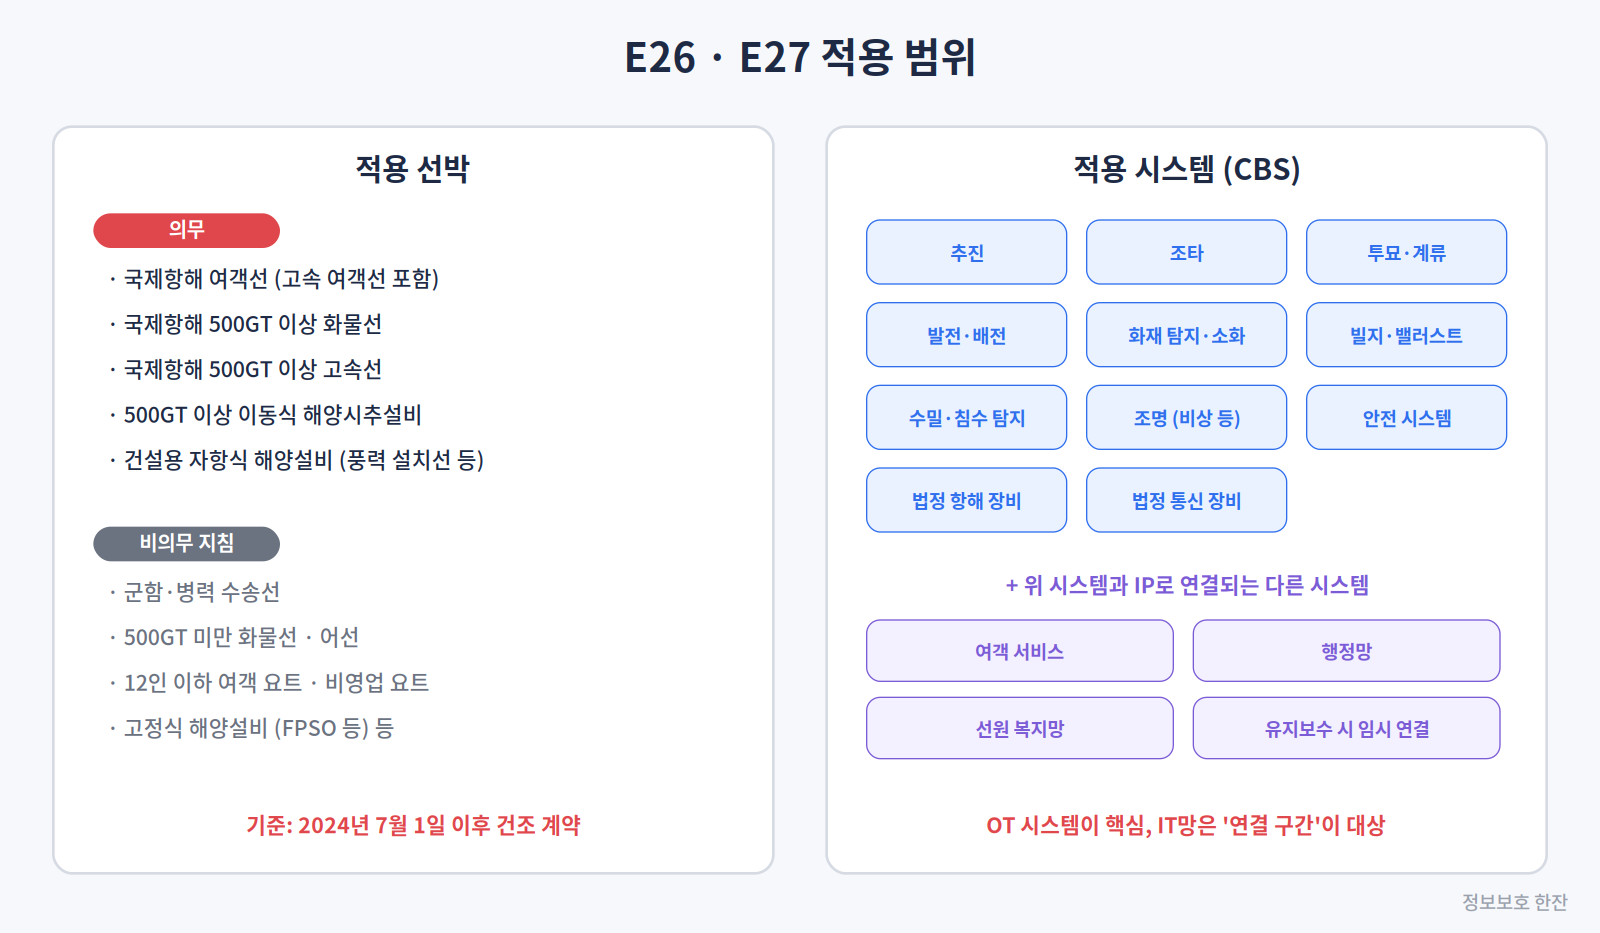
| 구분 | 대상 |
|---|---|
| 의무 | 국제항해 여객선(고속 여객선 포함), 국제항해 500GT 이상 화물선, 국제항해 500GT 이상 고속선, 500GT 이상 이동식 해양시추설비, 건설용 자항식 해양설비(풍력 설치·유지보수선, 크레인선 등) |
| 비의무 지침 | 군함·병력 수송선, 500GT 미만 화물선, 기계 추진이 아닌 선박, 원시적 목선, 12인 이하 여객 요트, 비영업 요트, 어선, 고정식 해양설비(FPSO 등) |
| 시스템 구분 | 대상 |
|---|---|
| OT 시스템 | 추진, 조타, 투묘·계류, 발전·배전, 화재 탐지·소화, 빌지·밸러스트·적하 컴퓨터, 수밀·침수 탐지, 조명(비상 조명 등), 비상정지·화물 안전·가스 탐지 등 안전 시스템 |
| 법정 장비 | 법규상 필수인 항해 시스템, 선급·법규상 필수인 내·외부 통신 시스템 |
| 연결 구간 | 위 시스템에서 다른 시스템으로 이어지는 IP 기반 통신 인터페이스 (여객 서비스망, 행정망, 선원 복지망, 유지보수 시 임시 연결 등) |
행정망이나 선원 복지망 자체가 E26의 대상은 아니지만, OT 시스템과 IP로 연결되는 지점은 대상입니다. 보안 담당자 입장에서는 "업무망 PC에서 제어망으로 가는 경로가 있는가"를 가장 먼저 확인해야 합니다.
🏗 3. E22 → E26 → E27 구조와 이해관계자
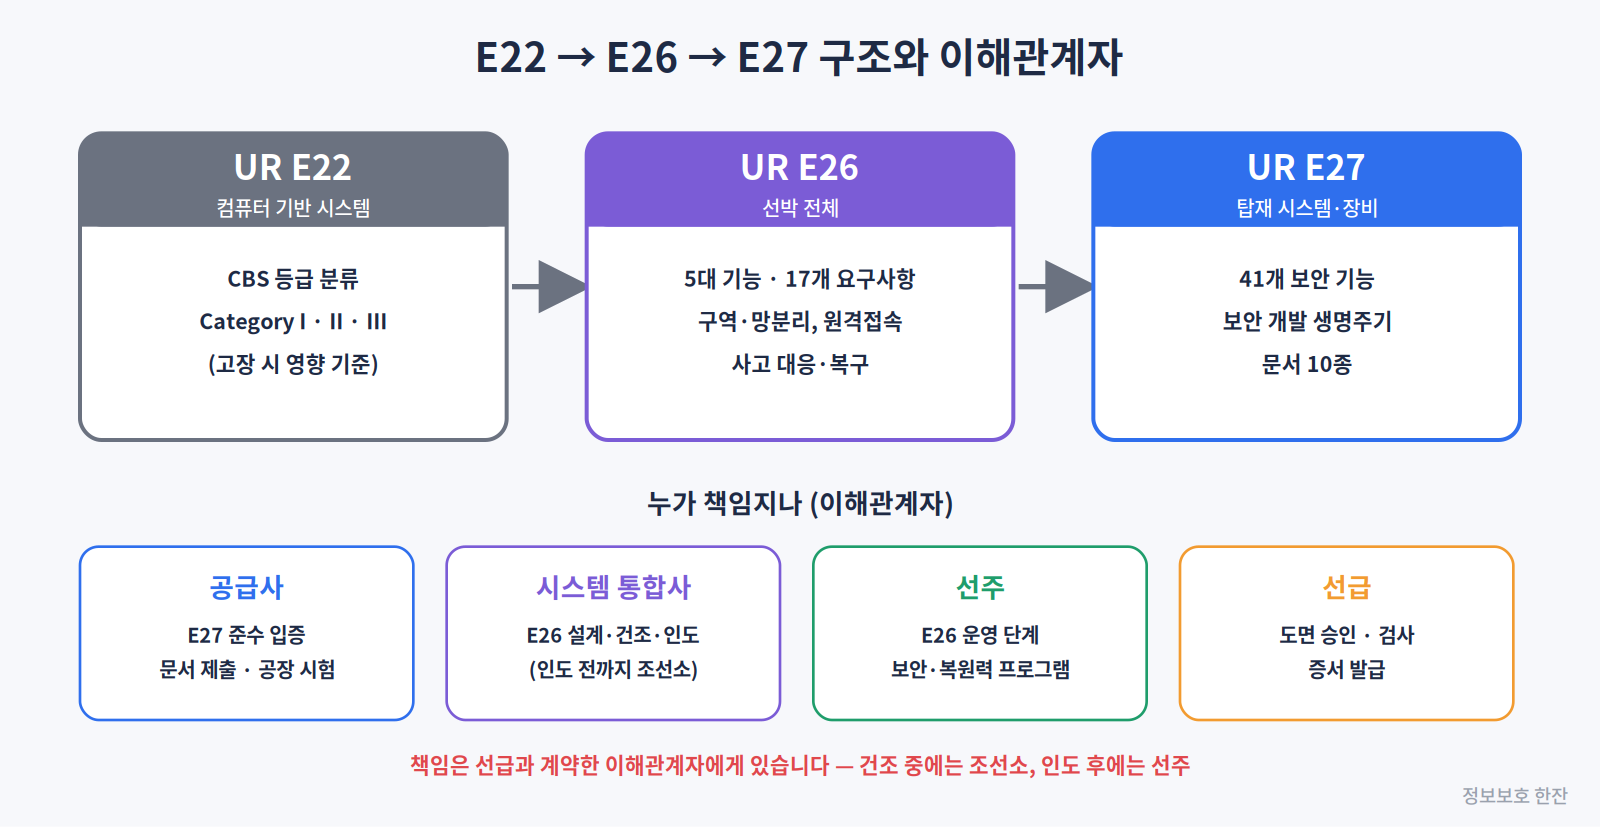
| 규칙 | 역할 |
|---|---|
| UR E22 | 컴퓨터 기반 시스템(CBS)을 고장 시 인명·선박·환경에 미치는 영향에 따라 Category I·II·III로 분류. 소프트웨어 기능 안전과 변경 관리(MoC)의 기준 |
| UR E26 | 선박을 하나의 단위로 보고 사이버 복원력을 요구. 다른 규칙과 산업 표준을 보완적으로 적용하는 기반 |
| UR E27 | E26 범위 안의 CBS에 대한 장비 단위 최소 요구사항 |
| IACS 권고 166호 | 비의무 권고. E26과 내용이 다르면 E26이 우선 |
| 이해관계자 | 책임 |
|---|---|
| 공급사 | E27 준수 입증, 문서 제출, 공장 인수시험(FAT) |
| 시스템 통합사 | 장비 통합과 E26 설계·건조·시운전 책임. 인도 전까지는 별도 계약이 없으면 조선소가 이 역할 |
| 선주(선박 관리회사) | 인도 후 E26 운영 단계 책임, 선박 사이버 보안·복원력 프로그램 운영 |
| 선급 | 도면 승인, 검사, 증서 발급 |
🔍 4. E26 17개 요구사항
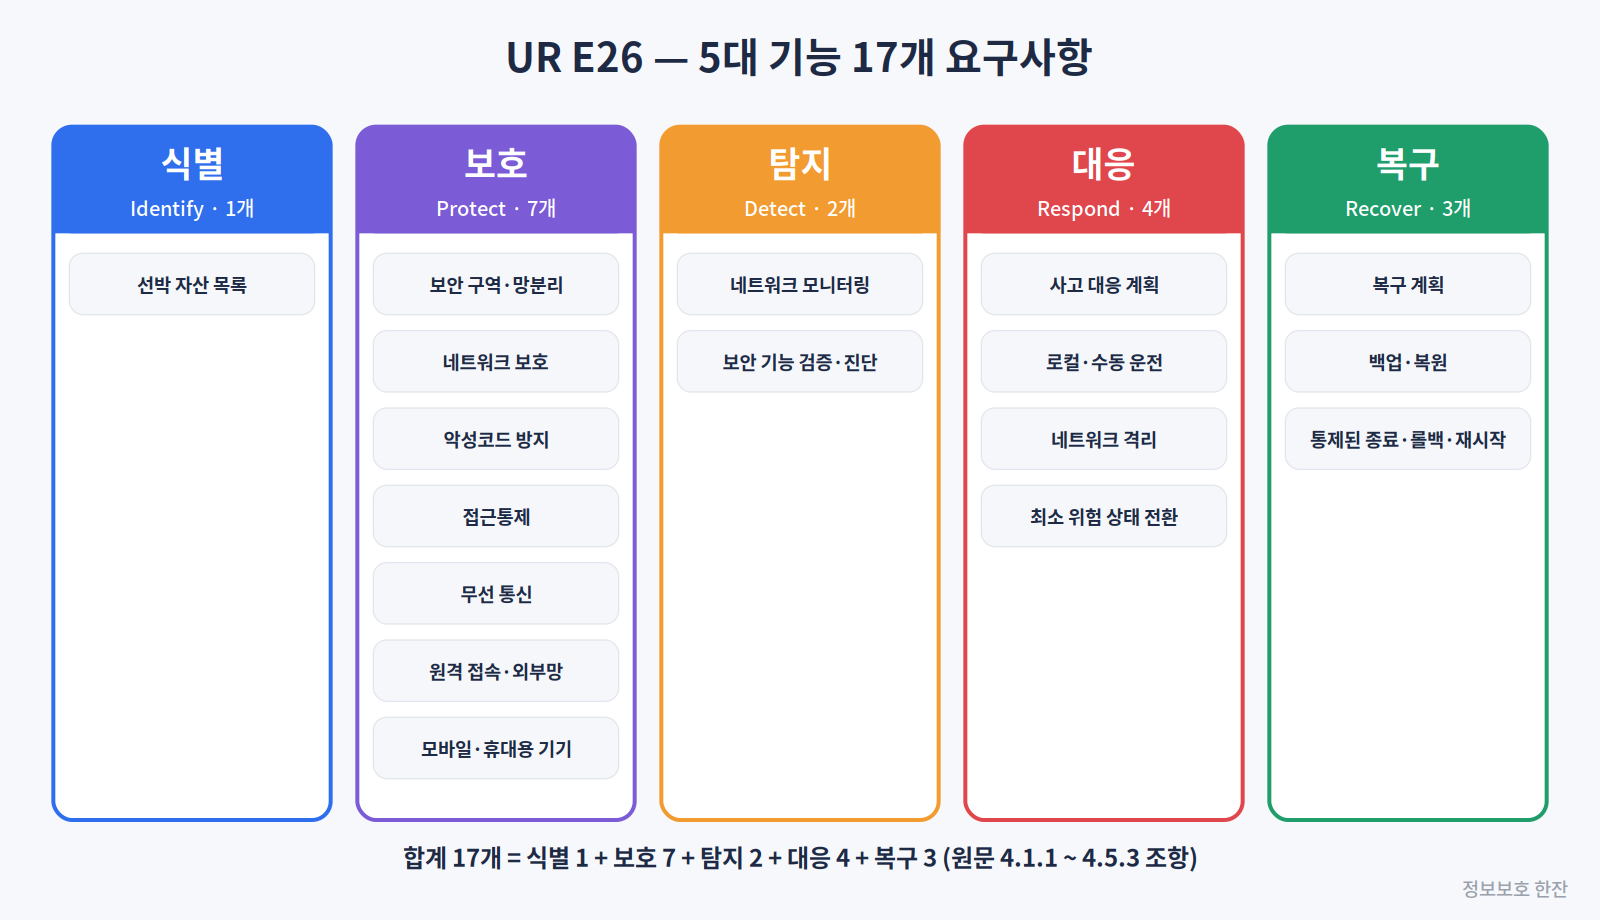
| 기능 | 요구사항 (조항) | 핵심 내용 |
|---|---|---|
| 식별 | 선박 자산 목록 (4.1.1) | HW·SW 목록을 선박 수명 내내 최신 유지. IP·프로토콜·포트 등 기밀 정보는 인가자만 접근 |
| 보호 | 보안 구역·망분리 (4.2.1) | 모든 CBS를 보안 구역으로 묶고, 명시적으로 허용한 트래픽만 경계 통과. 안전 시스템은 물리적 분리, 항해·통신은 기관·화물과 다른 구역 |
| 보호 | 네트워크 보호 (4.2.2) | 방화벽 등으로 구역 보호, 과도한 트래픽 대비, 최소 기능 원칙(불필요한 포트·서비스 비활성화) |
| 보호 | 악성코드 방지 (4.2.3) | 백신 설치가 원칙. 실시간 제어 등 기능을 해치면 운영 절차·물리적 보호로 대체 |
| 보호 | 접근통제 (4.2.4) | Cat.II·III는 잠금 공간 설치, 방문자 감독, 네트워크 접속점 차단, 이동식 매체 정책, 계정 기한 관리, 최소 권한 |
| 보호 | 무선 통신 (4.2.5) | 암호화 적용, 무선 기기의 유선망 동시 연결(dual-homed) 금지, 별도 세그먼트 |
| 보호 | 원격 접속·외부망 (4.2.6) | IP를 외부망에 노출 금지, 암호화 터널, 선박 측 명시 승인, 접속 기록. 원격 유지보수 시 MFA, 실패 시 차단, 자동 로그아웃, 롤백 |
| 보호 | 모바일·휴대용 기기 (4.2.7) | 인가된 사람·기기만 사용. 통제 기능이 없으면 포트를 물리적으로 차단 |
| 탐지 | 네트워크 모니터링 (4.3.1) | 지속 모니터링과 알람. IDS는 도입 가능하나 수동형만 허용 |
| 탐지 | 보안 기능 검증·진단 (4.3.2) | 보안 기능이 제대로 동작하는지 점검할 수 있는 진단 기능 |
| 대응 | 사고 대응 계획 (4.4.1) | 격리 지점, 경보 설명, 대응 옵션 포함. 종이 사본으로도 보관 |
| 대응 | 로컬·수동 운전 (4.4.2) | SOLAS가 요구하는 로컬 제어는 주 제어 시스템과 독립 |
| 대응 | 네트워크 격리 (4.4.3) | 물리 스위치·케이블 분리 등으로 구역 격리 가능, 장비에 명확한 표시 |
| 대응 | 최소 위험 상태 전환 (4.4.4) | 사고 시 정지·제어 이관 등 안전한 상태로 전환 |
| 복구 | 복구 계획 (4.5.1) | RTO·RPO 명시, 외부 지원 연락처 포함, 종이 사본 보관 |
| 복구 | 백업·복원 (4.5.2) | 정기 백업·시험, 랜섬웨어 대비 오프라인 백업 고려 |
| 복구 | 통제된 종료·롤백·재시작 (4.5.3) | 통제된 종료, 초기화, 이전 상태로 롤백, 읽기 전용 원본으로 재시작 |
망분리(4.2.1)와 원격 접속(4.2.6)은 일반 IT 보안 점검과 가장 많이 겹치는 영역입니다. 원문은 시운전 단계에서 방화벽 규칙 평가나 포트 스캔으로 허용 트래픽만 통과하는지, 프로토콜 분석기로 통신이 덜 안전한 버전으로 협상되지 않는지 확인하도록 합니다. 취약점 점검에서 쓰는 도구와 방법이 그대로 쓰입니다.
🔄 5. E26 수명주기별 증적과 운영 프로그램
| 단계 | 책임 | 제출·유지 문서 |
|---|---|---|
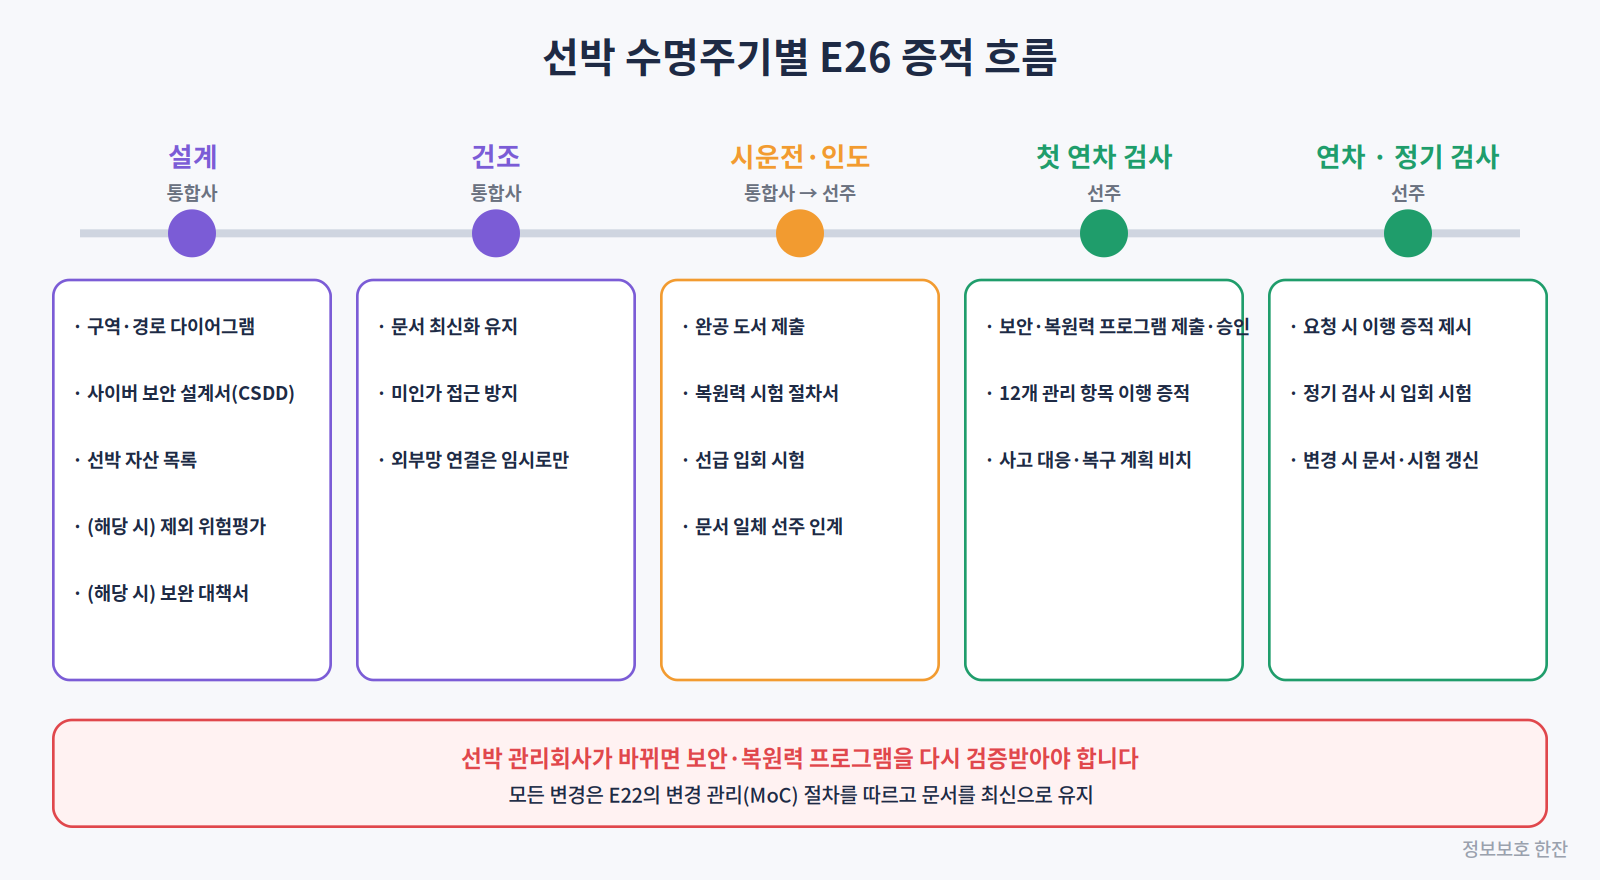
| 설계 | 통합사 | 구역·경로 다이어그램, 사이버 보안 설계서(CSDD), 선박 자산 목록, (해당 시) 제외 위험평가서·보완 대책서 |
| 건조 | 통합사 | 위 문서 최신화, 미인가 접근 방지, 외부망 통신은 임시로만 |
| 시운전·인도 | 통합사 → 선주 | 완공 도서, 선박 사이버 복원력 시험 절차서, 선급 입회 시험. 인도 시 문서 일체를 선주에 인계 |
| 첫 연차 검사 | 선주 | 선박 사이버 보안·복원력 프로그램 제출·승인, 이행 증적 제시 |
| 연차·정기 검사 | 선주 | 연차는 요청 시 증적 제시, 정기 검사는 시험 절차서에 따른 입회 시험 |
선박 사이버 보안·복원력 프로그램의 12개 관리 항목
| 분류 | 관리 항목 |
|---|---|
| 변경·자산 | ① 변경 관리(MoC) ② 소프트웨어 업데이트 관리 |
| 보호 | ③ 방화벽 관리 ④ 악성코드 방지 관리 ⑤ 접근통제 관리 ⑥ 기밀 정보 관리 ⑦ 원격 접속 관리 ⑧ 모바일·휴대용 기기 관리 |
| 탐지 | ⑨ 보안 이상 징후 탐지 ⑩ 보안 기능 검증 |
| 대응·복구 | ⑪ 사고 대응 계획 ⑫ 복구 계획 |
E26 적용에서 제외하려면 (위험평가 필수)
| 필수 조건 (모두 충족) | 추가 고려 조건 |
|---|---|
| IP 네트워크 연결이 없는 독립 시스템 | Category III 기능을 수행하지 않을 것 |
| 접근 가능한 물리 포트 없음, 미사용 인터페이스는 논리적으로 비활성화 | 알려진 취약점·위협·영향을 위험평가에 반영 |
| 물리적 접근이 통제되는 장소에 설치 | 연결성·접근점을 고려해 공격 표면 최소화 |
| 여러 선박 기능을 담당하는 통합 제어 시스템이 아닐 것 |
12개 관리 항목은 ISMS의 통제 항목과 거의 같습니다. 이미 ISMS·ISO 27001을 운영한다면 선박 OT 범위를 추가하고, 연차 검사에 제시할 "기록"을 남기는 방식으로 대응하는 것이 효율적입니다. 원문도 문서만이 아니라 이행 기록을 요구합니다.
🔐 6. E27 41개 보안 기능

E27의 보안 기능은 IEC 62443-3-3에서 선택한 요구사항으로 구성됩니다. 기본 기능 30개는 범위 내 모든 CBS에, 추가 기능 11개는 E26 범위 밖의 신뢰할 수 없는 네트워크와 통신하는 CBS에만 적용됩니다.
| 목표 (원문 분류) | 항목 번호 | 주요 항목 |
|---|---|---|
| 인증되지 않은 주체의 우발적 접근 방지 | 1 ~ 7 | 사용자 식별·인증, 계정·식별자·인증수단 관리, 무선 접근 관리, 비밀번호 강도, 인증 입력 가림 |
| 우발적 오용 방지 | 8 ~ 16 | 권한 부여, 무선 사용 통제, 휴대용 기기 통제, 모바일 코드 통제, 세션 잠금, 감사 이벤트·저장·실패 대응, 타임스탬프 |
| CBS 무결성 보호 | 17 ~ 20 | 통신 무결성, 악성코드 방지, 보안 기능 검증, 공격 시 출력값을 정해진 상태로 고정 |
| 정보 노출 방지 | 21 ~ 22 | 정보 기밀성, 암호 사용 |
| 운영 감시와 사고 대응 | 23 | 감사 로그 읽기 전용 접근 |
| 신뢰성 있는 운영 | 24 ~ 30 | DoS 대응, 자원 관리, 백업, 복구, 대체 전원 전환, 네트워크·보안 설정, 최소 기능 |
| 추가: 외부망 연결 CBS | 31 ~ 41 | MFA, 프로세스·장비 인증, 로그인 실패 제한, 사용 안내 메시지, 외부 접속 감시·통제, 선박 측 명시 승인, 원격 세션 종료, 암호학적 무결성, 입력값 검증, 세션 무결성, 로그아웃 시 세션 ID 무효화 |
추가 기능 39~41번(입력값 검증, 세션 무결성, 세션 ID 무효화)은 웹 애플리케이션 취약점 점검 항목과 같습니다. 원격 관리용 웹 인터페이스가 있는 장비라면 SAST·DAST로 인젝션과 세션 관리 취약점을 점검하는 것이 E27 대응에도 그대로 쓰입니다. 41개 항목별 IEC 62443 조항 대응표와 점검 방법은 4편에서 정리합니다.
📑 7. E27 제출 문서와 보안 개발 생명주기
| 문서 (조항) | 내용 | 선급 처리 |
|---|---|---|
| CBS 자산 목록 (3.1.1) | HW·SW 구성요소, 제조사, 모델, 버전·패치 수준, 인터페이스, 프로토콜 | 승인 |
| 구성도 (3.1.2) | 물리 구성도와 논리 구성도(데이터 흐름·프로토콜) | 승인 |
| 보안 기능 설명서 (3.1.3) | 41개 기능 충족 방법, 다른 CBS·외부망과의 인터페이스, 미충족 시 보완 대책 | 승인 |
| 보안 기능 시험 절차서 (3.1.4) | 재현 가능한 시험 환경, 장비, 초기 조건, 절차, 합격 기준 | 승인 |
| 보안 설정 가이드 (3.1.5) | 권장 설정값과 기본값 (계정, 비밀번호 정책, 방화벽 규칙 등) | 참고 |
| 보안 개발 생명주기 문서 (3.1.6) | SDLC 절차와 통제, 소프트웨어 업데이트·패치 방법 | 승인 |
| 유지보수·검증 계획 (3.1.7) | 보안 기능 정상 동작을 사용자가 확인하는 방법 | 참고 |
| 사고 대응·복구 지원 정보 (3.1.8) | 로컬 제어, 네트워크 격리, 감사 기록 포렌식, 백업·복원, 통제된 재시작 방법 | 참고 |
| 변경 관리 계획 (3.1.9) | E22 변경 관리 절차 | 참고 |
| 시험 보고서 (3.1.10) | 형식승인 장비의 설정·하드닝 완료를 공급사가 서명해 증명 | 참고 |
보안 개발 생명주기 (SDLC)
| 구분 | 내용 |
|---|---|
| 7단계 | 요구사항 분석 → 설계 → 구현 → 검증 → 출시 → 유지보수 → 폐기 |
| 5.1 코드 서명키 보호 | 코드 서명용 개인키의 무단 접근·변조 방지. 기술 통제 예로 HSM 명시 |
| 5.2 보안 업데이트 문서 | 적용 버전, 적용 방법, 재부팅 등 영향, 적용 확인 방법, 미적용 시 위험 |
| 5.3 의존 구성요소 업데이트 문서 | OS·펌웨어 보안 업데이트와의 호환 여부 안내 |
| 5.4 보안 업데이트 배포 | 진위를 검증할 수 있게 배포, 배포 전 QA 시험 (IACS 추가 조항) |
| 5.5 제품 심층 방어 문서 | 제품 보안 기능의 역할, 대응 위협, 알려진 위험의 완화 방법 |
| 5.6 외부 환경 방어 문서 | 제품이 설치될 환경에 기대하는 방어 조치 |
| 5.7 하드닝 가이드 | 불필요한 소프트웨어·계정·서비스 제거, 보안 설정, 보안 사고 신고 방법 |
7개 통제는 모두 IEC 62443-4-1(1편)에서 가져온 것입니다. DevSecOps 관점에서는 5.1은 서명키를 CI 서버와 분리해 HSM·KMS로 관리, 5.3은 SCA 결과로 의존 구성요소 호환성을 공지, 5.4는 서명된 패치와 배포 전 QA 게이트로 연결됩니다.
✅ 8. E27 인증 절차
| 단계 | 내용 |
|---|---|
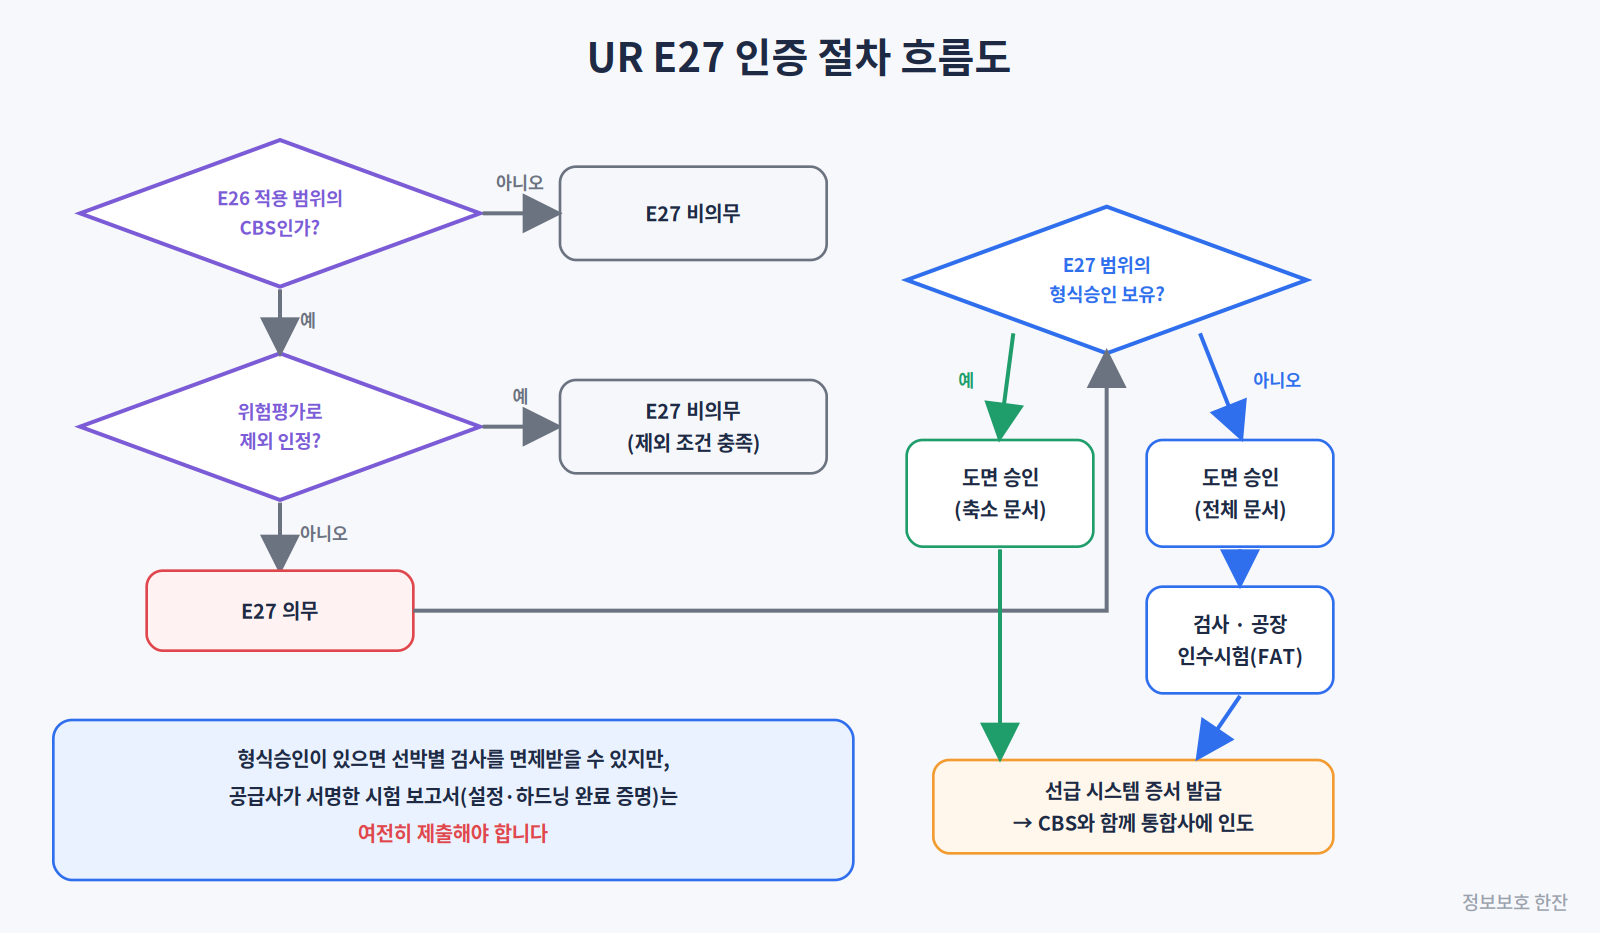
| ① 의무 여부 판단 | E26 범위의 CBS인지, 위험평가로 제외가 인정되는지를 공급사와 통합사가 함께 판단 |
| ② 형식승인 확인 | 형식승인은 자율이며, 표준 제품을 반복 생산하는 경우에 적용 |
| ③ 도면 승인 | 형식승인이 있으면 축소 문서, 없으면 전체 문서를 제출 |
| ④ 검사·공장 인수시험 | 형식승인이 없으면 공급사 공장에서 선급 입회하에 보안 기능 시험, 설정 확인, SDLC 증적 확인 |
| ⑤ 증서 발급 | 선급이 시스템 증서를 발급하고, 증서와 승인 문서가 CBS와 함께 통합사에 인도 |
보완 대책(compensating countermeasure)의 조건
| 조건 | 의미 |
|---|---|
| 같은 위협 방어 | 원래 요구사항이 막으려던 위협을 똑같이 막을 것 |
| 같은 수준 보호 | 원래 요구사항과 동등한 보호 수준 |
| 중복 금지 | E27의 다른 요구사항에서 이미 요구하는 통제가 아닐 것 |
| 위험 증가 금지 | 더 높은 보안 위험을 만들지 않을 것 |
⚖️ 9. IT 보안과 다른 점
| 항목 | 일반 IT 보안에서는 | E26·E27에서는 |
|---|---|---|
| 백신 | 전 PC·서버 설치 | 실시간 제어 등 기능을 해치면 운영 절차·물리 보호로 대체 가능 |
| 침입 탐지 | IPS 자동 차단도 흔함 | IDS는 수동형만, CBS 성능에 영향을 주는 차단 금지 |
| 원격 접속 | VPN + MFA | 여기에 더해 선박 측 명시 승인 전에는 접속 불가, 작업 중 언제든 중단·롤백 |
| 사용자 인증 | 모든 사용자 개별 식별 | 물리적으로 통제된 구역의 운전용 HMI는 즉시 조작을 위해 인증 면제 가능 |
| 사고 대응 계획 | 전자 문서 | 종이 사본 보관 필수 |
| 격리 | 방화벽 정책 변경 | 물리 스위치·케이블 분리 등 물리적 격리 수단과 표시 |
| 백업 | 온라인 백업 중심 | 랜섬웨어 대비 오프라인 백업 고려 |
IT 보안 기준을 그대로 들이대면 오히려 규칙 위반이 될 수 있습니다. 예를 들어 제어 구역에 IPS 자동 차단을 켜면, 탐지 장치를 수동형으로 두도록 한 E26 4.3.1과 충돌할 수 있습니다. 점검 체크리스트를 만들 때는 "가용성을 해치지 않는가"를 첫 번째 기준으로 두세요.
🚫 이런 판단은 하지 마세요
① "형식승인 장비니까 서류는 필요 없다"
형식승인이 있어도 축소 문서 제출과 공급사가 서명한 시험 보고서(설정·하드닝 완료)는 필요합니다.
② "E27 인증 장비로만 구성하면 E26도 끝"
구역 설계, 원격 접속 관리, 사고 대응·복구 계획, 운영 프로그램은 E26의 영역입니다. 장비 인증만으로는 채워지지 않습니다.
③ "인도받으면 조선소가 다 해 둔 것"
인도 후에는 선주가 첫 연차 검사 전에 보안·복원력 프로그램을 제출하고, 매년 이행 기록을 보여줘야 합니다.
④ "외부망에 안 붙어 있으니 대상이 아니다"
제외되려면 IP 연결 없음, 물리 포트 차단, 물리 접근 통제, 통합 제어 시스템 아님을 모두 충족하고 위험평가로 입증해야 합니다.
💬 자주 나오는 질문
Q. 기존 선박을 개조할 때도 적용되나요?
원문의 의무 적용 기준은 건조 계약일입니다. 기존 선박에는 비의무 지침으로 활용할 수 있으며, 구체적인 적용은 담당 선급과 확인해야 합니다.
Q. E26과 IACS 권고 166호가 다르면 무엇을 따르나요?
E26이 의무 적용되는 선박에서는 E26이 우선한다고 원문에 명시되어 있습니다.
Q. E27을 충족하지 못하는 항목이 있으면 어떻게 하나요?
보안 기능 설명서에 미충족 사실을 명시하고 보완 대책을 제안해야 합니다. 보완 대책은 같은 위협을 같은 수준으로 막아야 하며, 선박 쪽에서도 보완 대책서로 관리됩니다.
Q. 클라우드 서비스도 대상인가요?
E27은 장비의 예로 클라우드에 호스팅된 가상머신을 명시하고 있습니다. 선박 CBS의 일부로 동작한다면 대상이 될 수 있습니다.
🎉 정리
- E26은 선박 전체, E27은 탑재 장비의 사이버 복원력 규칙이며, 2024년 7월 1일 이후 건조 계약 신조선에 의무다.
- E26은 5대 기능 17개 요구사항으로 구성되고, 설계부터 운항까지 증적을 유지해야 한다.
- 인도 후에는 선주가 12개 관리 항목의 보안·복원력 프로그램을 운영하고 매년 기록을 보여준다.
- E27은 기본 30개 + 추가 11개 = 41개 보안 기능과 SDLC 7개 통제를 공급사가 입증한다.
- 망분리(FR5)는 E27이 아닌 E26이 담당한다.
- 형식승인이 있어도 축소 문서와 시험 보고서는 필요하다.
- IT 보안 기준보다 가용성이 먼저다. 수동형 IDS, 백신 예외, 선박 측 승인, 종이 사본, 물리적 격리가 대표적인 차이다.
다음 4편에서는 이 시리즈의 마지막으로 실무 체크리스트를 정리합니다. E27 41개 항목별 IEC 62443 조항 대응표와 점검 방법, IT 보안·DevSecOps 관점의 운영 체크리스트, 시운전 시험 항목을 한 번에 볼 수 있도록 구성할 예정입니다.
🔗 참고 자료
'정보보안 > Infra' 카테고리의 다른 글
| 업스트림 다운스트림 뜻, 분야별 의미 차이 한 번에 정리 (데이터·Git·네트워크·프록시) (0) | 2026.10.07 |
|---|---|
| 데이터 관측가능성(Data Observability)이란? (0) | 2026.10.07 |
| Rocky Linux 8 SSH CBC 취약점, 설정 파일엔 없는데 Nessus는 왜 탐지할까? (crypto-policies·opt-out 정리) (0) | 2026.10.07 |
| 선박 사이버 보안 규제 총정리 — IMO·IACS·IEC·미국·EU 한눈에 보기 (0) | 2026.10.05 |
| IEC 62443이란? OT 보안 국제표준 구조·보안 수준(SL)·7대 요구사항 쉽게 정리 (0) | 2026.10.01 |
- Total
- Today
- Yesterday
- 해킹주의
- 취약점
- DevSecOps
- 개인정보보호
- 선박사이버보안
- 보안상식
- 시큐어코딩
- 금취분평
- 공급망공격
- 오픈소스보안
- 개인정보유출
- IEC62443
- cve
- 개발자보안
- 전자금융기반시설
- 자율침투테스트
- IACS
- 정보보안
- 샤이니헌터스
- 전자금융기반시설취약점분석평가
- 보안꿀팁
- AI모의해킹
- AI보안
- 해킹예방
- 악성코드
- 펜테스트
- LLM에이전트
- 보안뉴스
- E27
- 사이버보안
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |