

티스토리 뷰
1. 선박 사이버 보안은 IMO 지침 · IACS 선급 규칙 · IEC 기술 표준 · 업계 가이드 · 미국·EU 법규 · 관리체계의 6개 계층으로 이루어져 있습니다.
2. 신조선은 IACS UR E26·E27이 의무이고, 모든 선사는 IMO MSC.428(98)에 따라 안전관리체계에 사이버 위험을 반영해야 합니다.
3. 미국 선적이면 USCG 규칙(계획 제출 기한 2027년 7월), EU 사업자·제조사면 NIS2·CRA까지 함께 봐야 합니다.
선박 사이버 보안 대응을 시작하면 대부분 이렇게 생각합니다.
"2024년부터 IACS UR E26·E27이 의무라니까, 그것만 맞추면 되겠지."
절반만 맞는 말입니다. E26·E27은 신조선에 적용되는 선급 규칙이고, 이미 운항 중인 선박, 선사의 관리체계, 미국 선적 선박, EU에 장비를 파는 제조사에는 각각 다른 규격이 적용됩니다. 이 글에서는 흩어져 있는 규격들을 한 장의 지도로 정리하고, 서로 어떻게 연결되는지, 누가 무엇을 먼저 봐야 하는지를 정리했습니다.
| 시리즈 | 주제 |
|---|---|
| 1편 | IEC 62443 — OT 보안 국제표준의 구조와 핵심 개념 |
| 2편 (이번 글) | 선박 사이버 보안 규제 지도 — IMO · IACS · IEC · 미국 · EU |
| 3편 | IACS UR E26 · E27 — 원문 기준 요구사항과 인증 절차 |
| 4편 | 선박 사이버 보안 실무 체크리스트 — E27 41개 대응표, IT 보안·DevSecOps 적용 |
| 목차 | 내용 |
|---|---|
| 1 | 규격 지도: 6개 계층 한눈에 보기 |
| 2 | 규격끼리의 연결 관계 |
| 3 | IMO 지침 (MSC.428 · Circ.3 Rev.3) |
| 4 | IACS 선급 규칙과 IEC 기술 표준 |
| 5 | 미국 USCG 규칙과 EU 법규 |
| 6 | 타임라인과 역할별 우선순위 |
| 7 | 주의할 판단, FAQ, 정리 |
🗺 1. 규격 지도: 6개 계층 한눈에 보기
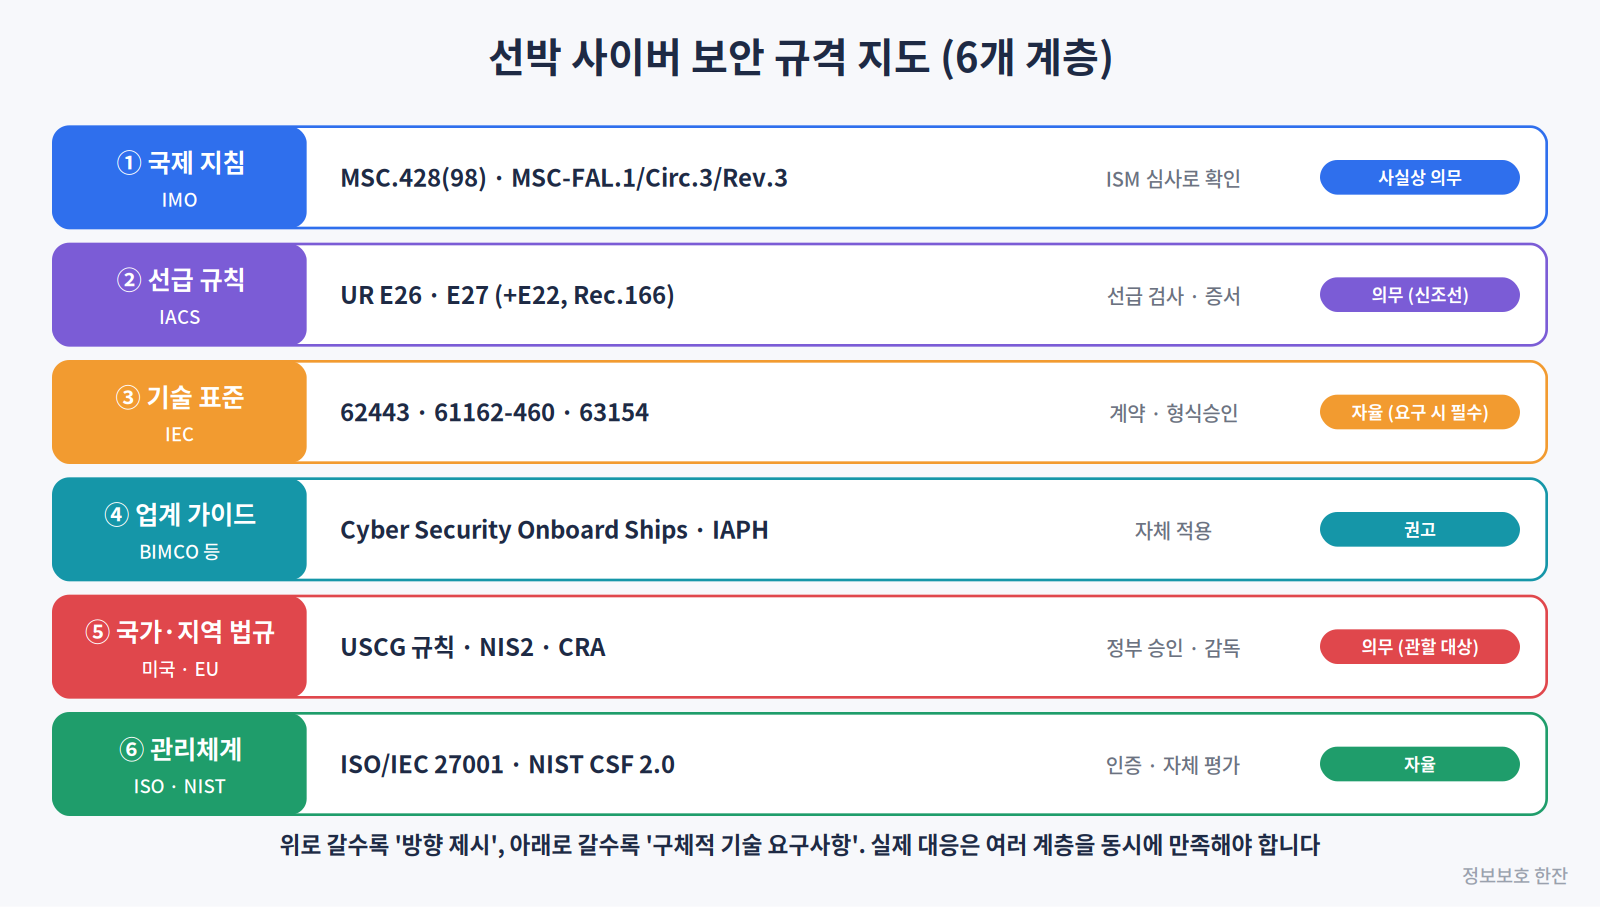
| 계층 | 대표 규격 | 성격 | 확인 방식 |
|---|---|---|---|
| ① 국제 지침 (IMO) | MSC.428(98), MSC-FAL.1/Circ.3/Rev.3 | MSC.428은 사실상 의무, Circ.3은 권고 | ISM 코드 심사 (DOC · SMC) |
| ② 선급 규칙 (IACS) | UR E26 · E27 | 의무 (2024년 7월 이후 건조 계약 신조선) | 선급 도면 승인 · 검사 · 증서 |
| ③ 기술 표준 (IEC) | IEC 62443, IEC 61162-460, IEC 63154 | 자율 (계약·형식승인에서 요구되면 필수) | 인증 · 형식승인 · 시험 성적서 |
| ④ 업계 가이드 | Guidelines on Cyber Security Onboard Ships, IAPH 항만 지침 | 권고 | 자체 적용 |
| ⑤ 국가·지역 법규 | 미국 USCG 규칙, EU NIS2 · CRA | 의무 (관할 대상에 한함) | 정부 승인 · 감독 · 사고 보고 |
| ⑥ 관리체계 | ISO/IEC 27001, NIST CSF 2.0 | 자율 | 인증 · 자체 평가 |
🔗 2. 규격끼리의 연결 관계
| 연결 | 내용 |
|---|---|
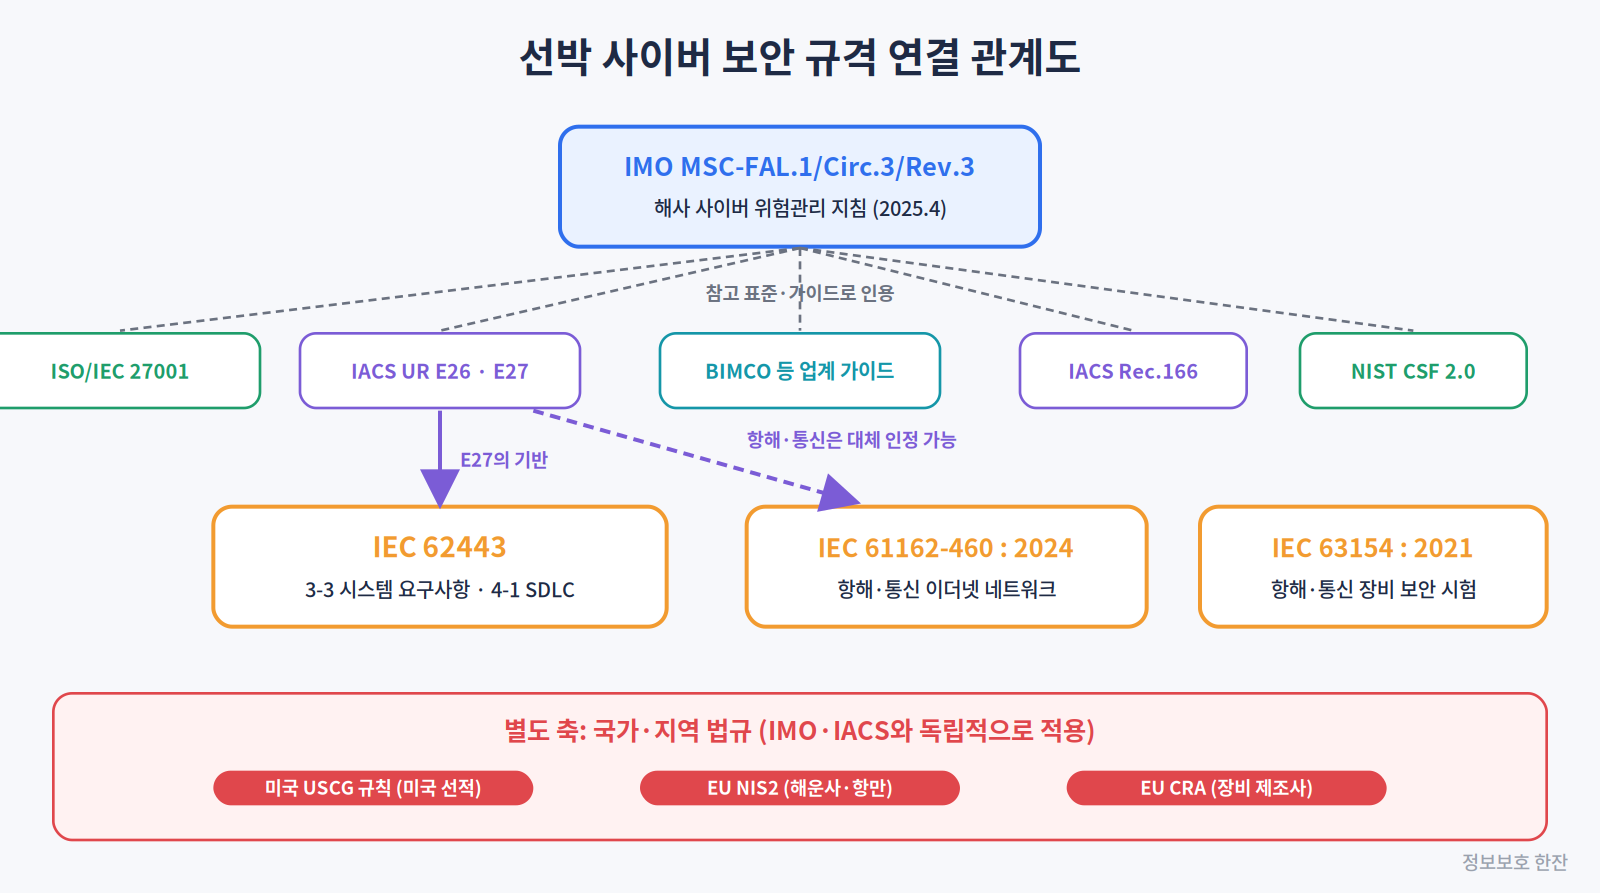
| IMO → 여러 규격 | IMO 지침 Rev.3은 ISO/IEC 27001, IACS UR E26·E27을 참고 표준으로, BIMCO 등 업계 가이드, IACS 권고 166호, NIST CSF 2.0, IAPH 항만 지침을 참고 가이드로 명시 |
| IACS → IEC 62443 | E27의 보안 기능은 IEC 62443-3-3, 보안 개발 생명주기는 IEC 62443-4-1에서 가져옴 (1편 참고) |
| IACS → IEC 61162-460 | 항해·무선통신 시스템은 E26을 지키는 조건으로 E27의 보안 기능 대신 IEC 61162-460 등 동등 표준 적용을 선급이 인정할 수 있음 |
| 국가·지역 법규 | IMO·IACS와는 별도로, 선적국이나 사업 지역에 따라 독립적으로 적용 |
IMO 지침이 인용한 표준에 ISO/IEC 27001과 NIST CSF 2.0이 들어 있다는 점이 중요합니다. 이미 ISMS나 ISO 27001을 운영하는 조직이라면 선사 차원의 사이버 위험관리 체계는 새로 만들기보다 기존 체계에 선박 OT 범위를 추가하는 방식으로 접근할 수 있습니다.
🧭 3. IMO 지침 — 모든 선사의 출발점
MSC.428(98): 안전관리체계에 사이버 위험 반영
| 항목 | 내용 |
|---|---|
| 채택 | 2017년 6월, IMO 해사안전위원회(MSC) |
| 요구 내용 | 승인된 안전관리체계(SMS)에 ISM 코드의 목표와 기능 요구사항에 따라 사이버 위험 관리를 포함 |
| 적용 시점 | 2021년 1월 1일 이후 첫 번째 회사 적합성 증서(DOC) 연차 심사부터 확인 |
| 의미 | 별도 인증이 아니라 기존 ISM 심사 안에서 사이버 위험 관리를 확인받는 구조 |
MSC-FAL.1/Circ.3/Rev.3: 해사 사이버 위험관리 지침 (2025년 4월)
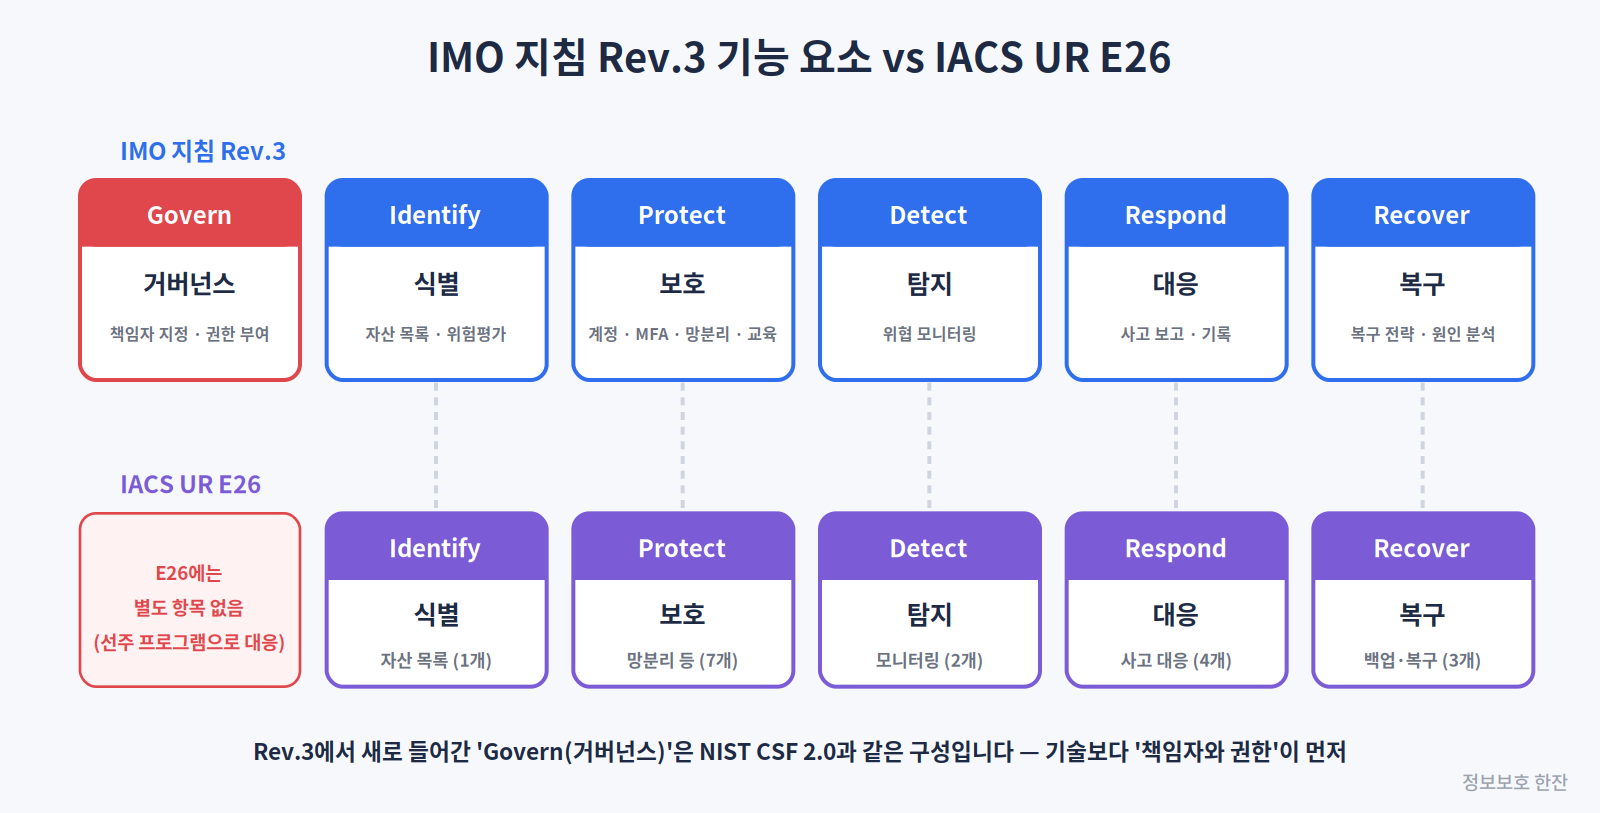
2025년 4월 개정된 Rev.3의 가장 큰 변화는 기능 요소에 거버넌스(Govern)가 추가되어 6개가 된 것입니다. 이는 IMO 지침이 참고 자료로 인용한 NIST CSF 2.0과 같은 구성입니다.
| 기능 요소 | Rev.3이 제시한 최소 통제 (요약) |
|---|---|
| Govern (신설) | 사이버 보안 책임자(또는 조직)를 지정하고, 필요한 권한·지원과 전문성을 갖추게 함 |
| Identify | 자산·데이터·시스템 간 의존관계 식별(공급망 포함), 선박 디지털 시스템 목록 유지, 위험평가 |
| Protect | 사용자별 고유 계정, 일반·관리자 계정 분리, 기본 비밀번호 변경, MFA, OT·IT 망분리, 이동식 매체 통제, 연간 교육, 백업, 공급망 보안 정책 |
| Detect | 위협과 공격 기법(TTP) 목록을 유지하고 시스템을 모니터링 |
| Respond | 선적국이 정한 기한 안에 사고 보고, 사고 기록 보관 |
| Recover | 복구 전략 수립, 사고 원인 분석으로 재발 방지 |
Rev.3의 Protect 항목은 일반 IT 보안 기준과 거의 같습니다. 퇴사자 계정 비활성화, 기본 비밀번호 변경, 관리자 계정 분리, MFA는 서버·웹 취약점 점검 항목 그대로입니다. 새로 눈여겨볼 부분은 OT 사용자 대상 별도 교육과 소프트웨어·하드웨어 공급망 보안 정책입니다.
🏛 4. IACS 선급 규칙과 IEC 기술 표준
IACS UR E26 · E27 (3편에서 자세히)
| 항목 | 내용 |
|---|---|
| 적용 대상 | 2024년 7월 1일 이후 건조 계약을 맺은 국제항해 여객선, 국제항해 500GT 이상 화물선 등 |
| E26 | 선박 전체의 사이버 복원력. 식별·보호·탐지·대응·복구 5개 기능, 17개 요구사항 |
| E27 | 탑재 장비의 보안 기능 41개와 보안 개발 생명주기 |
| 선급 부가 기호 | 선급별로 E26·E27 준수를 표시하는 부가 기호를 운영. 예: ABS는 적용 대상 선박에 CR(Cyber Resilience) 부가 기호를 부여 |
IEC 기술 표준
| 표준 | 최신 판 | 대상 | 핵심 내용 |
|---|---|---|---|
| IEC 62443 | 파트별 상이 | 산업제어시스템 전반 | OT 보안의 기반 표준 (1편 참고) |
| IEC 61162-460 | 2024년 4월 (3판) | 항해·무선통신 장비의 이더넷 네트워크 | 더 높은 안전·보안이 필요한 경우를 위한 IEC 61162-450의 추가 규격. 장비, 네트워크, 외부망 연결 요구사항과 시험 방법 |
| IEC 63154 | 2021년 (1판) | 항해·무선통신 장비 | 사이버 사고에 대한 기본 보호 수준의 요구사항, 시험 방법, 필요한 시험 결과 |
항해·통신 장비를 검토할 때는 제안서에 적힌 보안 근거가 E27인지, IEC 61162-460인지부터 확인하세요. 둘은 시험 항목과 증적 형태가 다르기 때문에, 같은 "선급 승인"이라도 확인해야 할 문서가 달라집니다.
🌐 5. 미국 USCG 규칙과 EU 법규
미국 — 해안경비대(USCG) 해상교통 사이버 보안 규칙
| 항목 | 내용 |
|---|---|
| 적용 대상 | 미국 선적 선박, 대륙붕(OCS) 시설, 해상교통보안법(MTSA) 적용 시설 |
| 시행일 | 2025년 7월 16일 |
| 즉시 적용 | 보고 대상 사이버 사고는 발견 즉시 국가대응센터(NRC)에 보고 |
| 2026년 1월 12일까지 | IT·OT 시스템에 접근하는 인력의 사이버 보안 교육 이수 (이후 매년) |
| 2027년 7월 16일까지 | 사이버 보안 책임자(CySO) 지정, 사이버 보안 평가 수행, 사이버 보안 계획 제출·승인 |
| 검증 | 해안경비대가 계획 이행을 검사·감사 |
| 외국 선적 선박 | USCG 규칙의 직접 대상은 아니지만, 해안경비대는 항만 책임자(COTP) 권한으로 외국 선적 선박의 사이버 보안도 확인하겠다고 밝힘 |
EU — NIS2 지침과 사이버 복원력법(CRA)
| 법규 | 대상 | 핵심 내용 |
|---|---|---|
| NIS2 지침 | 주요 항만, 해운사, FSRU 같은 개별 선박 등 필수 서비스 운영자 | 적절한 보안 조치 이행, 중대 사고 보고 |
| CRA (사이버 복원력법) | EU에 디지털 제품을 판매하는 제조사 | 2026년 9월부터 취약점·사고 보고, 2027년 12월 전면 적용 (1편 참고) |
USCG 규칙의 구조(책임자 지정 → 평가 → 계획 수립 → 교육 → 사고 보고)는 국내 ISMS나 전자금융기반시설 관리 체계와 매우 비슷합니다. 미국 선적 선박을 운영한다면 기존 침해사고 대응 절차에 "발견 즉시 NRC 보고" 경로를 추가하는 것부터 점검하세요.
국내 — 한국선급(KR) 지침
한국선급(KR)은 2024년 4월 IACS UR E27 Rev.1을 기반으로 탑재 시스템·장비의 사이버 복원력 지침을 발행했습니다. 국내 법규 차원의 선박 사이버 보안 규정은 이 글에서 다루지 않았습니다.
📅 6. 타임라인과 역할별 우선순위
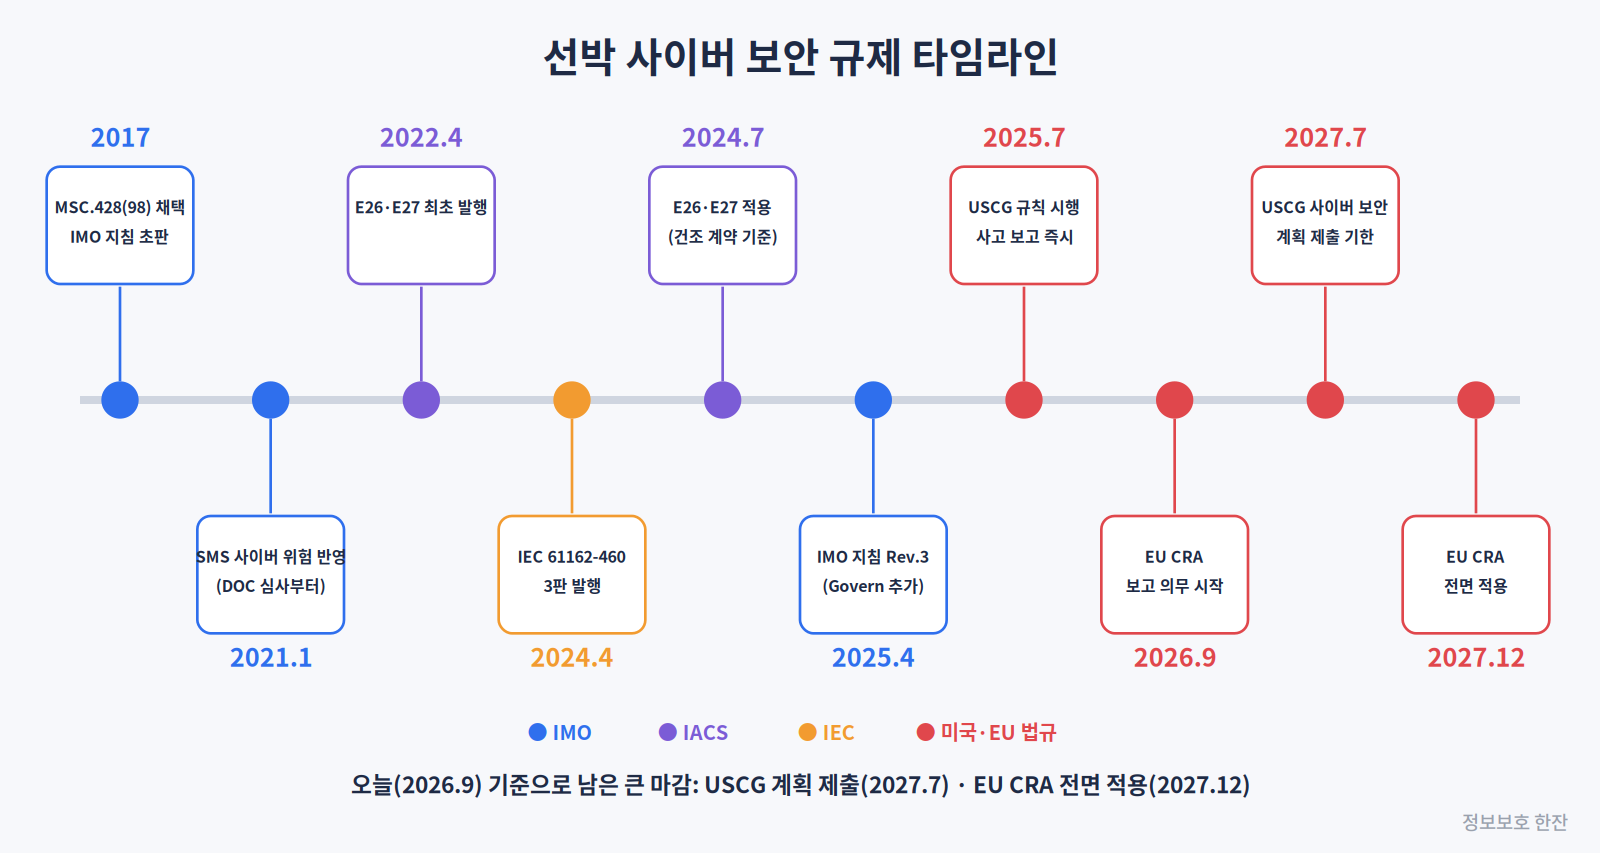
| 시점 | 내용 | 구분 |
|---|---|---|
| 2017년 | MSC.428(98) 채택, IMO 지침 초판 | IMO |
| 2021년 1월 | 첫 DOC 연차 심사부터 SMS 내 사이버 위험 관리 확인 | IMO |
| 2022년 4월 | IACS UR E26·E27 최초 발행 | IACS |
| 2024년 4월 | IEC 61162-460 3판 발행 | IEC |
| 2024년 7월 | E26·E27 개정판 적용 (건조 계약 기준) | IACS |
| 2025년 4월 | IMO 지침 Rev.3 (Govern 추가) | IMO |
| 2025년 7월 | USCG 규칙 시행, 사고 보고 즉시 적용 | 미국 |
| 2026년 9월 | EU CRA 취약점·사고 보고 의무 시작 | EU |
| 2027년 7월 | USCG 사이버 보안 계획 제출 기한 | 미국 |
| 2027년 12월 | EU CRA 전면 적용 | EU |
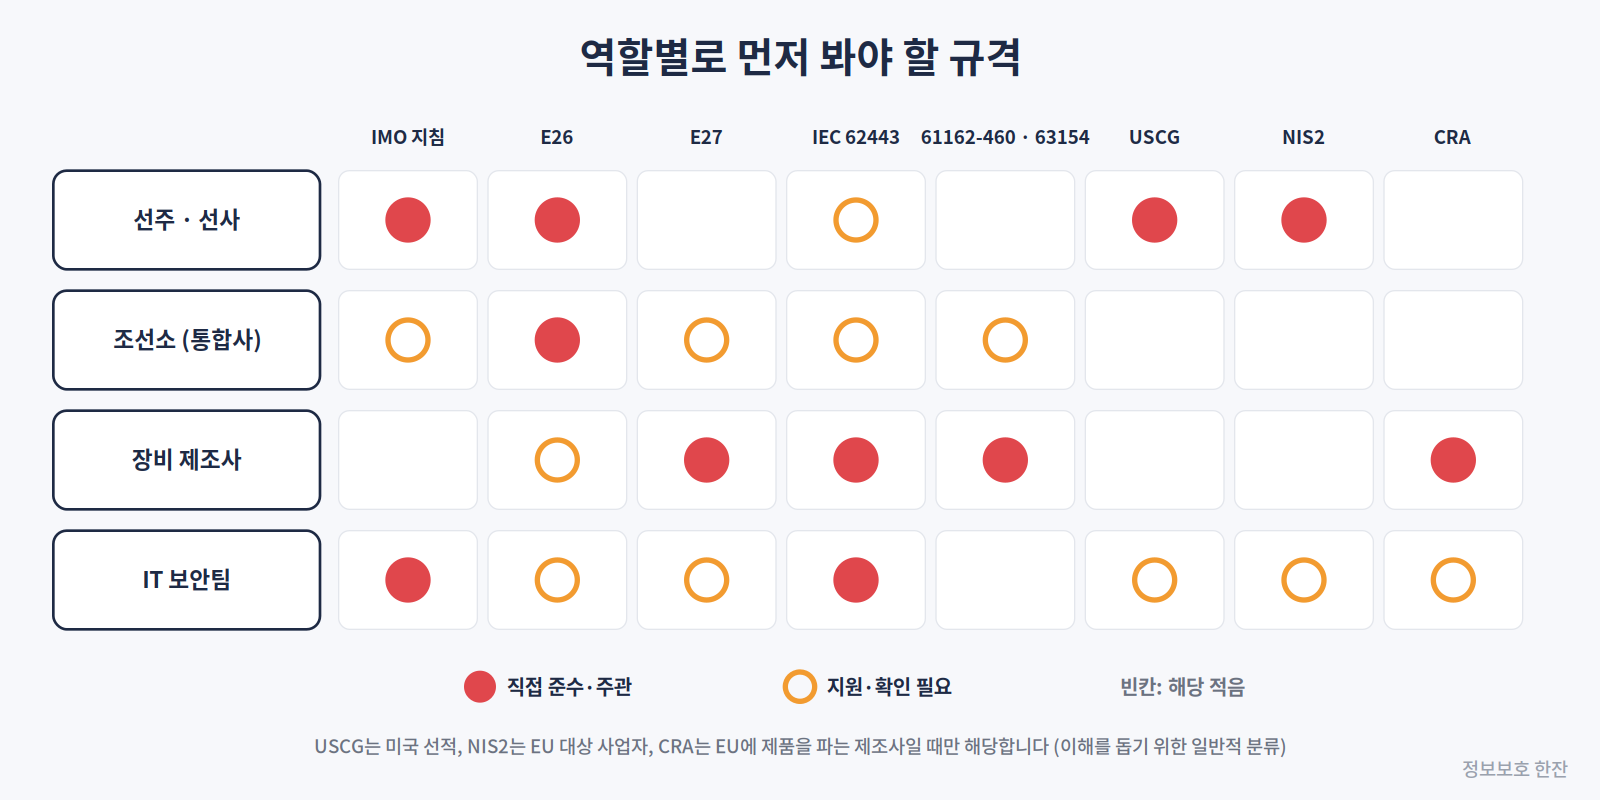
| 역할 | 먼저 볼 규격 | 이유 |
|---|---|---|
| 선주 · 선사 | IMO 지침, E26(운영 단계), USCG·NIS2(해당 시) | ISM 심사와 선급 연차 검사를 직접 받는 주체 |
| 조선소 (시스템 통합사) | E26(설계·건조·인도 단계), E27(공급사 관리) | 선박 인도 전까지 E26 요구사항의 책임 주체 |
| 장비 제조사 | E27, IEC 62443(3-3·4-1·4-2), 61162-460·63154, CRA(EU 판매 시) | 장비 단위 보안 기능과 개발 프로세스를 입증해야 함 |
| IT 보안팀 | IMO 지침, IEC 62443, E26·E27(검토 기준) | 선사 관리체계 운영과 장비 도입 보안성 검토 담당 |
🚫 이런 판단은 하지 마세요
① "E26·E27만 맞추면 끝"
E26·E27은 신조선용 선급 규칙입니다. 운항 중인 선박과 선사 관리체계는 IMO MSC.428(98), 미국 선적은 USCG 규칙이 별도로 적용됩니다.
② "IMO 지침은 권고니까 안 지켜도 된다"
Circ.3 지침 자체는 권고지만, MSC.428(98)에 따라 ISM 심사에서 사이버 위험 관리 여부를 확인받습니다. 지침은 그 심사를 준비하는 기준으로 쓰입니다.
③ "선급 승인 장비니까 추가 검토는 필요 없다"
선급 승인의 근거가 E27인지 IEC 61162-460인지, 형식승인인지 선박별 승인인지에 따라 확인할 문서가 다릅니다. 승인 근거와 범위를 먼저 확인해야 합니다.
④ "사이버 보안은 IT팀이 알아서"
Rev.3은 경영진부터 사이버 위험 인식을 갖추고, 책임자를 지정해 권한과 지원을 주도록 요구합니다. 거버넌스가 먼저입니다.
💬 자주 나오는 질문
Q. 이미 운항 중인 선박에도 E26·E27이 적용되나요?
의무 적용은 2024년 7월 1일 이후 건조 계약을 맺은 신조선입니다. 기존 선박에는 비의무 지침으로 활용할 수 있고, 사이버 위험 관리 자체는 MSC.428(98)에 따라 ISM 심사에서 확인됩니다.
Q. ISO 27001 인증이 있으면 도움이 되나요?
도움이 됩니다. IMO 지침 Rev.3이 참고 표준으로 ISO/IEC 27001을 명시하고 있습니다. 다만 선박 OT 시스템과 선박-육상 연결 구간까지 범위를 넓혀야 합니다.
Q. IMO가 사이버 보안을 의무 규정으로 만들 계획이 있나요?
IMO 해사안전위원회는 2024년 12월 회의에서 해사 사이버 보안을 강화할 다음 단계에 대한 제안을 회원국과 국제기구에 요청하고, 관련 작업의 목표 완료 시점을 2026년으로 연장했습니다. 향후 논의 결과를 지켜볼 필요가 있습니다.
🎉 정리
- 선박 사이버 보안은 6개 계층(IMO · IACS · IEC · 업계 가이드 · 국가·지역 법규 · 관리체계)으로 이루어진다.
- 모든 선사는 MSC.428(98)에 따라 ISM 안전관리체계에 사이버 위험을 반영해야 한다.
- IMO 지침 Rev.3은 거버넌스를 추가해 6개 기능 요소가 되었고, 최소 통제를 구체적으로 제시한다.
- 신조선은 IACS UR E26·E27이 의무이며, E27은 IEC 62443을 기반으로 한다.
- 항해·통신 장비는 IEC 61162-460 등 동등 표준으로 대체 인정될 수 있다.
- 미국 선적은 USCG 규칙(2027년 7월 계획 제출), EU 사업자·제조사는 NIS2·CRA를 함께 봐야 한다.
- 역할마다 먼저 볼 규격이 다르다. 선사·조선소·제조사·IT 보안팀의 우선순위를 나눠서 접근하자.
다음 3편에서는 이 지도에서 가장 구체적인 요구사항을 가진 IACS UR E26·E27을 원문 기준으로 자세히 살펴봅니다. E26의 17개 요구사항, E27의 41개 보안 기능, 그리고 인증 절차를 그림과 표로 정리할 예정입니다.
🔗 참고 자료
- IMO — MSC-FAL.1/Circ.3/Rev.3 Guidelines on Maritime Cyber Risk Management (2025.4)
- IMO — Maritime cyber risk
- IMO — Maritime Safety Committee 109th session (MSC 109)
- IACS — UR E26 and E27 Press Release
- ABS — Maritime Cybersecurity
- DNV — Maritime Cyber Security Regulations
- AFNOR — IEC 61162-460:2024
- IEC Webstore — IEC 63154:2021
- Federal Register — Cybersecurity in the Marine Transportation System (USCG Final Rule)
- Jones Walker — New Maritime Cybersecurity Era Begins: Coast Guard Rule Takes Effect
- USCG Maritime Commons — Final Rule: Cybersecurity in the MTS – Implementation Timeline
- 한국선급 — Cyber Resilience Approval and Survey Guide for Ship Automation Systems
'정보보안 > Infra' 카테고리의 다른 글
| 데이터 관측가능성(Data Observability)이란? (0) | 2026.10.07 |
|---|---|
| Rocky Linux 8 SSH CBC 취약점, 설정 파일엔 없는데 Nessus는 왜 탐지할까? (crypto-policies·opt-out 정리) (0) | 2026.10.07 |
| IEC 62443이란? OT 보안 국제표준 구조·보안 수준(SL)·7대 요구사항 쉽게 정리 (0) | 2026.10.01 |
| 보안장비는 실시간 원격 로그, 서버는 왜 요구하지 않을까? (0) | 2026.09.21 |
| RHEL 7.8에 ELS가 적용될까? (1) | 2026.09.18 |
- Total
- Today
- Yesterday
- 시큐어코딩
- AI모의해킹
- 사이버보안
- 전자금융기반시설취약점분석평가
- 개인정보보호
- IEC62443
- 금취분평
- 보안꿀팁
- AI보안
- 샤이니헌터스
- IACS
- cve
- 오픈소스보안
- DevSecOps
- 공급망공격
- 자율침투테스트
- 전자금융기반시설
- 해킹주의
- 펜테스트
- 선박사이버보안
- 개인정보유출
- 보안뉴스
- LLM에이전트
- 정보보안
- 악성코드
- 취약점
- 보안상식
- E27
- 해킹예방
- 개발자보안
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |