

티스토리 뷰
📌 3줄 요약
- '털리미(teollimi.com)'는 국내에서 발생한 기업들의 개인정보 유출 사고 이력을 한눈에 모아볼 수 있는 유용한 아카이브 서비스입니다.
- 개인의 이메일이나 비밀번호 같은 민감정보를 직접 입력해 조회하는 방식이 아니므로, 내 개인정보가 추가 유출될 염려가 전혀 없습니다.
- 내가 자주 이용하는 서비스나 브랜드를 검색해 언제, 어떤 경로로 사고가 있었는지 확인하고 스스로 비밀번호를 변경하는 등 대처할 수 있게 돕습니다.
새로운 서비스에 가입할 때마다, 혹은 뉴스에서 "OO 기업 해킹으로 개인정보 유출"이라는 헤드라인을 볼 때마다 나도 모르게 가슴이 철렁 내려앉곤 합니다. "내 아이디와 비밀번호도 어딘가에 돌아다니고 있는 건 아닐까?" 하는 불안감은 현대인이라면 누구나 한 번쯤 느껴봤을 감정입니다. 하지만 어디서, 무엇이, 언제 털렸는지 개인이 매번 일일이 찾아보기란 불가능에 가깝습니다.
🧭 "내가 가입한 그 서비스도?" 털리미의 시작
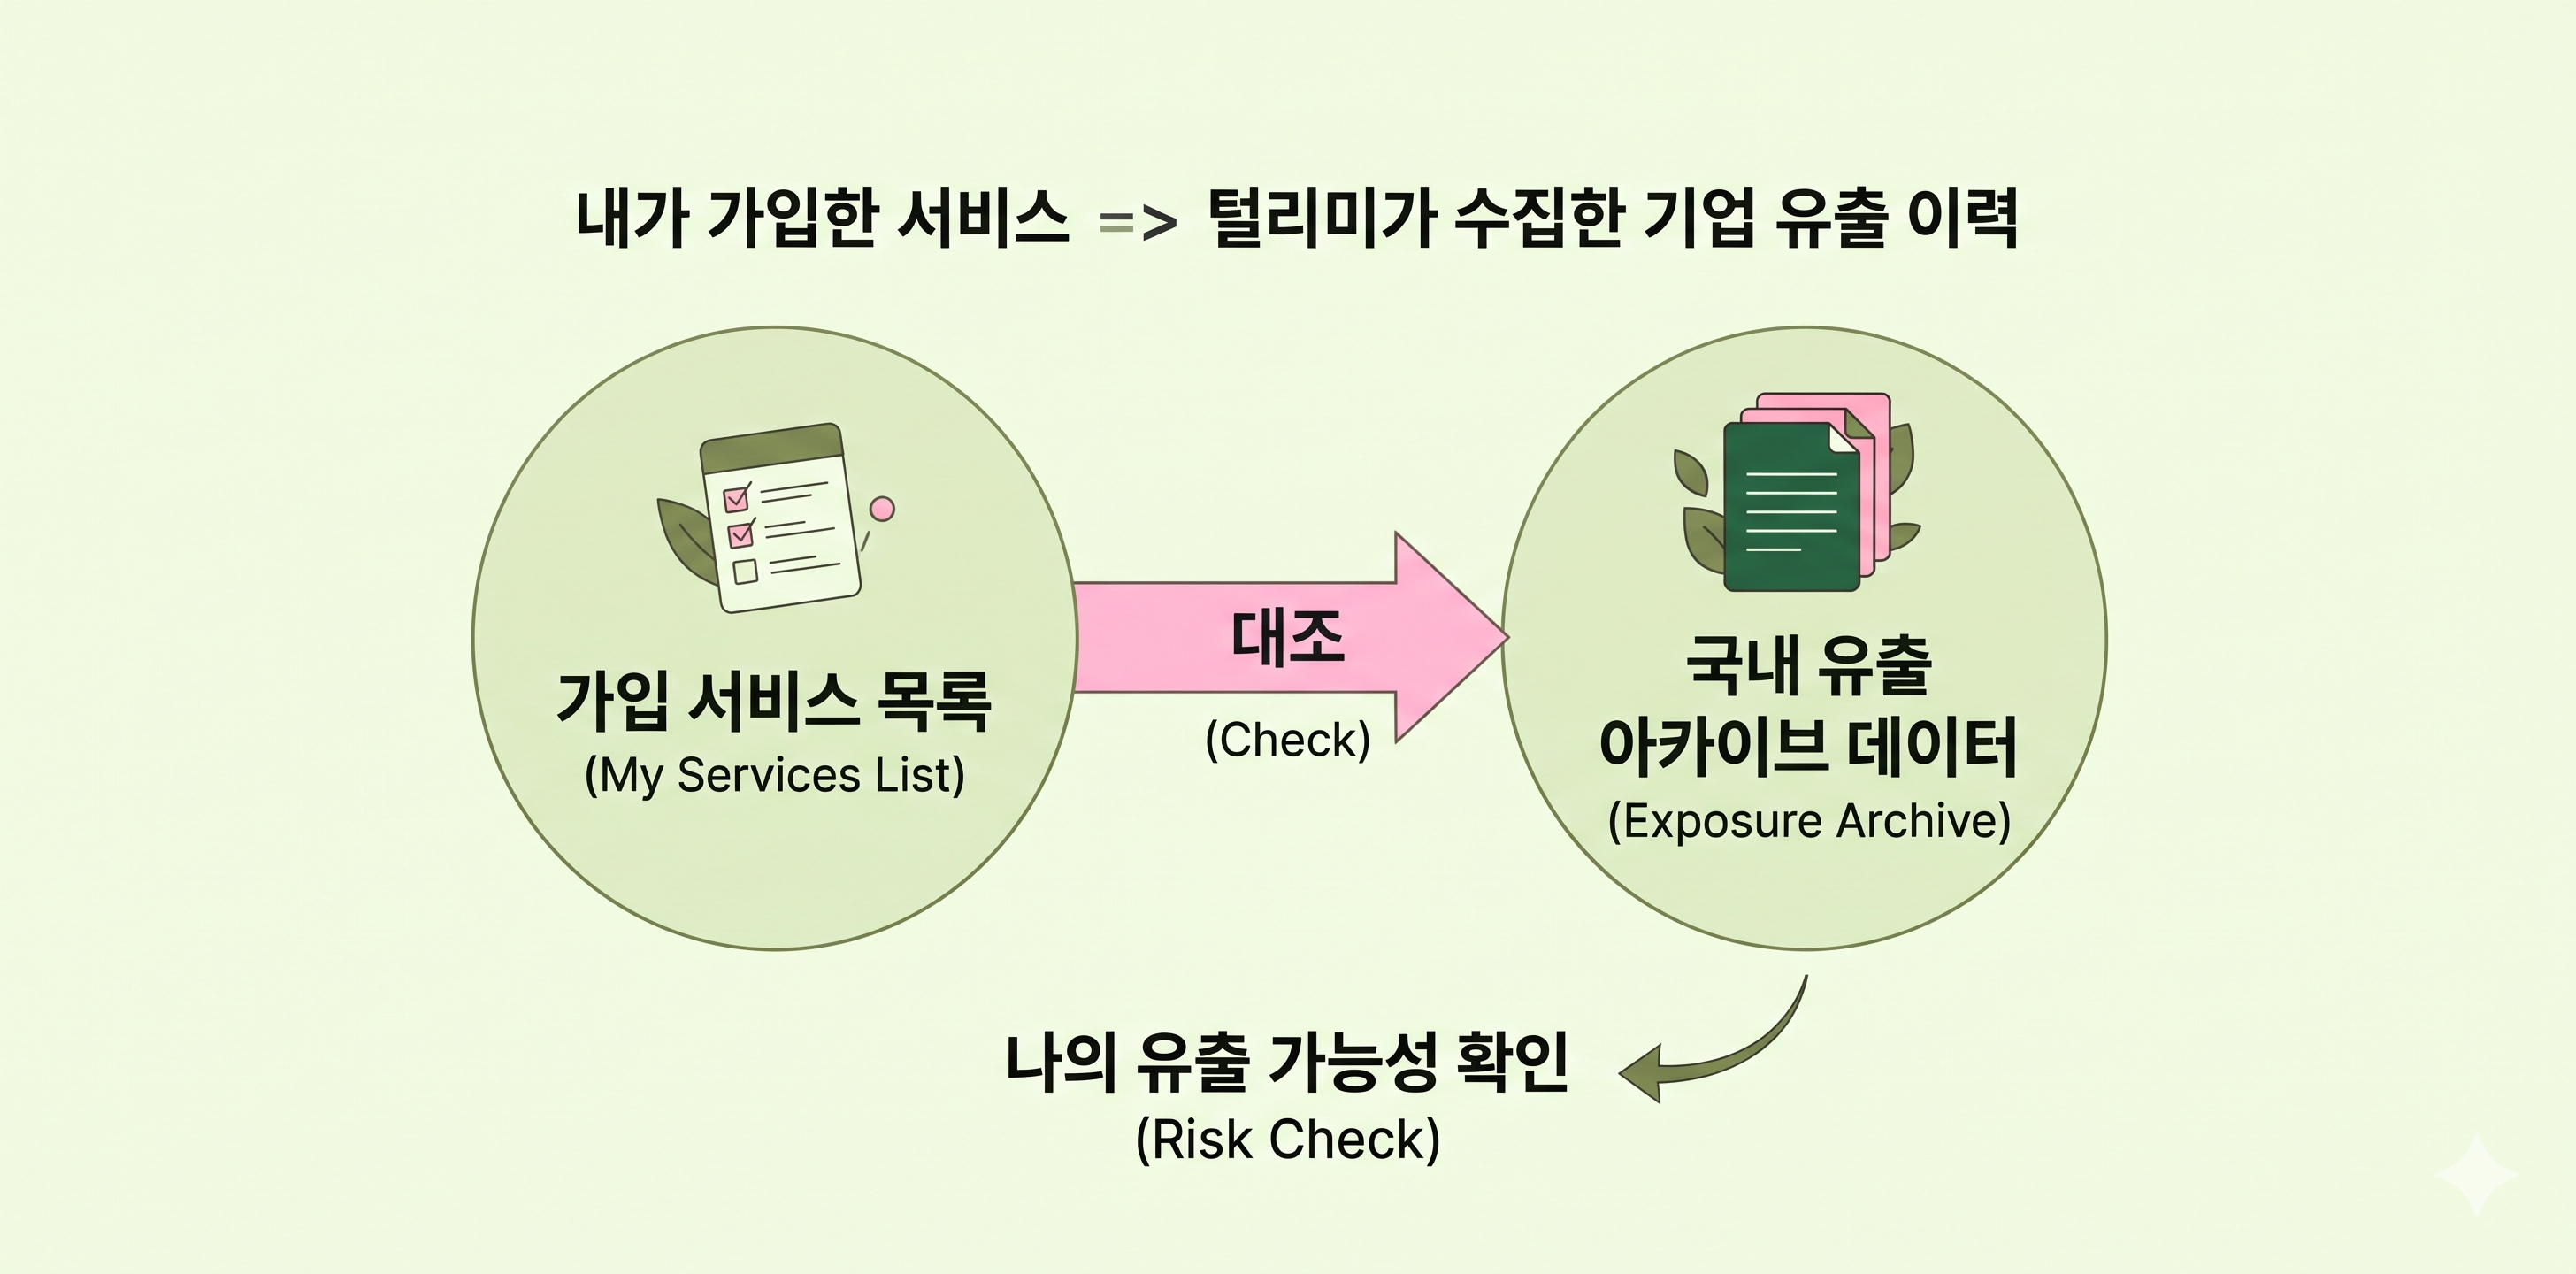
이런 답답함을 해결하기 위해 등장한 서비스가 바로 '털리미(teollimi.com)'입니다. 털리미는 그동안 언론 보도나 정부 기관의 공식 발표를 통해 세상에 알려진 국내 기업 및 공공기관의 개인정보 유출 사건들을 한곳에 집대성해 둔 '온라인 유출 역사관' 같은 곳입니다.
2026년 11월 기준, 이 서비스에 기록된 유출 기업은 무려 512곳에 이르며 그중 47곳은 2회 이상 반복해서 유출 사고를 겪었다는 씁쓸한 통계도 보여줍니다. 누적 피해 규모만 해도 무려 4억 명(또는 건수)에 달할 정도로, 이미 우리의 일상 속에 깊숙이 침투해 있는 보안 위협들을 객관적인 수치로 마주할 수 있습니다.
| 순위 | 기업명 | 유출 횟수 | 최근 유출 시점 |
|---|---|---|---|
| 1 | 쿠팡 | 5회 | 2025년 11월 29일 |
| 2 | KT | 4회 | 2025년 11월 06일 |
| 3 | LG유플러스 | 4회 | 2025년 12월 02일 |
| 4 | 아시아나항공 | 4회 | 2026년 10월 23일 |
털리미의 메인 화면에 접속하면, 우리가 일상적으로 자주 사용하는 대기업이나 이커머스, 항공사 등의 이름과 구체적인 사고 일지를 쉽게 마주할 수 있습니다. "어, 내가 자주 쓰던 쇼핑몰인데?" 혹은 "나도 저 통신사 이용 중인데" 같은 실질적인 경각심을 직접적으로 일깨워 줍니다.
⚠️ 가장 중요한 사실: "내 정보를 직접 넣는 곳이 아닙니다"
여기서 정말 많은 이용자분들이 하는 걱정과 오해가 있습니다. "유출을 조회하려면 내 이름이나 이메일, 비밀번호를 또 입력해야 하나요?", "조회하다가 내 정보가 또 털리는 것 아닌가요?" 하는 의문입니다.
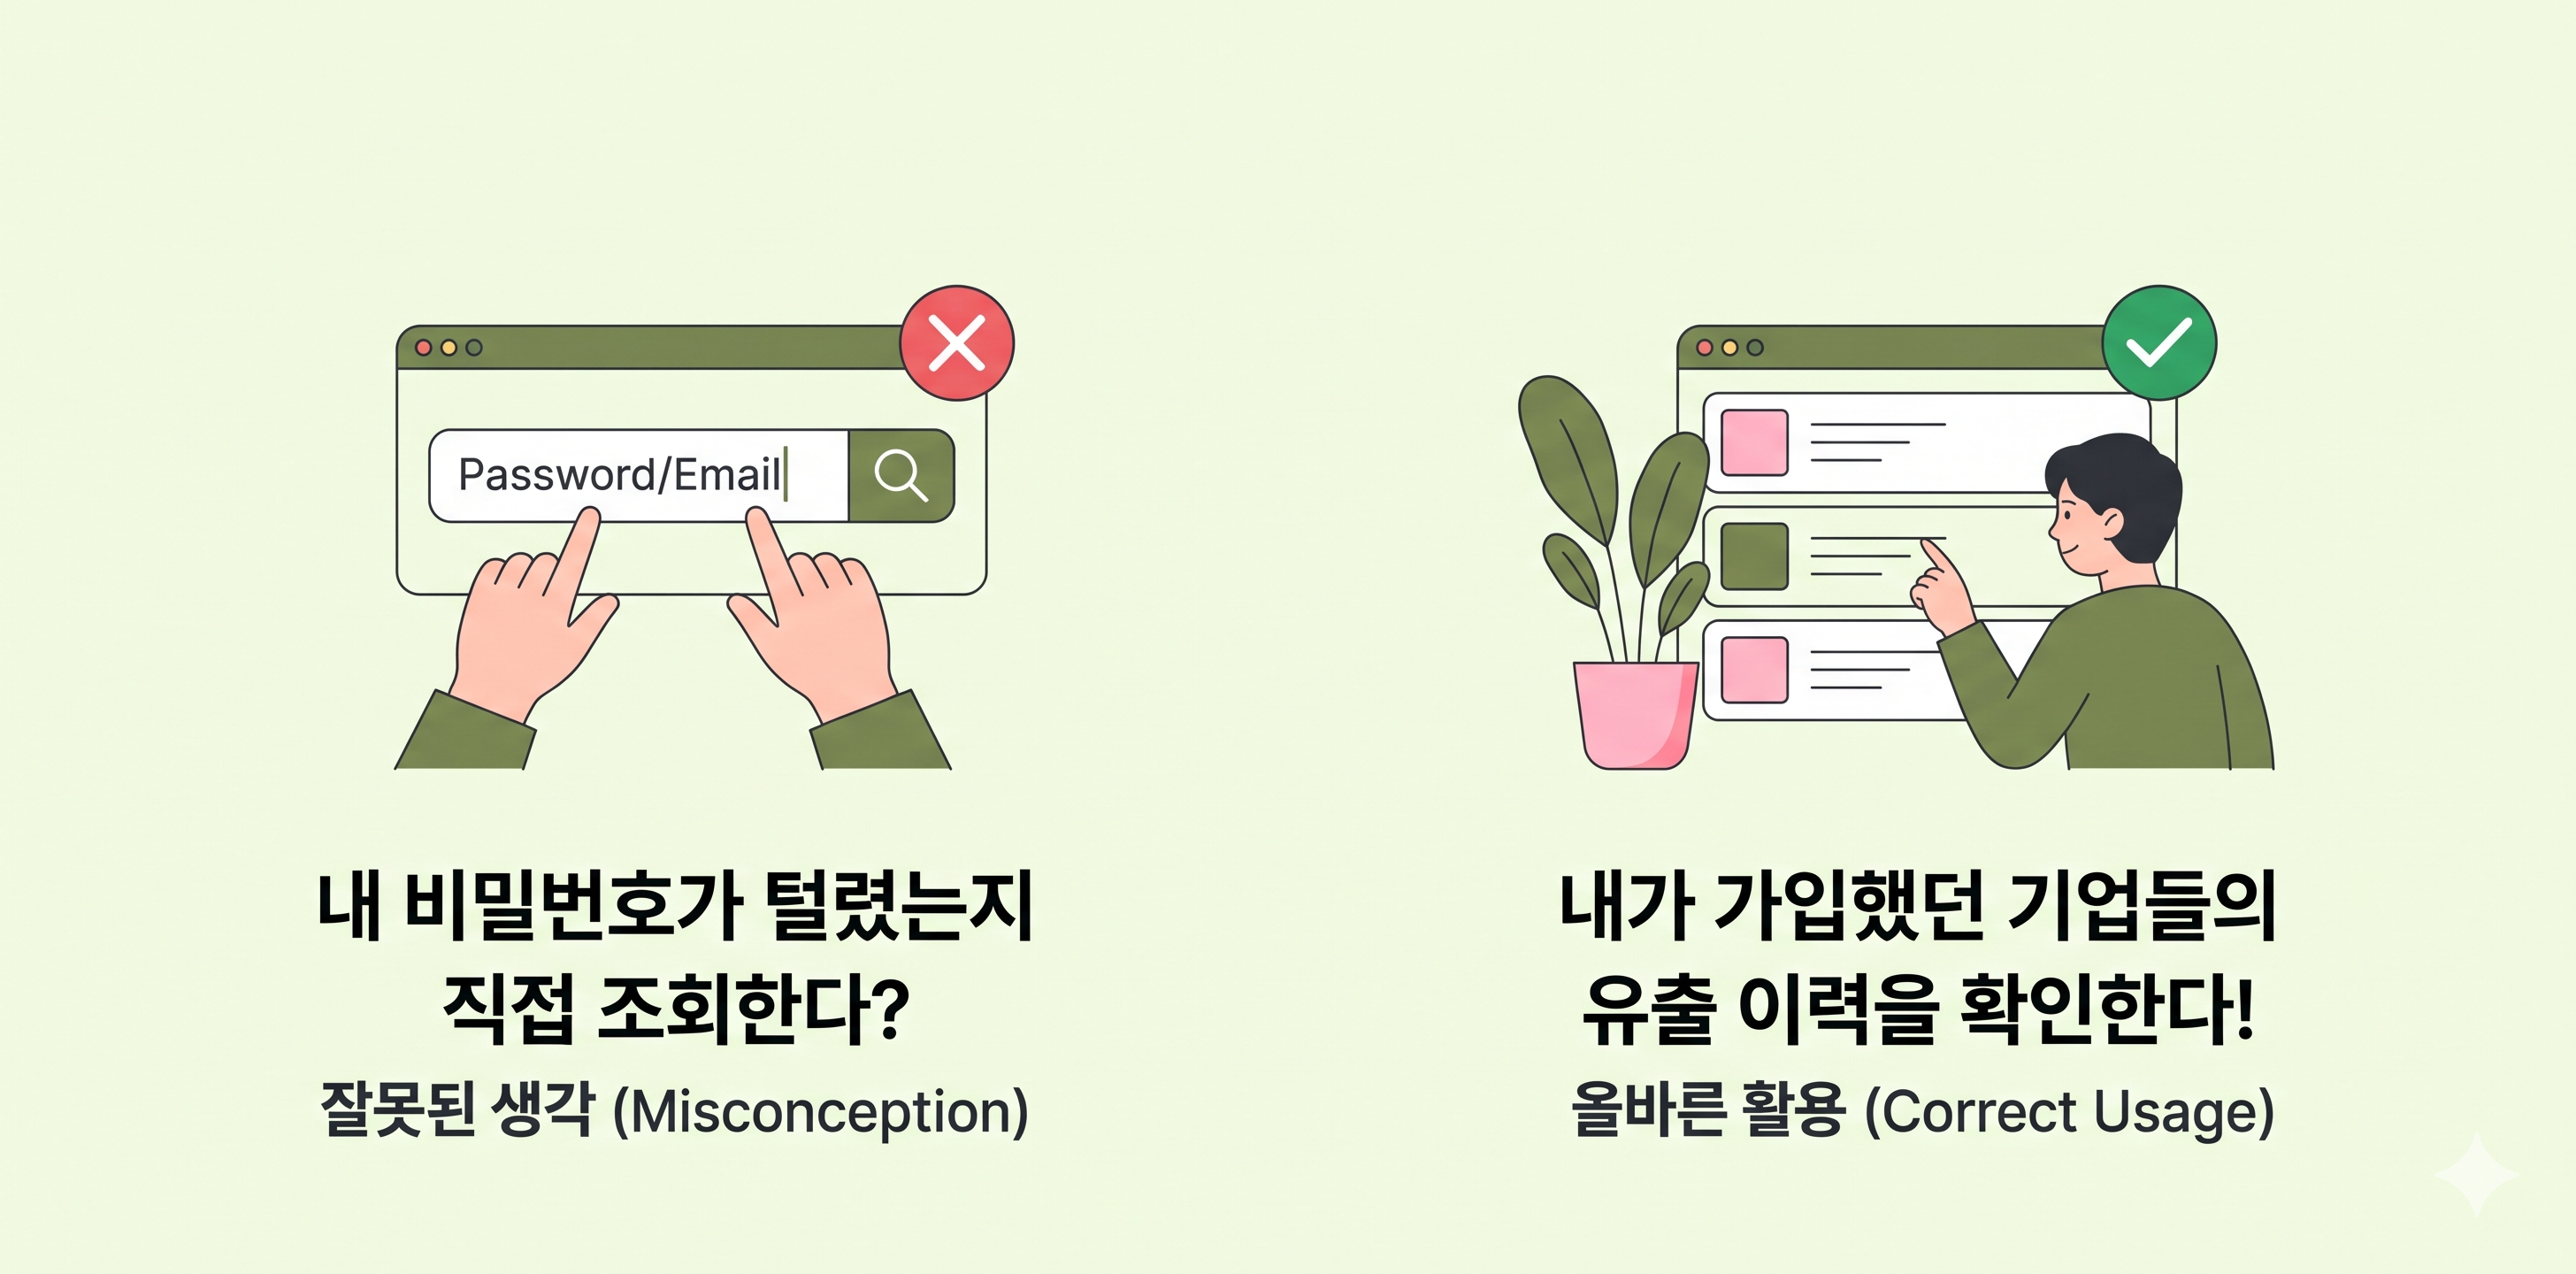
털리미는 개인의 이메일이나 패스워드를 전혀 수집하지 않으며, 개별 유출 여부를 1:1로 검색하는 시스템이 아닙니다.
이 서비스는 오직 '어떤 기업'이 '언제' 개인정보를 유출시켰는지에 대한 아카이브 자료만 제공합니다. 따라서 사용자는 검색창에 내 이름이 아닌 내가 가입한 서비스 이름(예: 쿠팡, KT 등)을 검색해야 합니다. 이 방식 덕분에 털리미를 이용하면서 개인정보가 2차 유출될 가능성은 원천적으로 존재하지 않습니다. 방문자의 프라이버시를 완벽히 보장하면서 정보만 안전하게 습득할 수 있는 구조입니다.
💡 털리미를 똑똑하게 일상에서 활용하는 방법
개인적으로는 오랜 기간 사용하지 않았거나 까마득히 잊고 있던 웹사이트들을 가끔 정리할 때, 털리미를 매우 유용하게 씁니다. 가물가물했던 가입 사이트들이 생각나면 여기서 먼저 검색해 봅니다. 만약 해당 사이트가 과거에 대규모 유출 사고가 있었다는 기록을 보게 된다면, 곧바로 해당 사이트에 로그인해 회원 탈퇴를 하거나 다른 비밀번호로 바꾸는 선제적 조치를 취합니다.
- '내 서비스 털림 체크' 기능 활용하기: 내가 평소 애용하는 쇼핑몰, 커뮤니티, 포털 등을 털리미에서 여러 개 선택해 보면, 이들이 그동안 겪었던 역대 유출 이력과 과징금 처분 정보 등을 카드 형태로 한눈에 모아보고 지인들과 쉽게 공유할 수 있습니다.
- 상세 보도로 원인 파악하기: 각 기업의 유출 기록 카드를 누르면 단순 통계뿐 아니라 당시 어떠한 취약점(예: API 접근 오류, 웹서버 해킹 등)으로 인해 피해가 발생했는지 언론 보도 출처와 함께 투명하게 보여줍니다.
- 직접 대처로 이어지기: 이력에 유출 사고가 선명히 박힌 사이트인데 내 비밀번호가 다른 곳들과 똑같이 쓰이고 있다면, 그 즉시 비밀번호를 다른 복잡한 조합으로 바꾸어야 2차 피해(크리덴셜 스터핑 등)를 예방할 수 있습니다.
"소 잃고 외양간 고친다"라는 속담이 있지만, 정보 보호에 있어서는 소를 잃은 적이 있었는지조차 모르는 것이 훨씬 더 무섭습니다. 털리미를 통해 우리가 일상에서 손쉽게 이용하던 서비스들의 안전 실태를 점검하고, 무뎌진 보안 감각을 다시 한 번 깨워보는 계기를 마련해 보시길 권장합니다.
🔗 참고 자료
'정보보안 뉴스&이슈' 카테고리의 다른 글
| 클라우드 버킷 48만 개 노출, 모르면 털리는 스토리지 권한 점검 (0) | 2026.11.02 |
|---|---|
| 앱 모니터링 도구가 해킹 통로가 된다고요? 스프링 부트 Actuator 보안 이슈, 쉽게 풀어드릴게요 (0) | 2026.06.03 |
| "내 이름으로 이미 계정이 만들어졌을 수도 있어요" — 개인정보 유출됐을 때 지금 당장 확인해야 할 것 3가지 (1) | 2026.06.02 |
| 페이스북·인스타 쓰는 당신, 지금 이 순간도 추적당하고 있을 수 있어요 — 메타가 직원까지 감시한 충격적인 이유 (0) | 2026.06.01 |
| "AI is doing half my work?" How OpenAI Codex is about to transform your workday (0) | 2026.05.31 |
- Total
- Today
- Yesterday
- 개인정보유출
- 금취분평
- 개발자보안
- 선박사이버보안
- AI모의해킹
- 시큐어코딩
- 오픈소스보안
- mcp 서버
- DevSecOps
- 해킹주의
- 악성코드
- 보안상식
- 랜섬웨어
- 취약점
- 전자금융기반시설취약점분석평가
- 자율침투테스트
- 공급망공격
- 전자금융기반시설
- 보안뉴스
- 개인정보보호
- 취약점 분석평가
- 사이버보안
- 펜테스트
- AI보안
- cve
- 정보보안
- artex
- PentestGPT
- sast
- 해킹예방
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | 4 | 5 | 6 | 7 |
| 8 | 9 | 10 | 11 | 12 | 13 | 14 |
| 15 | 16 | 17 | 18 | 19 | 20 | 21 |
| 22 | 23 | 24 | 25 | 26 | 27 | 28 |
| 29 | 30 |