

티스토리 뷰
📌 3줄 요약
1. 해킹된 IP카메라 12만여 대는 대부분 단순하거나 이미 알려진 비밀번호를 쓰고 있었습니다. 가장 먼저 할 일은 초기 비밀번호 변경입니다.
2. 홈캠만 바꾸면 끝이 아닙니다. 모든 기기가 연결되는 공유기의 관리자 비밀번호와 원격 관리 기능까지 함께 봐야 합니다.
3. 기기 비밀번호 → 2단계 인증 → 업데이트 → 공유기 → 외부 노출 순서로 5분이면 기본 점검이 끝납니다.
아이를 보려고, 반려동물을 보려고 설치한 홈캠. 설치하던 날 상자에 적힌 비밀번호나 "1234"를 그대로 쓰고 있지는 않나요?
2025년 말 가정집과 병원 등에 설치된 IP카메라 12만여 대를 해킹해 영상을 팔아 온 일당이 검거됐습니다. 정부는 침입당한 카메라 대부분이 단순한 비밀번호를 쓰고 있었다고 밝혔습니다. 1편에서는 이 사건 이후 바뀐 제도를 다뤘다면, 2편에서는 우리 집 기기를 직접 점검하는 방법을 KISA 보안수칙을 기준으로 정리합니다.
🧭 우리 집 IoT, 어떻게 연결돼 있나
집 안의 홈캠, 도어락, 스마트 TV, 스마트 플러그는 대부분 와이파이 공유기를 통해 인터넷에 연결됩니다. 밖에서 스마트폰 앱으로 홈캠을 보는 것도 이 연결 덕분입니다. 그래서 공유기는 우리 집 IoT의 대문 역할을 합니다.
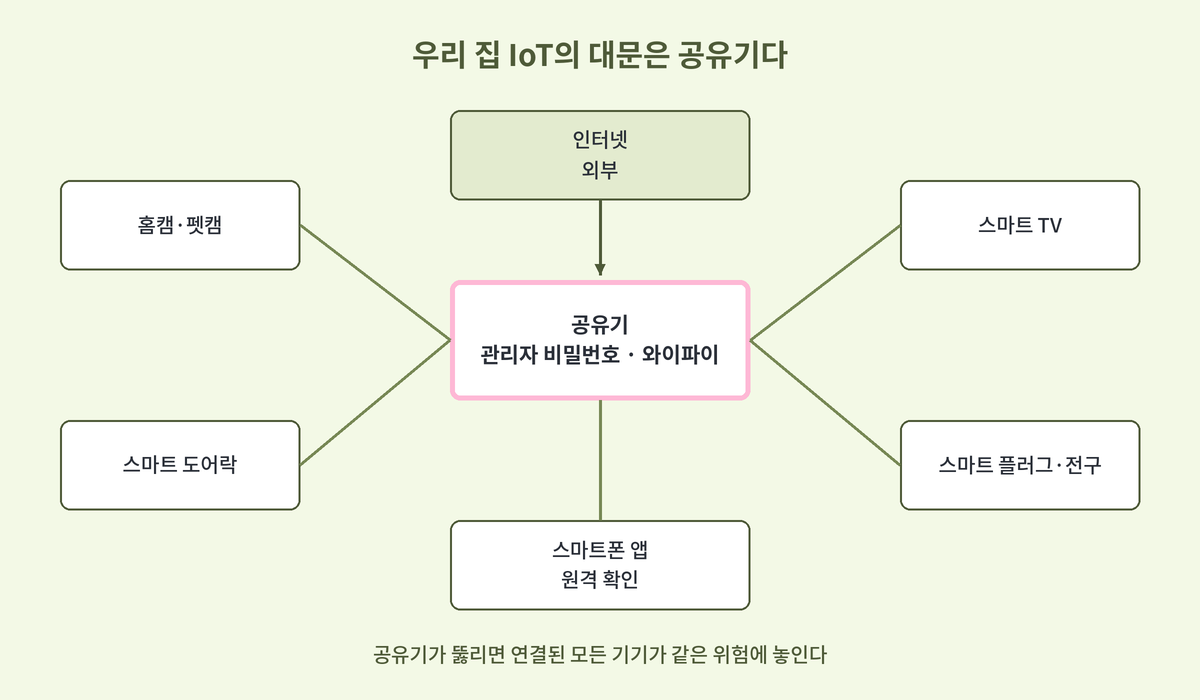
KISA는 보안 설정이 약한 공유기를 노려 DNS 정보를 바꾸고 이용자를 가짜 사이트로 유도한 피해 사례를 공지한 적이 있습니다. 대문이 열리면 집 안 기기들도 함께 위험해집니다. 그래서 점검은 기기와 공유기를 함께 봐야 합니다.
⚠️ 공격자는 어디부터 노리나
공격 기법을 자세히 다룰 필요는 없습니다. 이번 사건과 KISA 수칙을 보면 공격자가 노리는 곳은 의외로 단순합니다.
| 노리는 곳 | 왜 위험한가 |
|---|---|
| 초기 비밀번호 | "admin", "1234" 같은 기본값이나 제조사 기본 비밀번호는 인터넷 검색만으로 알 수 있습니다. |
| 외부에 열린 길 | 공유기의 원격 관리 기능이나 포트 포워딩으로 기기가 인터넷에 바로 노출돼 있으면 누구나 접속을 시도할 수 있습니다. |
| 오래된 펌웨어 | 이미 알려진 취약점이 고쳐지지 않은 채 남아 있습니다. |
💡 바꿨는데도 위험한 네 가지 경우
| 오해 | 실제 |
|---|---|
| "비밀번호를 바꿨으니 안전하다" | 바꾼 비밀번호가 짧거나 추측하기 쉬우면 기본값과 크게 다르지 않습니다. KISA는 8자리 이상, 영문·숫자·특수문자 조합을 권합니다. |
| "홈캠 비밀번호만 바꾸면 된다" | 공유기 관리자 비밀번호가 기본값이면 대문이 열려 있는 셈입니다. 공유기 관리자 비밀번호와 와이파이 비밀번호는 서로 다르게 설정하세요. |
| "앱 비밀번호가 기기 비밀번호다" | 제품에 따라 앱(클라우드) 계정과 기기 자체의 관리자 계정이 따로 있습니다. 설명서에서 기기 관리자 계정이 있는지 확인하세요. |
| "싸게 산 해외 직구 제품도 똑같다" | 업데이트가 제공되지 않거나 국내 인증을 받지 않은 제품은 취약점이 발견돼도 고쳐지지 않을 수 있습니다. 정부도 직구 제품 사용에 주의를 당부했습니다. |
🛠 우리 집 IoT 5분 점검
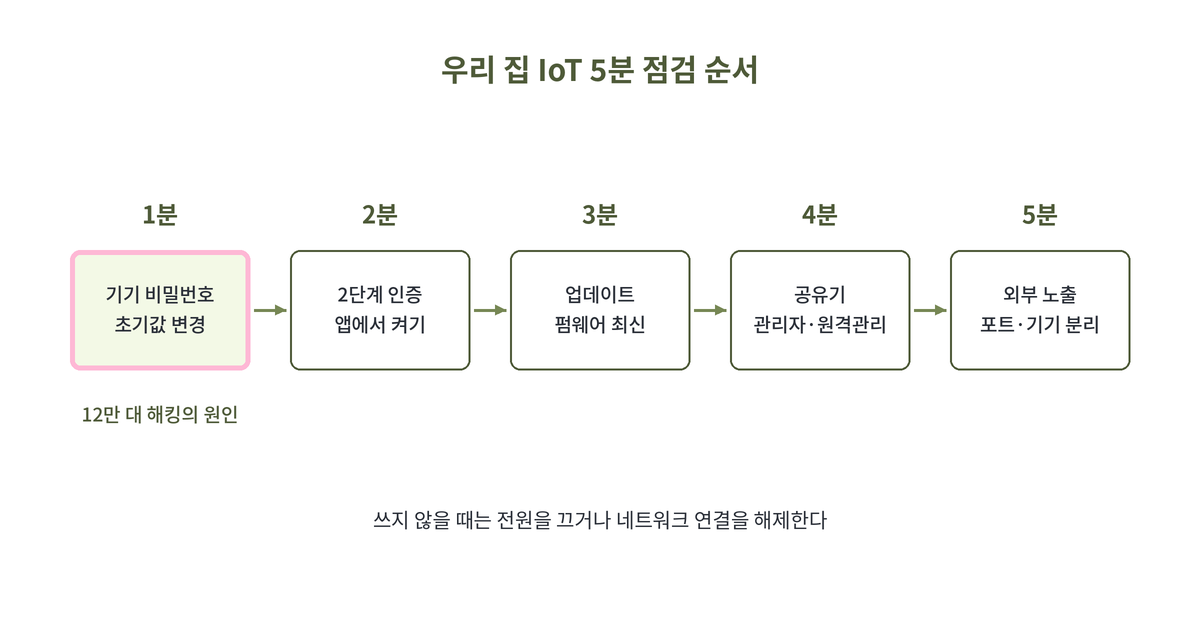
1분. 기기 비밀번호 바꾸기
홈캠·펫캠 앱의 설정 메뉴에서 계정과 기기 비밀번호를 확인합니다. 초기값이라면 바로 바꾸고, 8자리 이상에 영문·숫자·특수문자를 섞어 설정합니다. KISA 수칙은 6개월마다 다시 바꾸는 것도 권합니다. 다른 서비스에서 쓰는 비밀번호를 재사용하지 마세요.
2분. 2단계 인증 켜기
앱에서 2단계 인증(로그인 시 문자나 인증 앱으로 한 번 더 확인)을 지원한다면 반드시 켭니다. 비밀번호가 새도 다른 사람이 바로 들어오기 어려워집니다. 앱에서 낯선 기기의 로그인 알림이 오면 무시하지 말고 확인하세요.
3분. 펌웨어·앱 업데이트
앱의 기기 정보 메뉴에서 펌웨어 업데이트가 있는지 확인하고, 자동 업데이트를 지원하면 켜 둡니다. 앱은 공식 앱 마켓에서만 설치합니다.
4분. 공유기 점검
공유기 관리자 페이지에 접속해 아래를 확인합니다. 윈도우 PC라면 명령 프롬프트에서 ipconfig를 입력하고, "기본 게이트웨이" 주소를 브라우저 주소창에 넣으면 관리자 페이지가 열립니다.
| 항목 | 권장 설정 (KISA 권고 기준) |
|---|---|
| 관리자 비밀번호 | 기본값에서 바꾸고 8자리 이상 영문·숫자·특수문자 조합 |
| 와이파이 보안 | WPA2 이상 (지원하면 WPA3), 와이파이 비밀번호도 8자리 이상 |
| 원격 관리 | 쓰지 않으면 "사용 안 함" |
| 펌웨어 | 최신 버전, 자동 업데이트 사용 |
⚠️ 주의 공유기 설정을 바꾸기 전에 현재 설정 화면을 사진으로 남겨 두세요. 와이파이 비밀번호를 바꾸면 집 안의 모든 기기를 다시 연결해야 하니, 시간 여유가 있을 때 하는 것이 좋습니다. 잘못 바꿨다면 공유기 초기화 후 다시 설정할 수 있지만, 초기화하면 관리자 비밀번호도 기본값으로 돌아가므로 곧바로 다시 바꿔야 합니다.
5분. 외부 노출 줄이기
공유기의 포트 포워딩 메뉴에 내가 만든 적 없는 규칙이 있다면 확인 후 정리합니다. 공유기가 게스트 와이파이를 지원한다면, 홈캠·스마트 플러그 같은 IoT 기기를 게스트 망으로 분리하는 것도 좋은 방법입니다. 그리고 쓰지 않을 때는 홈캠 전원을 끄거나 네트워크 연결을 해제하는 것이 가장 확실한 방법입니다.
🎉 정리: IoT 보안 2부작을 마치며
다시 정리하면, 12만 대 해킹의 출발점은 특별한 해킹 기술이 아니라 바뀌지 않은 비밀번호였습니다. 기기 비밀번호를 바꾸고, 2단계 인증과 업데이트를 켜고, 대문인 공유기까지 점검하면 대부분의 위험은 막을 수 있습니다. 1편에서 본 것처럼 제도도 "기본 비밀번호 금지" 쪽으로 가고 있지만, 이미 집에 있는 기기는 우리가 직접 바꿔야 합니다.
✅ 우리 집 체크리스트
| 구분 | 확인할 것 |
|---|---|
| 홈캠·펫캠 | 초기 비밀번호를 8자리 이상 조합으로 바꿨는가, 2단계 인증을 켰는가 |
| 업데이트 | 펌웨어 자동 업데이트를 켰는가, 앱은 공식 마켓에서 설치했는가 |
| 공유기 | 관리자 비밀번호를 바꿨는가, 원격 관리를 껐는가, WPA2 이상인가 |
| 외부 노출 | 모르는 포트 포워딩 규칙이 없는가, IoT 기기를 분리했는가 |
| 구매할 때 | KC 인증과 KISA IoT 보안인증 여부를 확인했는가 |
💬 자주 묻는 질문
Q. 우리 집 홈캠이 해킹됐는지 어떻게 알 수 있나요?
앱에 낯선 기기의 로그인 기록이나 알림이 있는지, 카메라가 혼자 움직이거나 설정이 바뀌지 않았는지 확인하세요. 의심되면 즉시 비밀번호를 바꾸고, KISA 118 상담센터에 문의할 수 있습니다.
Q. 보안인증 제품은 어디서 확인하나요?
KISA는 IoT 보안인증을 받은 제품 목록을 제공합니다. 구매 전에 제품명으로 확인하고, 전파 인증(KC)을 받은 정식 유통 제품인지도 함께 보세요.
Q. 가게나 학원에 설치한 카메라도 똑같이 하면 되나요?
기본은 같습니다. 다만 사업장은 개인정보보호법상 안전조치 의무가 있고, 정부가 소규모 사업장용 점검 체크리스트도 배포했으니 함께 확인하세요. 병원·수영장 같은 생활밀접시설은 1편에서 다룬 보안인증 의무화 추진도 지켜봐야 합니다.
🔗 참고 자료
· KISA 보호나라: 유·무선 공유기 보안 설정 권고
· KISA 보호나라: IP카메라·공유기 안전 이용 수칙
· 뉴시스: KISA 안전한 IP카메라 사용 보안수칙 (개인·기업편)
· 정책브리핑: IP카메라 보안강화 후속 대책 (2025.12)
· KTV: 홈캠·펫캠 해킹 예방과 점검 체크리스트 (2026.4)
※ 이 글은 KISA 보안수칙과 공개 보도를 바탕으로 2026년 11월 2일 기준으로 작성한 일반 안내이며, 특정 조직이나 제품과 무관합니다. 메뉴 이름과 설정 방법은 제품마다 다르므로 제조사 설명서를 함께 확인하세요.
'정보보안 > Infra' 카테고리의 다른 글
| 더 젠틀맨 랜섬웨어 대응: EDR 무력화·백업 종료 막는 점검 정리 (0) | 2026.11.02 |
|---|---|
| IoT 보안, 2027년이라 안심했다면 놓친 CRA 보고 의무 (0) | 2026.11.02 |
| VS Code 확장 보안 점검: AI 코딩 도구 쓰는 개발자 체크리스트 (0) | 2026.10.20 |
| 서버 보안 패치 관리 방법, 리눅스·윈도우 한 번에 정리 2026 (0) | 2026.10.20 |
| 서버 지원 종료(EoS) 점검, 교체 계획만으로는 양호가 아닌 이유 (0) | 2026.10.20 |
- Total
- Today
- Yesterday
- 공급망공격
- 금취분평
- 랜섬웨어
- DevSecOps
- 개인정보보호
- 취약점 분석평가
- 사이버보안
- mcp 서버
- cve
- PentestGPT
- 시큐어코딩
- 정보보안
- 전자금융기반시설취약점분석평가
- 전자금융기반시설
- 해킹주의
- 선박사이버보안
- 취약점
- 악성코드
- 보안상식
- 오픈소스보안
- 자율침투테스트
- AI모의해킹
- 개발자보안
- 보안뉴스
- artex
- 펜테스트
- sast
- 해킹예방
- 개인정보유출
- AI보안
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | 4 | 5 | 6 | 7 |
| 8 | 9 | 10 | 11 | 12 | 13 | 14 |
| 15 | 16 | 17 | 18 | 19 | 20 | 21 |
| 22 | 23 | 24 | 25 | 26 | 27 | 28 |
| 29 | 30 |