

티스토리 뷰
📌 3줄 요약
1. CSAP는 공공기관에 클라우드를 공급하려는 사업자가 받아 온 과기정통부·KISA의 보안인증으로, 2016년부터 운영됐습니다.
2. 2026년 4월 정부는 CSAP와 국정원 보안검증으로 나뉜 절차를 국정원 단일 검증으로 합치고, 민간 영역은 ISMS 안의 자율 인증으로 옮기기로 했습니다.
3. 새 제도 시행 전에 받은 CSAP는 5년 유효기간을 그대로 인정받습니다. 시행 목표는 2027년 하반기지만, 국정원 개정안이 아직 의견수렴 단계라 시점은 달라질 수 있습니다.
공공기관에 SaaS 하나를 납품하려 해도 지금까지는 관문을 두 번 넘어야 했습니다. 과기정통부의 CSAP를 먼저 받고, 그다음 국정원 보안검증을 따로 통과하는 구조였습니다. 올해 4월 정부가 이 구조를 바꾸겠다고 발표하면서 CSAP를 준비하던 기업도, 도입을 검토하던 기관 담당자도 지금 받는 인증이 몇 년이나 쓸모 있는지부터 따져 보게 됐습니다.
🧭 CSAP는 어떤 인증인가
CSAP(Cloud Security Assurance Program, 클라우드 보안인증)는 클라우드 서비스가 정보보호 기준을 지키는지 평가해 인증하는 제도입니다. 근거는 「클라우드컴퓨팅 발전 및 이용자 보호에 관한 법률」 제23조의2입니다. 정책은 과학기술정보통신부가, 인증은 한국인터넷진흥원(KISA)이 맡고 평가는 지정 평가기관 세 곳(한국정보통신진흥협회, 한국아이티평가원, 한국시스템보증)이 수행합니다.
법 조문만 보면 의무 인증은 아닙니다. 다만 같은 법 제20조가 국가기관 등에 보안인증을 받은 서비스를 우선 고려하도록 정해 두었기 때문에, 공공 시장에서는 사실상 입장권처럼 쓰였습니다. 인증 유형은 서비스 형태에 따라 나뉩니다.
| 유형 | 대상 서비스 | 참고 |
|---|---|---|
| IaaS | 서버·스토리지 등 IT 인프라 | 116개 항목, 등급제 도입 전 받은 인증은 중등급으로 인정 |
| SaaS 표준 | 전자결재, 인사·회계 등 중요 데이터를 다루는 소프트웨어 | 13개 분야 79개 통제항목 |
| SaaS 간편 | 중요 데이터를 다루지 않는 소프트웨어 | 31개 통제항목, 하등급 인증으로 인정 |
| DaaS | 가상 데스크톱(PC)을 서비스로 제공 | 110개 항목 |
항목 수는 2024~2026년 보도 기준이며, 첫 인증은 2016년 IaaS로 시작해 SaaS(2018년), DaaS(2020년)로 넓어졌습니다. 인증 절차는 신청서 접수에서 인증서 발급까지 여덟 단계로 진행됩니다.
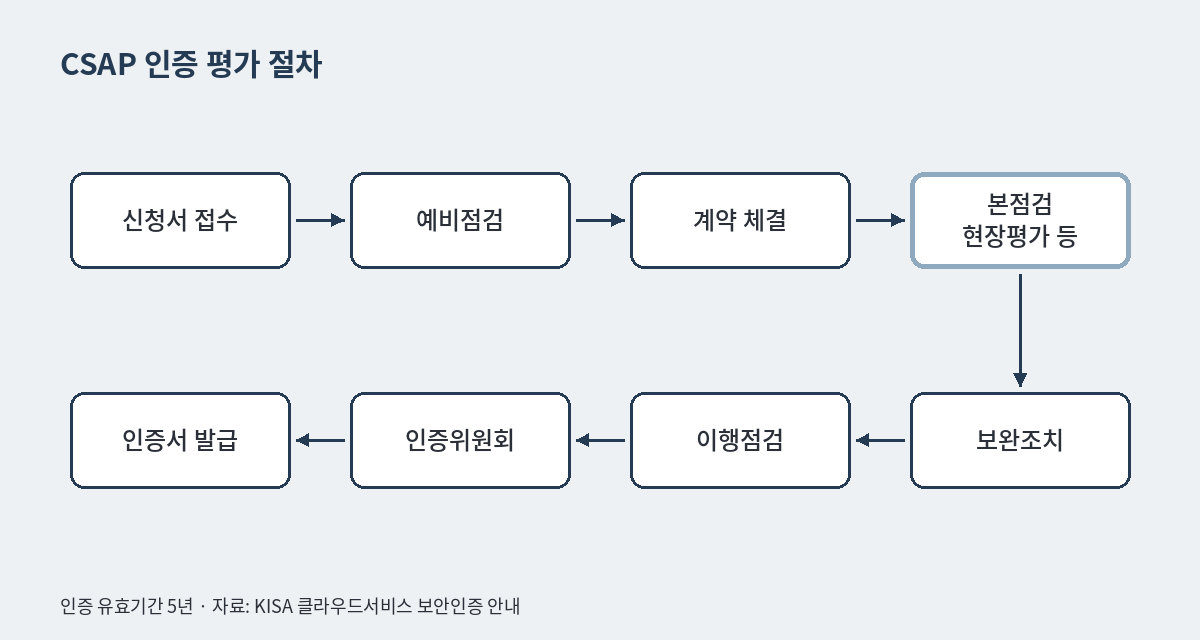
무게가 실리는 단계는 본점검입니다. 현장평가와 취약점 점검에서 나온 결함을 보완조치로 고치고, 이행점검에서 실제로 고쳐졌는지 다시 확인한 뒤 인증위원회 심의로 넘어갑니다. 받은 인증은 5년간 유효합니다. 비용 부담도 작지 않아서, 2024년 업계 간담회에서는 SaaS 기업들이 컨설팅을 포함해 인증 하나에 수천만 원이 든다고 호소하기도 했습니다.
등급제는 왜 절반만 시행됐나
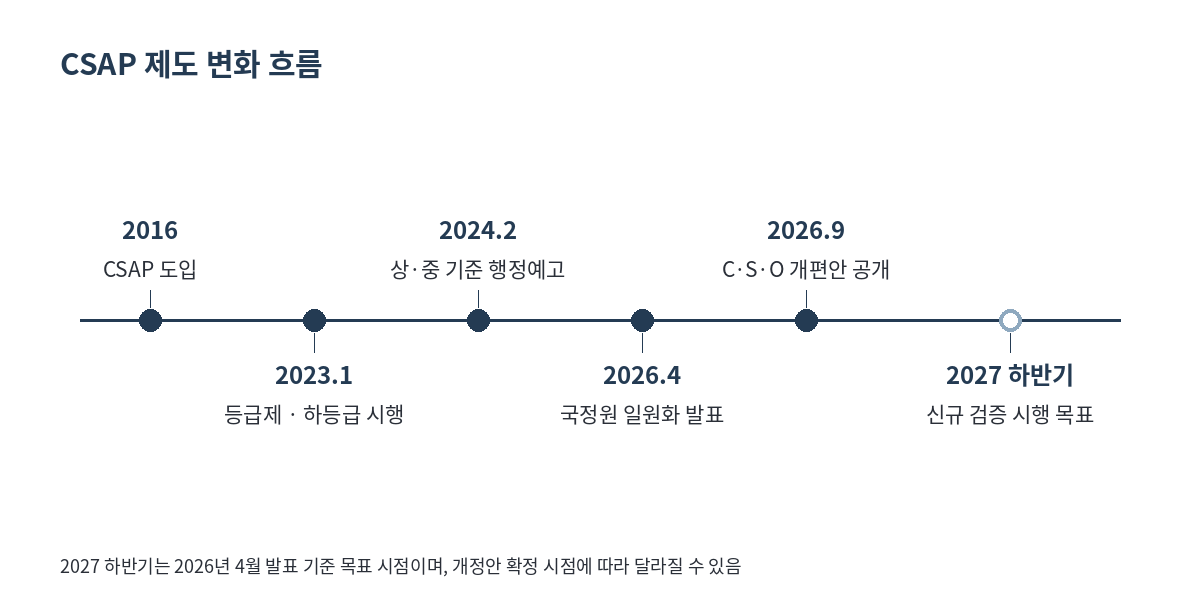
2023년 1월 고시 개정으로 상·중·하 등급제가 들어왔습니다. 하등급은 개인정보가 없고 공개된 공공데이터를 다루는 시스템이 대상인데, 공공과 민간 영역을 물리적으로 나누는 대신 논리적 분리를 허용했습니다. 대신 시스템과 운영 인력의 위치는 국내로 묶었습니다.
이 변화로 AWS, 마이크로소프트, 구글 클라우드가 하등급을 받아 공공 시장 일부에 들어올 수 있게 됐습니다. 상·중 등급은 사정이 달랐습니다. 2024년 2월 세부 평가기준이 행정예고됐지만, 2026년 4월 개편 발표 때까지도 과기정통부는 상·중 등급을 담은 고시 개정을 준비하는 단계에 머물러 있었습니다. 같은 기간 국정원은 국가 망 보안체계(N2SF)를 내놓으며 정보를 기밀(C)·민감(S)·공개(O)로 나누기 시작했고, 국정원 스스로도 두 등급 체계가 달라 혼선이 있었다고 인정했습니다.
개인적으로는 이 '반쪽 시행'이 이번 개편을 부른 가장 직접적인 원인이라고 봅니다. 하등급만으로는 쓸 수 있는 공공 시스템이 좁았고, 상·중 기준이 정해지지 않은 상태에서 등급 체계만 두 개로 늘어난 셈이었기 때문입니다. 여기에 미국 무역대표부(USTR)가 2026년 무역장벽보고서에서 CSAP를 자국 기업 참여 제한 요인으로 지적한 것도 외부 압력으로 작용했습니다.
2026년 개편: 인증 두 번에서 검증 한 번으로
2026년 4월 20일 과기정통부와 국정원은 '공공 클라우드 시장 진입 절차 개선 방안'을 함께 발표했습니다. CSAP 안에 섞여 있던 공공 보안요건은 국정원 검증체계로 옮기고, 기업은 국정원 검증만 통과하면 공공기관에 서비스를 공급할 수 있게 하는 내용입니다. 검증 항목은 조직 구성이나 인력 보안 같은 관리 요소보다 서비스의 보안 기술 수준에 집중하는 방향으로 다시 짠다고 했습니다.
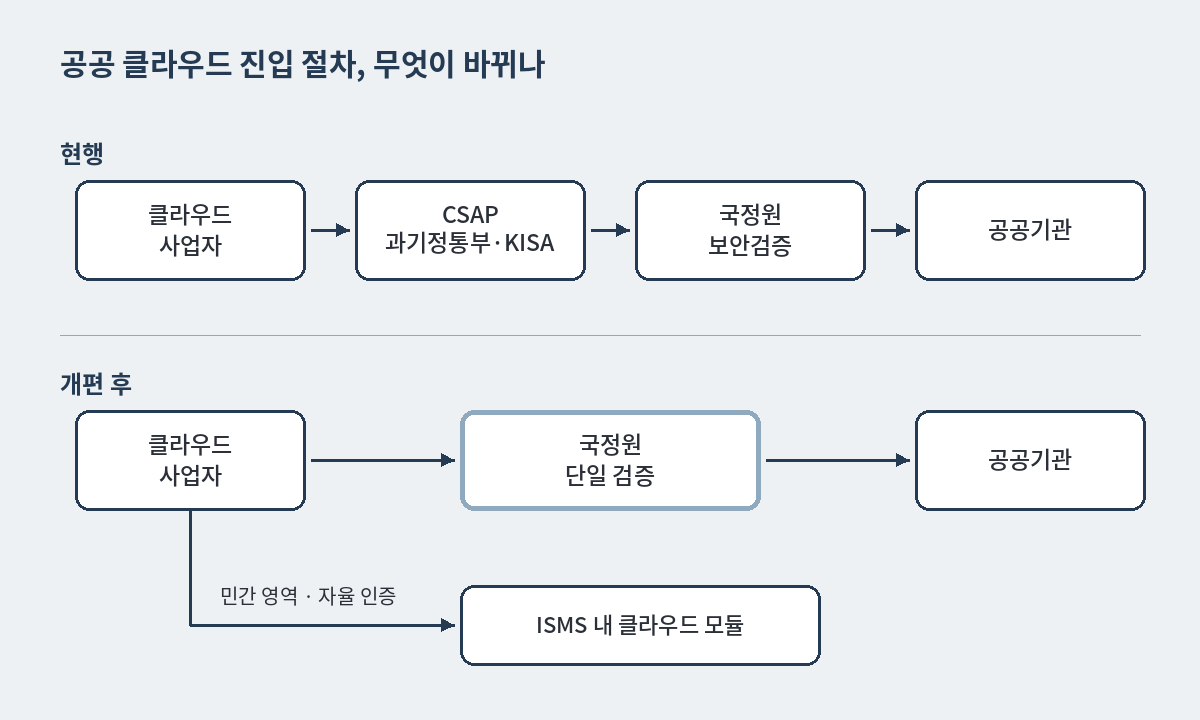
| 구분 | 현행 | 개편 후 (발표 기준) |
|---|---|---|
| 검증 주체 | 과기정통부 CSAP 취득 후 국정원 보안검증 | 국정원 단일 검증 |
| 등급 체계 | 상·중·하 (하등급만 시행) | N2SF 기준 C·S·O |
| 민간 영역 | CSAP 안에 포함 | ISMS 안의 클라우드 모듈, 자율 인증 |
| 심의 | KISA 인증위원회 | 민관 검증심의위원회 (기존 평가기관 연계) |
| 유효기간 | 5년 | 5년 |
제도의 법적 위상도 바뀝니다. 연합뉴스 보도에 따르면 클라우드컴퓨팅법 제20조의 '우선 고려' 조항을 삭제하는 방향이어서, CSAP는 공공 납품의 사실상 의무 요건에서 빠지게 됩니다. 과기정통부는 ISMS 통합 방안을 따로 마련해 신규 검증 제도 시행 시점에 맞춰 운영을 시작할 계획입니다. 다만 법 개정이 필요한 부분이라, 실제 일정은 국회 논의 속도에 달려 있습니다.
상·중·하 대신 C·S·O
세부 기준은 9월 17일 국정원이 사이버서밋코리아(CSK 2026)에서 공개한 개편 방향에서 처음 구체적으로 나왔습니다. 기존 상·중·하가 대체로 C·S·O에 대응하고, 등급마다 쓸 수 있는 클라우드 형태가 다릅니다.
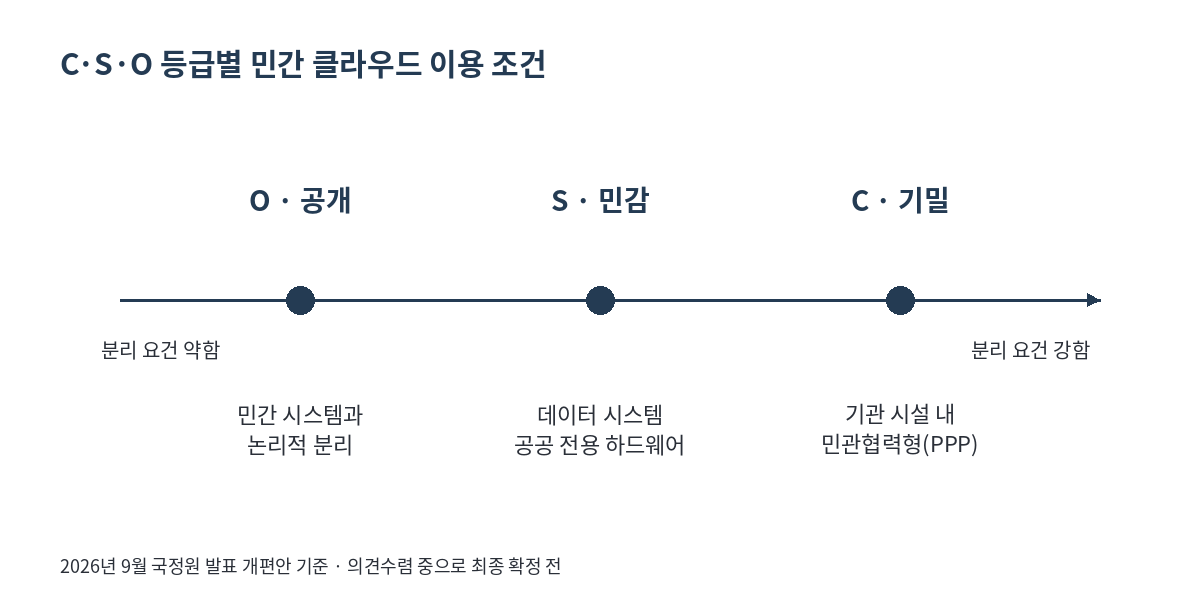
C등급은 기관의 물리적 통제 시설 안에 사업자 장비를 두는 민관협력형(PPP) 클라우드만 허용됩니다. S등급부터는 외부 민간 클라우드를 쓸 수 있지만 데이터 시스템을 공공 전용 하드웨어로 분리해야 하고, O등급은 민간 시스템과 논리적으로만 분리해도 됩니다. 기존 CSAP 중등급에 해당하는 S등급에서 물리적 망분리 요건이 빠진다는 점이 해외 사업자에게는 가장 큰 변화입니다.
보안 기준도 국제 규격 쪽으로 열립니다. 데이터 시스템은 국내에 둬야 하지만, 운영관리 시스템은 사이버 안보 활동 보장을 전제로 국외에 둘 수 있게 하는 안입니다. 암호는 KCMVP 검증 모듈 외에 AES 같은 국제 표준을, 보안 장비는 국제공통평가기준(CC) 인증 제품까지 쓸 수 있게 넓힙니다. 공개 정보만 처리하는 상용 생성형 AI, 로봇팔이나 순찰 로봇처럼 특수 목적 장비에 딸린 피지컬 AI 서비스, 교육·연구기관의 실험용 클라우드는 검증 예외로 둔다는 내용도 들어 있습니다.
국내 사업자 쪽 반발은 거셉니다. 한국인공지능클라우드산업협회 CSP분과위원회는 컨트롤 플레인의 국외 운영을 허용하면 데이터 주권과 사고 대응 통제력에 공백이 생긴다며, 국내외 사업자에게 같은 보안·운영 검증 기준을 적용해야 한다고 요구했습니다. 물리적 분리에 이미 큰 비용을 들인 국내 CSP 입장에서는 역차별로 읽힐 수밖에 없는 대목입니다.
'CSAP 폐지' 기사 제목과 실제 내용
4월 이후 'CSAP 폐지', 'CSAP 해체' 같은 제목의 기사가 많이 나왔습니다. 제목만 보면 지금 가진 인증이 곧 무효가 될 것처럼 읽히지만 발표 내용은 다릅니다. 새 제도가 시행되기 전까지 CSAP는 현행대로 운영되고, 과기정통부 담당 과장도 유예 기간에는 달라지는 점 없이 신규 발급을 진행하겠다고 밝혔습니다. 시행 전에 받은 CSAP는 5년 유효기간 동안 공공 보안성을 충족한 것으로 인정됩니다. 아이티데일리가 든 예처럼 2027년 5월에 취득하면 2032년 5월까지 효력이 유지됩니다.
시행일도 구분해서 봐야 합니다. 일부 기사는 '2027년 7월 시행'으로 못 박았지만, 4월 발표의 원래 계획은 상반기 중 가이드라인을 개정한 뒤 1년 유예를 두는 것이었습니다. 그런데 9월 CSK 발표 시점에도 국정원은 개정안 초안을 놓고 중앙부처와 산업계 의견을 수렴하고 있었고, 일원화 시점을 '개정안 시행 1년 후'로 설명했습니다. 확인된 사실은 여기까지입니다. 상반기 개정 목표가 이미 지났으니 실제 시행이 2027년 하반기보다 늦어질 가능성도 있다고 보는데, 이건 필자의 추정입니다.
⚠️ 확정 전 내용이 섞여 있습니다
C·S·O별 이용 조건, 운영관리 시스템 국외 허용, 국제 표준 암호 허용은 모두 9월 개편안 기준이며 의견수렴 결과에 따라 바뀔 수 있습니다. 국정원은 검증 제도 안내서와 보안 기준 해설서를 전환 전에 공표하겠다고 했으니, 계약 조건이나 아키텍처 변경 계획에는 그 문서가 나온 뒤의 기준을 반영하는 편이 안전합니다.
🛠 지금 확인할 것: 사업자와 기관별로
클라우드·SaaS 사업자
- 보유한 CSAP의 만료일을 확인합니다. 만료가 신규 제도 시행 이후라면 재인증 비용을 따로 잡기보다 국정원 검증 준비로 돌리는 계획이 현실적입니다.
- 공공 납품 일정이 신규 제도 시행 전이라면 지금도 CSAP가 유일한 경로입니다. 개인적으로는 2027년 안에 공공 납품 계획이 잡힌 SaaS 기업이라면 개편을 기다리기보다 CSAP를 진행하는 쪽을 권합니다. 유예 기간에 받은 인증도 5년이 인정되고, 신규 기준의 해설서는 아직 나오지 않았기 때문입니다. 반대로 일부 CSP는 공공기관이 곧 바뀔 제도의 제품보다 새 제도 시행 이후로 도입 판단을 미룰 수 있다고 우려하니, 주요 고객 기관의 도입 시기를 먼저 확인해 보는 게 좋습니다.
- 주요 고객 기관의 시스템이 C·S·O 중 어디에 해당할지 가늠해 봅니다. S등급 고객이 많다면 데이터 시스템을 공공 전용 하드웨어로 분리하는 비용이 사업성의 관건이 됩니다.
- 데이터 플레인과 컨트롤 플레인의 위치, 사용 중인 암호모듈(KCMVP 여부), 보안 장비의 CC 인증 현황을 목록으로 정리해 둡니다. 해설서가 나왔을 때 바로 대조하기 쉽습니다.
공공기관 담당자
C·S·O 등급은 각 기관이 업무정보의 중요도와 영향을 따져 직접 정합니다. 클라우드 도입을 앞둔 시스템이 있다면 등급 분류부터 해 두는 게 순서이고, 국정원이 배포하기로 한 업무정보 등급 분류 참조 가이드를 기준으로 삼으면 됩니다. 전환기에 발주하는 사업이라면 제안요청서의 인증 요건을 'CSAP 인증'으로만 적을지, 신규 국정원 검증도 인정할지 미리 정해 두는 편이 나중에 다툼을 줄입니다.
정리: 해설서가 나오기 전까지
지금 할 일은 크게 둘입니다. 사업자는 보유 인증의 만료일과 납품 일정을 맞춰 보고 CSAP를 계속 갈지 판단하고, 기관은 도입 대상 시스템의 등급부터 분류해 두면 됩니다. 그다음은 국정원이 공표할 개정 가이드라인과 해설서를 기다리는 일입니다. KISA 클라우드인증 공지와 과기정통부·국정원 보도자료를 한 달에 한 번 정도 확인해 두면 시행 시점을 놓칠 일은 없습니다.
🔗 참고 자료
· 대한민국 정책브리핑, 과기정통부·국정원 공공 클라우드 시장 진입 절차 개선 방안 발표 (2026.4.20): https://www.korea.kr/briefing/pressReleaseView.do?newsId=156756627
· 한국인터넷진흥원(KISA), 클라우드서비스 보안인증(CSAP) 안내: https://www.kisa.or.kr/1050603
· 연합뉴스(다음), 공공 클라우드 보안, 국정원 단일 검증 체계로 개편 (2026.4.20): https://v.daum.net/v/22LnH8TsH2
· 아이티데일리, "CSAP 사실상 폐지"…과기정통부·국정원, 27년까지 검증체계 일원화 (2026.4): https://www.itdaily.kr/news/articleView.html?idxno=238949
· 디지털데일리, 국가 클라우드 보안 전면 개편…국정원 "개정안 시행 후 1년 유예 고려" (2026.9.17): https://www.ddaily.co.kr/page/view/2026091716253538899
· 뉴스1(다음), 국정원, 공공 클라우드 보안체계 구체화…등급별 이용조건 공개 (2026.9.22): https://v.daum.net/v/20260922060051722
· 이로운넷, 공공 클라우드 보안기준 개편에 국내 업계 "역차별" 반발 (2026.9): https://www.eroun.net/news/articleView.html?idxno=89679
· 바이라인네트워크, CSAP 등급제 시행 임박 (2023.1.31): https://byline.network/2023/01/0131_01/
'정보보안 > Cloud' 카테고리의 다른 글
| OWASP NHI Top 10 한 번에 정리 | 비인간 신원 실제 사례 (0) | 2026.10.27 |
|---|---|
| IMDSv1 비활성화 점검, 계정 기본값만 바꾸면 안 되는 이유 (0) | 2026.10.22 |
| Lambda 런타임 지원 종료 점검, 멈추지 않아서 더 위험한 이유 (0) | 2026.10.22 |
| [AWS] SAP Study 정리: 디렉터리 서비스, Organizations (0) | 2024.07.24 |
| [AWS] SAP Study 정리: STS 서비스, Identity Federation (0) | 2024.07.23 |
- Total
- Today
- Yesterday
- 개인정보보호
- 전자금융기반시설취약점분석평가
- 사이버보안
- artex
- 정보보안
- 전자금융기반시설
- cve
- 랜섬웨어
- 취약점
- 금취분평
- 펜테스트
- 시큐어코딩
- PentestGPT
- 선박사이버보안
- AI모의해킹
- 오픈소스보안
- mcp 서버
- DevSecOps
- 악성코드
- sast
- 보안뉴스
- 취약점 분석평가
- 해킹주의
- 자율침투테스트
- AI보안
- 보안상식
- 개인정보유출
- 해킹예방
- 공급망공격
- 개발자보안
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | 4 | 5 | 6 | 7 |
| 8 | 9 | 10 | 11 | 12 | 13 | 14 |
| 15 | 16 | 17 | 18 | 19 | 20 | 21 |
| 22 | 23 | 24 | 25 | 26 | 27 | 28 |
| 29 | 30 |