

티스토리 뷰
AI로 다크웹 유출을 찾는다고? darknet-mcp-server 66개 도구의 실체와 구축 방법
실더 2026. 10. 14. 18:00
📌 3줄 요약
1. darknet-mcp-server는 HIBP, 랜섬웨어 추적, 스틸러 로그, Tor .onion 수집 등 16개 위협 인텔리전스 소스를 66개 도구로 묶어 AI 에이전트에 연결해 주는 MCP 서버입니다.
2. 이름과 달리 다크웹을 직접 뒤지는 도구는 일부이고, 대부분은 공개 위협 인텔 API 통합입니다. "우리 회사 계정이 유출됐나"에 답하는 핵심 기능은 API 키(일부 유료)가 있어야 동작합니다.
3. 반복 조사 시간을 크게 줄여 주지만, .onion 콘텐츠를 통한 프롬프트 인젝션, 조회 정보의 외부 노출, 유출 데이터 취급의 법적 문제 때문에 승인된 범위 + 격리 환경에서만 쓰는 것이 전제입니다.
🎯 결론부터
처음 보면 "AI에게 물어보면 다크웹에서 우리 회사 유출 정보를 한 번에 찾아 준다"는 도구처럼 보입니다. 실제로 열어 보면 여러 위협 인텔리전스 서비스의 API를 AI가 한꺼번에 부를 수 있게 묶어 둔 통합 허브에 가깝습니다.
그래서 가치는 분명합니다. 탭 열 개를 오가며 하던 조회와 교차 확인을 대화 한 번으로 줄여 줍니다. 다만 기대를 "다크웹 검색 엔진"에서 "인텔 조회 비서"로 조정하고, 운영 리스크를 먼저 통제한 뒤 도입하는 것이 맞습니다.
🧭 어떤 도구인가
| 항목 | 내용 |
|---|---|
| 저장소 | github.com/badchars/darknet-mcp-server (MIT 라이선스) |
| 버전 | npm 0.1.1 (2026.06.23 배포, 작성 시점까지 추가 배포 없음) |
| 규모 | 도구 66개, 데이터 소스 16개 |
| 구현 | TypeScript (Bun 개발, npx로 실행 가능), 의존 패키지 5개 |
| 연결 대상 | Claude Code, Claude Desktop, Cursor 등 MCP 클라이언트 |
| 테스트 OS | macOS, Linux (Windows는 미검증으로 명시) |
| 사용 조건 | README에 "승인된 보안 테스트·평가 목적으로만 사용"하라고 명시 |
🔍 66개 도구의 실체
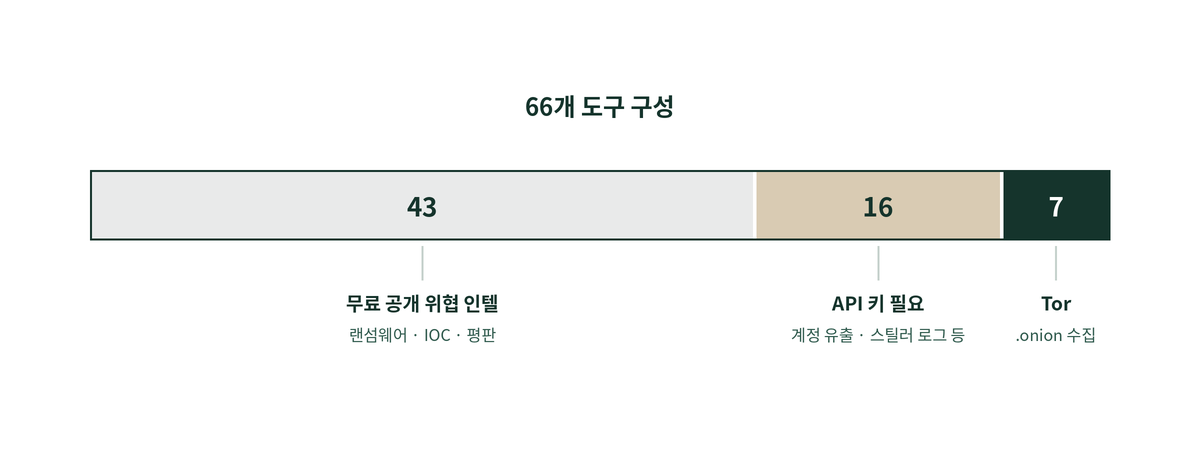
도구 목록을 키 필요 여부와 성격으로 나눠 보면 이렇습니다.
| 분류 | 포함 소스 | 조건 |
|---|---|---|
| 공개 인텔 (43) | 랜섬웨어 피해 목록(ransomware.live, RansomLook), abuse.ch(ThreatFox·URLhaus·MalwareBazaar), OTX, GreyNoise, Pulsedive, Vulners, 비트코인 조회, HIBP 공개 유출 사건 목록 등 | 키 없이 동작 (일부는 키가 있으면 한도 상향) |
| API 키 필요 (16) | HIBP 계정·페이스트 조회, IntelligenceX, Hudson Rock 스틸러 로그, AbuseIPDB, Hybrid Analysis | 서비스별 키 (일부 유료) |
| Tor (7) | .onion 페이지 수집·파싱, Ahmia 검색, Tor 출구 노드 확인 | .onion 수집은 로컬 Tor 데몬 필요 |
즉 "다크웹"이라는 이름이 붙었지만 실제로 .onion 사이트에 접속하는 도구는 일부입니다. 대부분의 다크웹 관련 정보는 이미 그 정보를 수집·정리해 둔 서비스(유출 DB, 랜섬웨어 추적 사이트, 스틸러 로그 업체)의 API를 거쳐 가져옵니다. 이건 단점이라기보다 현실적인 설계입니다. 다크웹을 직접 크롤링하는 것보다 전문 수집 서비스를 쓰는 편이 정확하고 안전하기 때문입니다.
💡 "우리 회사 정보가 유출됐나?"에 실제로 답하는 도구
가장 많이 기대하는 질문을 기준으로 정리했습니다. 여기서 오해가 가장 많이 생깁니다.
| 알고 싶은 것 | 관련 도구와 실제 동작 | 키 |
|---|---|---|
| 랜섬웨어 피해 게시 여부 | ransomwareSearch: 랜섬웨어 조직 유출 사이트에 회사명이 피해자로 올랐는지 검색 | 불필요 |
| 특정 계정 유출 여부 | breachSearch: HIBP에서 이메일 하나씩 조회 | HIBP 유료 키 |
| 임직원 PC 감염 흔적 | stealer_domain / stealer_email: Hudson Rock 스틸러 로그에서 도메인·이메일 검색 | Hudson Rock 키 |
| 페이스트·유출 게시물 언급 | intelx_search, breachPastes | IntelX·HIBP 키 |
| .onion 사이트 언급 | tor_search_onion(Ahmia 색인 검색) 후 tor_scrape_onion으로 페이지 수집 | Tor 데몬 |
⚠️ 가장 흔한 오해: 도메인 필터 ≠ 우리 직원 계정 유출
무료로 쓸 수 있는 breachList에 도메인을 넣으면, 그 도메인의 서비스 자체가 해킹당한 유출 사건(예: 어떤 쇼핑몰 DB 유출)이 나옵니다. "우리 회사 직원 이메일이 다른 곳 유출에 포함됐는가"와는 다른 질문입니다.
회사 도메인 전체 이메일의 유출 여부는 HIBP의 도메인 검색 기능으로 확인하는데, 이 기능은 도메인 소유를 먼저 인증해야 쓸 수 있습니다. 작성 시점 소스(0.1.1)에는 도메인 검색 호출이 없고, 계정 단위 조회(breachSearch)만 있습니다. 도메인 전체 점검은 HIBP 대시보드에서 직접 하는 편이 맞습니다.
🛠 구축 방법
1. 실행
설치 없이 npx로 바로 실행할 수 있고, 저장소를 내려받아 Bun으로 실행할 수도 있습니다. 도입 검토 단계라면 버전을 고정해서 실행하는 것을 권합니다(이유는 아래 주의점 참고).
# 도구 목록과 연결 상태 확인 (버전 고정)
npx darknet-mcp-server@0.1.1 --list

# 에이전트 없이 도구 하나만 직접 실행해 보기
npx darknet-mcp-server@0.1.1 --tool ransomwareRecent '{}'
2. 에이전트 연결
# Claude Code
claude mcp add darknet-mcp-server -- npx darknet-mcp-server@0.1.1
Claude Desktop이나 Cursor는 MCP 설정 JSON에 같은 명령을 넣고, API 키는 env 항목으로 전달합니다.
3. API 키 (선택)
| 환경 변수 | 열리는 기능 |
|---|---|
| HIBP_API_KEY | 계정 유출·페이스트 조회 (월 구독형 유료, 플랜별 요청 한도 상이) |
| HUDSONROCK_API_KEY | 스틸러 로그 조회 3종 |
| INTELX_API_KEY | IntelligenceX 유출·다크웹 콘텐츠 검색 4종 |
| ABUSEIPDB_API_KEY 등 | IP 평판, 악성코드 샌드박스, 한도 상향 |
4. Tor (선택)
.onion 수집 도구를 쓰려면 로컬에 Tor 데몬(SOCKS5 9050 포트)을 띄워야 합니다. 이 부분은 아래 주의점을 먼저 읽고 결정하시길 권합니다. 사내망 PC에서 Tor를 실행하면 보안 정책 위반이나 보안관제 탐지 대상이 될 수 있습니다.
⚖️ 장단점
| 장점 | 단점·한계 |
|---|---|
| 16개 소스를 대화 한 번으로 교차 조회 | 핵심 유출 조회는 API 키 필요, 일부 유료 |
| 키 없이도 랜섬웨어·IOC·평판 조회 가능 | 0.1.1 초기 버전, 이후 배포 없음 |
| 소스별 요청 한도 제어, 응답 캐시, 키 없을 때 친절한 오류 | 비트코인만 지원, Windows 미검증 |
| .onion 수집 시 .onion 주소만 허용, DNS 유출 방지(socks5h), 응답 10MB·60초 제한 | 원천 데이터 갱신 주기에 결과 품질이 좌우됨 |
| CLI로 에이전트 없이 단일 도구 실행 가능 | AI 요약이 근거 없이 연결 짓거나 과장할 수 있음 |
README의 사용 예시(유출 건수, 감염 PC 수 등)는 기능을 보여 주기 위한 예시 출력입니다. 실제 결과는 키 보유 여부와 각 서비스 데이터에 따라 크게 달라집니다.
🔐 주의점
1. .onion 콘텐츠는 공격자가 쓴 글이다
이 도구의 가장 큰 보안 이슈입니다. tor_scrape_onion은 랜섬웨어 유출 사이트나 포럼 페이지의 본문을 그대로 AI 에이전트에 넘깁니다. 그 페이지를 쓴 사람은 공격자입니다. 페이지 안에 에이전트를 겨냥한 지시문을 숨겨 두면, 앞서 GitHub MCP 사례에서 본 프롬프트 인젝션이 그대로 성립합니다.
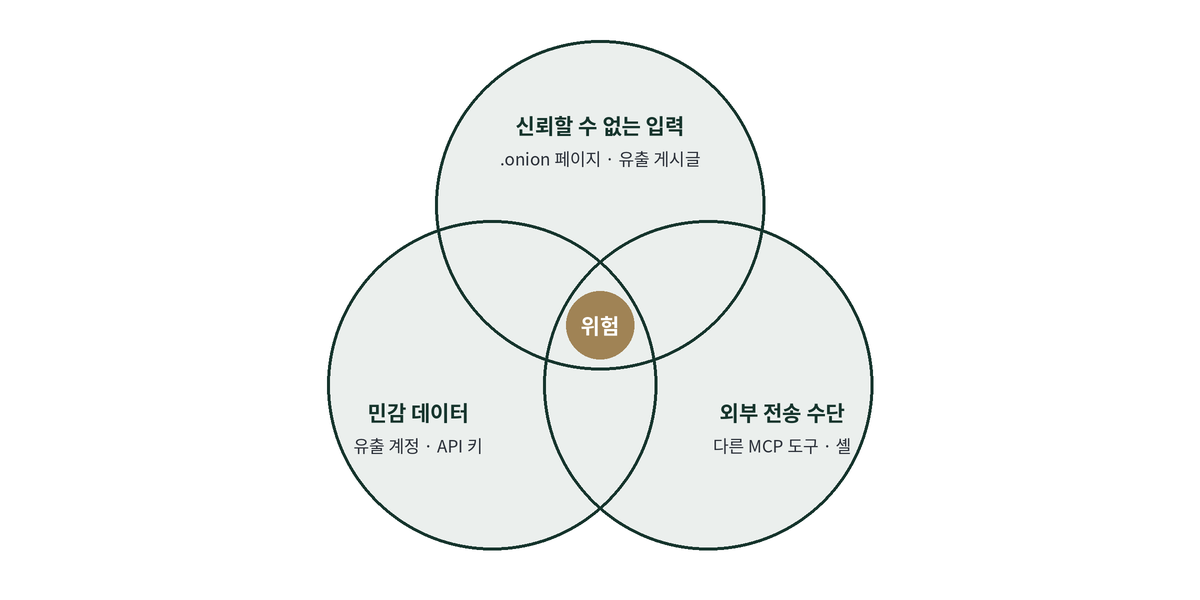
같은 세션에 유출 계정 정보나 API 키 같은 민감 데이터가 있고, 메일·메신저·셸 같은 외부 전송 도구까지 연결돼 있으면 세 조건이 모두 갖춰집니다. 이 MCP 서버는 다른 MCP 도구와 섞지 말고 전용 세션·전용 환경에서 쓰세요.
2. 조회 자체가 정보를 드러낸다
조회하는 순간 "어떤 회사의 무엇을 조사 중인가"가 바깥으로 나갑니다.
| 어디로 | 무엇이 나가나 |
|---|---|
| 외부 API | 조회한 도메인·이메일·IP·해시와 요청 출발지 IP |
| Ahmia 검색 | 소스 확인 결과 tor_search_onion은 Tor가 아닌 일반 인터넷으로 Ahmia에 요청합니다. 검색어(회사명 등)와 출발지 IP가 함께 전달됨 |
| AI 모델 제공자 | 조회 결과 전체. 스틸러 로그나 유출 계정이 포함되면 개인정보가 모델 제공자에게 전달됨 |
3. 유출 데이터 취급의 법적 문제
유출 여부를 "확인"하는 것과 유출 데이터 원본을 "내려받아 열람·보관"하는 것은 다릅니다. 특히 .onion 유출 사이트에서 표본 데이터를 직접 가져오는 행위는 개인정보보호법 등 국내 법령상 문제가 될 수 있습니다. 조회 범위는 자사 자산으로 한정하고, 원본 데이터는 내려받지 않으며, 수사기관·KISA 신고 등 공식 경로를 활용하는 것을 원칙으로 두세요. 구체적인 판단은 법무 검토가 필요합니다.
또 다크웹 페이지를 자동 수집하면 불법 콘텐츠에 의도치 않게 노출되거나 그것을 저장하게 될 위험도 있습니다. 출처를 모르는 .onion 주소를 무작위로 수집하지 말고, 사전에 정한 모니터링 대상만 다루세요.
4. 공급망과 키 관리
README 예시는 버전 없이 npx darknet-mcp-server를 실행합니다. 이러면 실행할 때마다 최신 배포본을 받아 오므로, 패키지나 계정이 탈취되면 바로 영향을 받습니다. v0.1.1 릴리스 노트에 브랜치 보호와 npm 배포 환경 설정을 적용했다고 적혀 있어 기본 관리는 되어 있지만, 커밋 7개 수준의 초기 프로젝트라는 점은 감안해야 합니다. 버전을 고정하고, 업데이트 전에 변경 내용을 확인하세요. API 키는 MCP 설정 파일에 평문으로 들어가므로 파일 권한을 제한하고, 조사 전용 키를 따로 발급해 쓰는 편이 안전합니다.
⚠️ 승인 없는 제3자 조사는 하지 마세요
README도 승인된 보안 평가 목적으로만 쓰라고 명시합니다. 자사 도메인이나 계약된 고객사처럼 조사 권한이 문서로 확인된 대상만 조회하세요. 경쟁사나 개인을 대상으로 한 조회는 목적과 관계없이 문제가 될 수 있습니다.
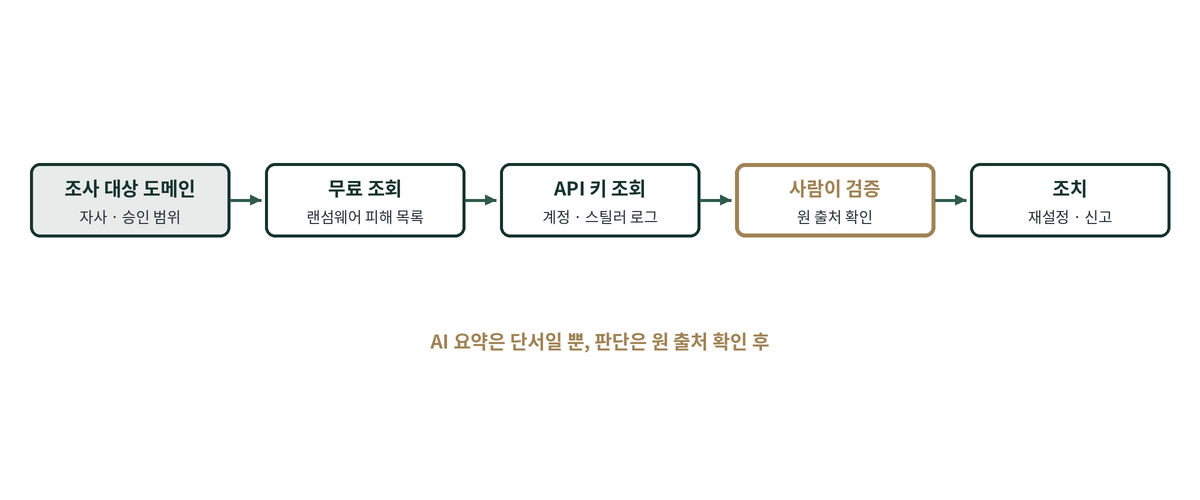
✅ 권장 활용 흐름
| 단계 | 할 일 |
|---|---|
| 범위 확정 | 조사 대상 도메인·계정을 문서로 승인받고 시작 |
| 무료 조회 | 랜섬웨어 피해 게시 여부, 자사 IP·도메인 평판, IOC 연관성 |
| 키 조회 | 핵심 계정 유출, 스틸러 로그의 감염 단말 흔적 |
| 사람 검증 | AI 요약을 그대로 보고하지 않고 각 서비스 원 결과로 확인 |
| 조치 | 비밀번호 재설정, 세션 무효화, 감염 단말 점검, 필요 시 신고 |
Tor 수집 도구는 처음부터 켜지 말고, 위 흐름이 안정적으로 돌아간 뒤 격리된 분석 환경에서 필요할 때만 쓰는 것을 권합니다.
💬 자주 묻는 질문
Q. 키 없이 우리 회사 유출 여부를 알 수 있나요?
랜섬웨어 조직의 피해자 게시 여부는 키 없이 확인됩니다. 하지만 임직원 계정 유출이나 스틸러 로그는 키가 있어야 합니다. 무료 breachList의 도메인 필터는 다른 질문에 답한다는 점에 주의하세요.
Q. Tor를 안 깔아도 쓸 만한가요?
충분히 쓸 만합니다. 66개 중 .onion 수집에 Tor가 필요한 도구는 일부이고, 실무에서 가치가 큰 랜섬웨어·IOC·유출 조회는 Tor 없이 동작합니다.
Q. 상용 위협 인텔 서비스를 대체할 수 있나요?
대체라기보다 보조입니다. 이 도구는 각 서비스의 API를 묶어 주는 역할이라, 결과 품질은 연결한 서비스에 달려 있습니다. 지속 모니터링·알림·분석가 검증까지 필요하면 상용 서비스나 HIBP 도메인 모니터링 같은 기능을 함께 써야 합니다.
🎉 정리
darknet-mcp-server는 흩어진 위협 인텔리전스를 AI 대화 하나로 모아 주는 실용적인 통합 도구입니다. 다만 "다크웹을 대신 뒤져 주는 마법 도구"는 아닙니다. 핵심 유출 조회는 API 키에 달려 있고, 다크웹 콘텐츠를 직접 다루는 순간 프롬프트 인젝션과 법적 리스크가 따라옵니다. 승인된 범위, 고정된 버전, 다른 도구와 분리된 전용 세션, 사람의 최종 검증. 이 네 가지를 갖추면 조사 시간을 크게 줄여 주는 좋은 보조 도구가 됩니다.
🔗 참고 자료
'정보보안 > Penetration Testing' 카테고리의 다른 글
| 취약한 은행 앱 vuln-bank로 웹·API·LLM 보안 실습하기 (0) | 2026.10.15 |
|---|---|
| AI로 리버스 엔지니어링을? MCP 도구 REA 소개와 도입 전 체크포인트 (0) | 2026.10.13 |
| PowerShell 난독화 해제 도구 PS Deobfuscator (0) | 2026.10.13 |
| PentAGI란? 완전 자율 AI 모의해킹 플랫폼 (0) | 2026.10.08 |
| PentestGPT란? USENIX 논문으로 검증된 AI 모의해킹 오픈소스 (0) | 2026.10.08 |
- Total
- Today
- Yesterday
- 보안상식
- 해킹예방
- AI모의해킹
- 랜섬웨어
- 보안뉴스
- 정보보안
- 오픈소스보안
- 시큐어코딩
- 소스코드진단
- 악성코드
- 개발자보안
- 전자금융기반시설취약점분석평가
- E27
- cve
- 개인정보보호
- sast
- 공급망공격
- DevSecOps
- 사이버보안
- 해킹주의
- 펜테스트
- IEC62443
- 전자금융기반시설
- 개인정보유출
- IACS
- 선박사이버보안
- 취약점
- 금취분평
- 자율침투테스트
- AI보안
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |