

티스토리 뷰
1. webhacklist.com은 2006년부터 이어진 「Top 10 Web Hacking Techniques」의 수상작뿐 아니라 모든 후보작을 연도별로 모아 둔 무료 아카이브예요.
2. 원문 블로그가 사라져도 읽을 수 있게 Markdown·PDF 보존본을 함께 제공해서, 오래된 기법도 끝까지 따라가 볼 수 있어요.
3. 2026년 연구는 AI가 수집한 예비 목록으로 따로 공개 중이라, 버그헌터가 최신 공격 흐름을 빠르게 훑기에 좋아요(단, 미검증 목록).
🎯 webhacklist가 뭔가요?
웹 보안 커뮤니티는 매년 그해 가장 참신한 웹 해킹 연구를 후보로 올리고, 투표와 전문가 심사를 거쳐 Top 10을 뽑아요. 이 목록은 Jeremiah Grossman이 시작했고, 2016년부터는 Burp Suite를 만든 PortSwigger의 James Kettle이 이어가고 있어요.
webhacklist는 이 Top 10의 "전체 후보 목록"을 한곳에 보존한 사이트예요. Soroush Dalili(@irsdl)가 운영하고, 소스와 데이터는 GitHub에 공개돼 있어요.
| 항목 | 내용 |
|---|---|
| 주소 | https://webhacklist.com |
| 수록 범위 | 2006년 ~ 2025년 Top 10 결과와 후보작 + 2026년 예비 목록 |
| 규모 | 연도별 페이지 기준 2,066건 (2026-10-12 확인, 계속 늘어남) |
| 비용 | 무료, 회원가입 없이 열람 (연구 제출·오류 신고만 GitHub 계정 필요) |
| 운영 | Soroush Dalili(@irsdl), 오픈소스(GitHub: irsdl/webhacklist) |
🧭 왜 이런 아카이브가 필요할까?
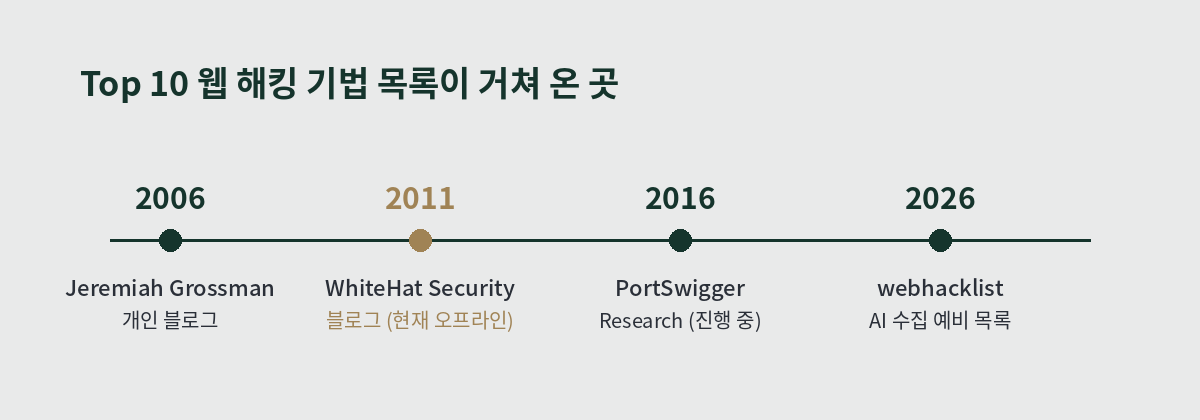
Top 10 목록은 20년 동안 세 번 집을 옮겼어요. 문제는 그중 2011~2015년 목록을 올렸던 WhiteHat Security 블로그가 이미 사라졌다는 점이에요. 목록이 인용한 원문 글들도 블로그·회사·도메인이 없어지면서 함께 접속이 안 되는 경우가 많아요.
| 기간 | 정리한 사람 | 원래 올라간 곳 | 현재 상태 |
|---|---|---|---|
| 2006 ~ 2010 | Jeremiah Grossman | 개인 블로그 | 접속 가능 |
| 2011 ~ 2015 | Jeremiah Grossman 외 | WhiteHat Security 블로그 | 오프라인 (Wayback Machine으로만 확인) |
| 2016/17 ~ 현재 | James Kettle | PortSwigger Research | 매년 진행 중 |
webhacklist는 이 공백을 메우려고 발표 페이지는 PDF 스냅샷으로, 인용된 연구 글은 Markdown + PDF 사본으로 보존해요. 영어가 아닌 원문은 원문 옆에 영어 번역을 함께 둬요.
🔐 버그헌터에게 좋은 이유
Top 10은 "그해 터진 취약점"이 아니라 다른 시스템에도 다시 적용할 수 있는 기법을 뽑는 게 기준이에요. 그래서 버그헌팅에 바로 쓸 수 있는 '공격 관점'이 많이 담겨 있어요. 특히 수상작이 아닌 나머지 후보작 속에 참신한 기법이 숨어 있는 경우가 많아요.
| 이럴 때 | webhacklist에서 이렇게 |
|---|---|
| 새 타깃의 기술 스택을 봤을 때 | 프레임워크·제품 이름(예: Next.js, nginx, OAuth)으로 검색해서 관련 기법을 모아 읽기 |
| 한 취약점 유형을 깊게 파고 싶을 때 | 캐시 포이즈닝, 요청 스머글링처럼 같은 주제가 연도별로 어떻게 발전했는지 따라가기 |
| 예전 글 링크가 죽어 있을 때 | 사이트 안의 보존본(Markdown·PDF)으로 바로 열람 |
| 요즘 흐름을 따라잡고 싶을 때 | 2026 예비 목록에서 요약문만 빠르게 훑고, 관심 가는 것만 원문으로 이동 |
| 남이 안 판 주제를 찾을 때 | 후속 연구가 없던 오래된 후보작을 다시 읽고 최신 환경에 대입해 보기 |
운영자도 공개 소개 글에서, 새 공격은 대개 오래되고 잊힌 기법 위에서 만들어진다는 취지로 이 아카이브의 쓸모를 설명하고 있어요.
🛠 주요 기능 둘러보기
| 기능 | 설명 |
|---|---|
| 인터랙티브 아카이브 | 메인 화면. 연도 선택, 검색, 테마별 보기를 지원해요. 검색창에는 / 단축키가 표시돼 있어요. |
| Investigation Board | 연도별 사건 파일을 코르크보드처럼 펼쳐 놓고, 증거 카드를 옮기며 수상작 흐름을 '빨간 실'로 따라가는 탐색 모드예요. |
| 보존본 뷰어 | 원문을 Markdown 리더와 PDF 뷰어로 열람. PDF 내려받기, 공유, 읽음 표시(Mark as read)도 돼요. |
| 연도별 목록 페이지 | /research/ 경로. 자바스크립트 없이도 읽히는 단순 목록이라 가볍게 보기 좋아요. |
| 연구 제출 | 후보에서 빠진 연구를 제안하면 GitHub 이슈 양식이 미리 채워져 열려요. 본인 연구도 제출 가능해요. |
각 연도는 아래 세 종류로 나뉘어 있어서, 시간이 없으면 Top 10부터, 여유가 있으면 나머지까지 읽는 식으로 쓰면 돼요.
| 구분 | 의미 |
|---|---|
| Top 10 | 그해 최종 선정된 10개 (순위 포함) |
| 기타 후보 | 공식 후보에 올랐지만 10위 안에 들지 못한 연구 |
| 후속 추가 | 당시 후보에서 빠졌던 연구를 나중에 검토해 추가한 것 (원래 후보와 구분 표시) |
🧭 2026 예비 목록, 무엇이 들어 있나
2026년은 아직 공식 투표 전이라, 사이트는 AI가 수집한 연구 296건(2026년 10월 9일 수집분까지)을 "2026 AI"라는 이름으로 따로 공개하고 있어요. 순위 없음, 불완전, 커뮤니티 검증 전이라는 점을 사이트가 직접 밝히고 있어요.
제목만 훑어봐도 올해 버그헌팅 흐름이 보여요. 눈에 띄는 주제를 묶어 보면 이래요.
| 주제 묶음 | 목록에 보이는 예 |
|---|---|
| AI 코딩 에이전트·MCP | 코딩 에이전트 샌드박스 탈출, 워크스페이스 신뢰 우회, 원격 MCP 서버 인증 실태 조사 |
| 에이전트 브라우저 | 에이전트가 동일 출처 정책(SOP) 경계를 넘는 문제, 간접 프롬프트 인젝션 |
| HTTP 해석 차이 | HTTP/3→HTTP/1.1 변환 디싱크, CRLF 기반 디싱크, 파서 간 해석 차이(Parser differential) |
| 캐시 | 캐시 키 인젝션, 캐시 디셉션, LLM 캐시 계층 공격 |
| 클라이언트 측 | CSPT(클라이언트 측 경로 조작), DOMPurify 우회, CSS 기반 정보 유출, postMessage 계정 탈취 |
| 인증 | 패스키 공격 표면, OAuth 디바이스 코드 흐름 악용, OIDC 네임스페이스 재사용 |
참고로 2025년 Top 10의 1위는 블라인드 SSTI를 오류 기반으로 공략하는 기법을 정리한 「Successful Errors」였어요(아카이브에서는 'Blind SSTI'로 표기). 이 결과와 전체 후보도 아카이브 2025년 항목에서 볼 수 있어요.
💡 이렇게 쓰면 편해요
| 단계 | 할 일 |
|---|---|
| 1. 훑기 | 최근 2~3년 Top 10만 먼저 읽어 큰 흐름 잡기 |
| 2. 좁히기 | 지금 보고 있는 타깃의 기술 스택 키워드로 검색 |
| 3. 표시하기 | 읽은 글은 Mark as read로 체크해 중복 읽기 줄이기 |
| 4. 확인하기 | "무엇을 확인하는 기법인가"를 메모하고, 허가된 범위 안에서만 점검 항목으로 활용 |
• 2026 예비 목록은 AI가 모은 미검증 목록이에요. 요약문만 믿지 말고 원문을 확인하세요.
• 보존본은 원저자의 저작물이에요. 인용·공유할 땐 원저자와 원문 링크를 함께 밝혀 주세요.
• 여기서 읽은 기법은 버그바운티 프로그램의 허용 범위(scope)나 사전 허가를 받은 대상에서만 테스트하세요.
💬 자주 묻는 질문
| 질문 | 답 |
|---|---|
| 유료인가요? | 무료예요. 운영자는 앞으로도 무료로 유지한다고 밝히고 있고, GitHub 스타·후원으로 운영을 돕는 구조예요. |
| 한국어로 볼 수 있나요? | 사이트와 요약은 영어예요. 비영어 원문은 원문과 영어 번역이 함께 보존돼요. |
| 통째로 받아 볼 수 있나요? | GitHub 저장소(irsdl/webhacklist)에 연도별 Markdown 목록과 보존본이 공개돼 있어서 내려받아 검색할 수 있어요. |
| 메인 화면이 안 떠요 | 인터랙티브 화면은 자바스크립트가 필요해요. 막혀 있다면 /research/ 연도별 목록 페이지를 이용하세요. |
🎉 정리
webhacklist는 20년치 웹 해킹 기법의 "족보"를 사라지지 않게 묶어 둔 곳이에요. 최신 흐름은 2026 예비 목록으로, 깊이는 과거 후보작으로 채울 수 있어서 버그헌터라면 즐겨찾기 해 둘 만해요.
🔗 참고 자료
• Web Hacking Techniques Index (메인): https://webhacklist.com/
• 연도별 목록: https://webhacklist.com/research/
• 2026 AI 예비 목록: https://webhacklist.com/research/2026-ai/
• GitHub 저장소: https://github.com/irsdl/webhacklist
• PortSwigger, Top 10 web hacking techniques of 2025: https://portswigger.net/research/top-10-web-hacking-techniques-of-2025
'정보보안 > Web&Mobile' 카테고리의 다른 글
| Cleo Harmony 취약점 분석: SAML 우회 체인 (CVE-2026-84114/84115) (0) | 2026.10.12 |
|---|---|
| [Android OS] Hot Swap 단말에서 USIM 변경 확인하는 방법 (0) | 2026.10.08 |
| 안드로이드 악성코드 방지 , Play Integrity API로 조치 (0) | 2026.10.07 |
| NoSQL이란? 뜻·종류·SQL 차이 한 번에 정리 (0) | 2026.10.07 |
| Flutter iOS 앱, 네이티브 호출부는 난독화하지 않아도 될까? (0) | 2026.09.22 |
- Total
- Today
- Yesterday
- 자율침투테스트
- LLM에이전트
- IACS
- 샤이니헌터스
- 시큐어코딩
- 전자금융기반시설취약점분석평가
- 보안뉴스
- IEC62443
- 선박사이버보안
- E27
- 보안꿀팁
- cve
- 정보보안
- 해킹예방
- 공급망공격
- AI보안
- 전자금융기반시설
- 해킹주의
- 사이버보안
- 개발자보안
- AI모의해킹
- 금취분평
- 오픈소스보안
- 취약점
- 악성코드
- 개인정보유출
- 보안상식
- DevSecOps
- 펜테스트
- 개인정보보호
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |