
티스토리 뷰
작년까지만 해도 "양자컴퓨터는 아직 먼 얘기"였습니다. 그런데 올해 5월에 법이 하나 통과되면서 분위기가 바뀌었습니다.
양자과학기술 및 양자산업 육성에 관한 법률」(양자기술산업법) 개정안이 2026년 5월 19일 공포됐고, 오는 11월 20일부터 시행됩니다. 정부·지자체·공공기관에 양자보안체계 구축이 의무화되는 게 핵심입니다.
문제는 용어가 낯설다는 겁니다. PQC, QKD, KCMVP가 한꺼번에 튀어나오는데 셋이 어떻게 다른지, 우리 회사가 대상인지, 지금 뭘 해야 하는지가 정리가 안 됩니다.
이 글에서는 세 용어의 차이, 어떤 법에 근거해 누가 의무 대상이 되는지, 실무에서 지금 착수해야 할 순서, 그리고 관련 기관·자격증·참고처를 정리했습니다.
🎯 먼저 용어 세 개부터
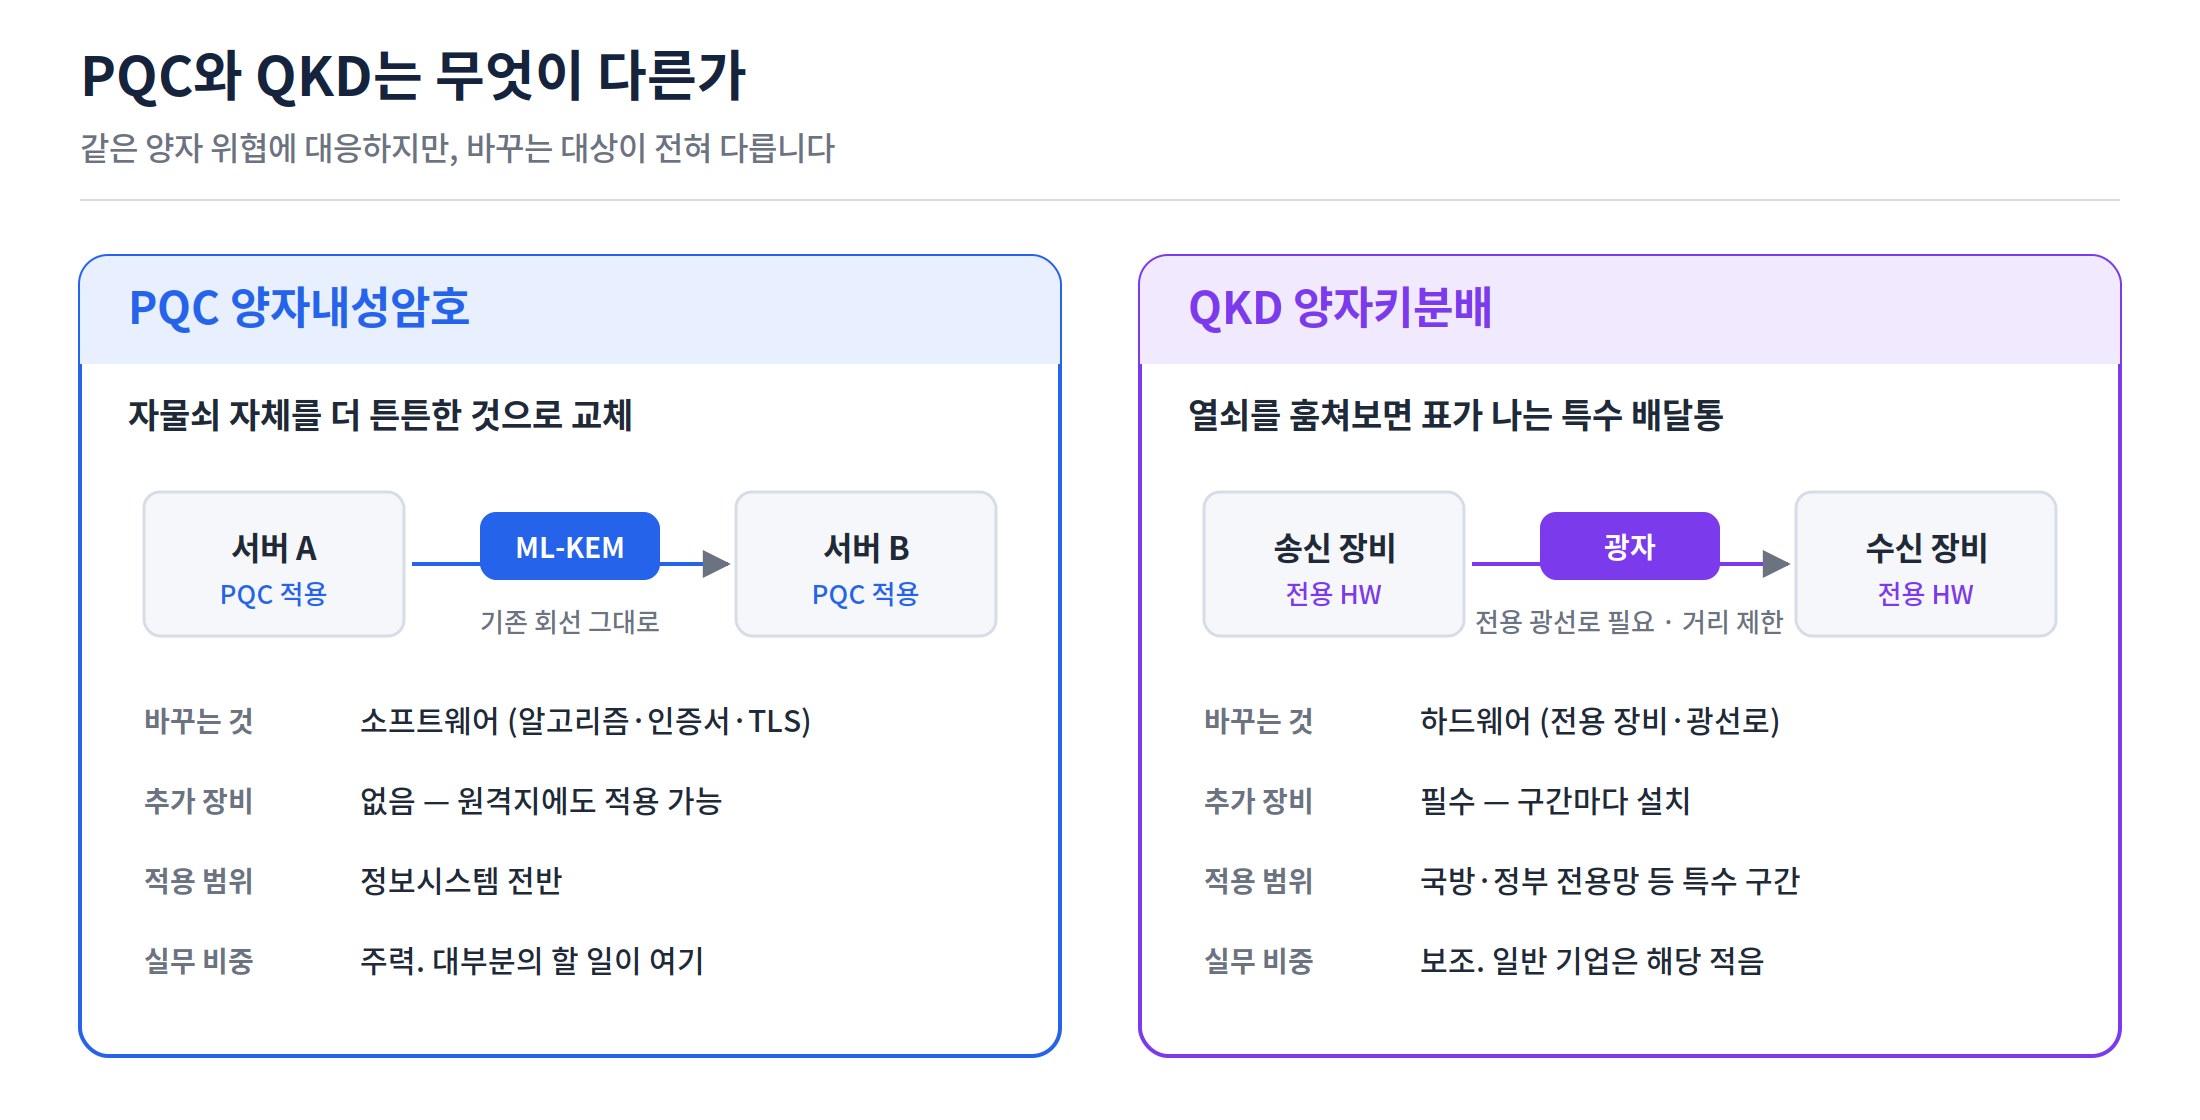
양자컴퓨터가 나오면 지금 쓰는 공개키 암호(RSA, ECC)가 깨집니다. 여기에 대응하는 방법이 두 갈래이고, 그렇게 만든 제품이 제대로 구현됐는지 확인하는 제도가 하나 더 있는 구조입니다.
| 구분 | PQC (양자내성암호) | QKD (양자키분배) | KCMVP (암호모듈 검증) |
|---|---|---|---|
| 한 줄 정의 | 양자컴퓨터로도 못 푸는 수학 문제로 만든 새 암호 알고리즘 | 빛 알갱이(광자)로 암호키를 배달하는 물리 장비 방식 | 암호 제품이 제대로 구현됐는지 국가가 검증하는 제도 |
| 비유 | 자물쇠 자체를 더 튼튼한 걸로 교체 | 누가 훔쳐보면 즉시 표가 나는 특수 열쇠 배달통 | 그 자물쇠가 진짜 튼튼한지 공인기관이 시험 |
| 바꾸는 것 | 소프트웨어 (라이브러리·인증서·TLS) | 하드웨어 (전용 장비·광선로) | (제도) |
| 추가 장비 | 없음 — 원격지에도 적용 가능 | 필수 — 구간마다 설치, 거리 제한 있음 | — |
| 적용 범위 | 정보시스템 전반 | 국방·정부 전용망 등 특수 구간 | 국가·공공기관 납품 제품 |
| 실무 비중 | 주력 | 보조 | 조달 시 확인 항목 |
💡 일반 기업 실무자 입장에서 실제로 할 일은 거의 전부 PQC 쪽입니다.
QKD는 전용 광선로와 장비가 필요해서 국방·정부 전용망 같은 특수 구간에 들어갑니다.
"양자보안 = QKD 도입"으로 이해하면 예산 규모부터 잘못 잡게 됩니다.
🧩 왜 "나중에"가 안 되나 — HNDL

가장 많이 나오는 반응이 "양자컴퓨터 실제로 나오면 그때 바꾸면 되는 거 아니냐"입니다. 이 논리가 깨지는 지점이 HNDL(Harvest Now, Decrypt Later) 입니다. 공격자가 지금 암호화된 통신 데이터와 인증 정보를 모아뒀다가, 나중에 고도화된 양자컴퓨터가 등장하면 그때 한꺼번에 푸는 방식입니다. 지금 당장은 못 풀지만 보관하는 데는 비용이 거의 안 듭니다.
그래서 판단 기준이 "양자컴퓨터가 언제 나오나"가 아니라 "우리 데이터가 몇 년간 비밀이어야 하나" 로 바뀝니다.
| 데이터 성격 | 보존 요구 기간 | HNDL 리스크 |
|---|---|---|
| 실시간 조회 로그 | 수개월 | 낮음 |
| 거래 기록·계약서 | 5~10년 | 높음 |
| 고객 식별정보·의료 기록 | 사실상 영구 | 매우 높음 |
| 장기 유효 인증서·코드서명 키 | 수년 | 높음 |
금융권이 "양자컴퓨터 상용화 시점"이 아니라 현재 유효한 인증서의 만료 시점을 기준으로 PQC 전환 일정을 잡는 이유가 이것입니다.
📜 근거 법령 — 두 갈래를 구분하세요
여기가 이번에 크게 바뀐 부분입니다. KCMVP와 양자보안체계 구축 의무는 근거 법이 서로 다릅니다.
| 제도 | 근거 | 소관 | 내용 |
|---|---|---|---|
| KCMVP | 전자정부법 제56조, 같은 법 시행령 제69조, 「암호모듈 시험 및 검증지침」, 사이버안보 업무규정 제9조 | 국가정보원(검증) / 과기정통부·KISA | 국가·공공기관이 도입하는 암호모듈의 안전성·구현적합성 검증 |
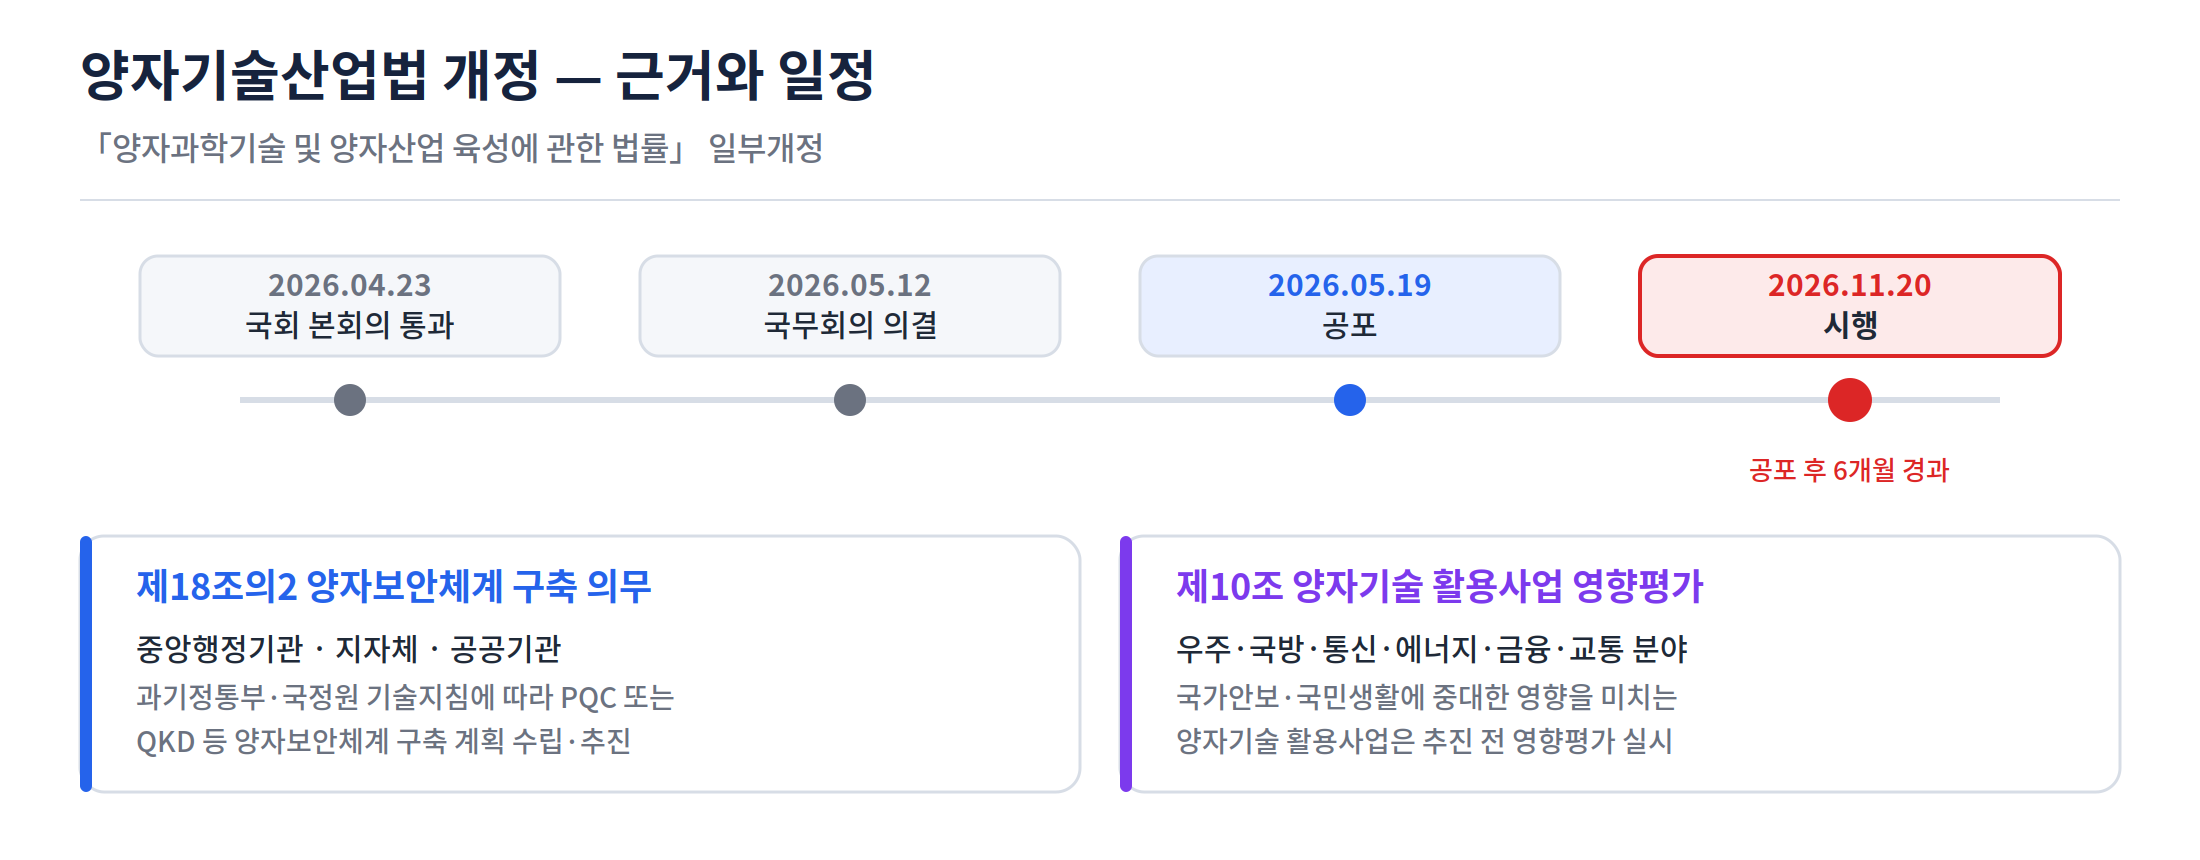
| 양자보안체계 구축 의무 | 양자기술산업법 제18조의2 (신설) | 과기정통부 (국정원 협의) | 중앙행정기관·지자체·공공기관이 기술지침에 따라 PQC 또는 QKD 등 양자보안체계를 구축·추진 |
| 양자기술 활용사업 영향평가 | 양자기술산업법 제10조 (신설) | 과기정통부 | 우주·국방·통신·에너지·금융·교통 등 분야의 양자기술 활용사업은 추진 전 영향평가 실시 |
| 국가 로드맵 (법 아님) | 2023.7 「범국가 양자내성암호 전환 마스터플랜」 | 국정원·과기정통부 | 2035년까지 국가 주요 정보통신 기반시설에 PQC 적용 |
개정 경과
| 시점 | 내용 |
|---|---|
| 2026. 04. 23 | 국회 본회의 통과 |
| 2026. 05. 12 | 국무회의 의결 |
| 2026. 05. 19 | 공포 |
| 2026. 11. 20 | 시행 (공포 후 6개월) |
⚠️ 시행일은 확정됐지만 적용 대상 시스템과 이행 일정 등 세부 기준은 시행령·시행규칙에서 정해질 예정입니다.
하위법령에는 영향평가 대상 사업·절차·기준, 양자보안체계 구축 세부사항 등이 담길 예정이라고 발표돼 있습니다.
시행 전까지 국가법령정보센터와 과기정통부 입법예고를 주기적으로 보는 게 지금 시점의 가장 확실한 대응입니다.
🔍 우리 조직은 의무 대상인가
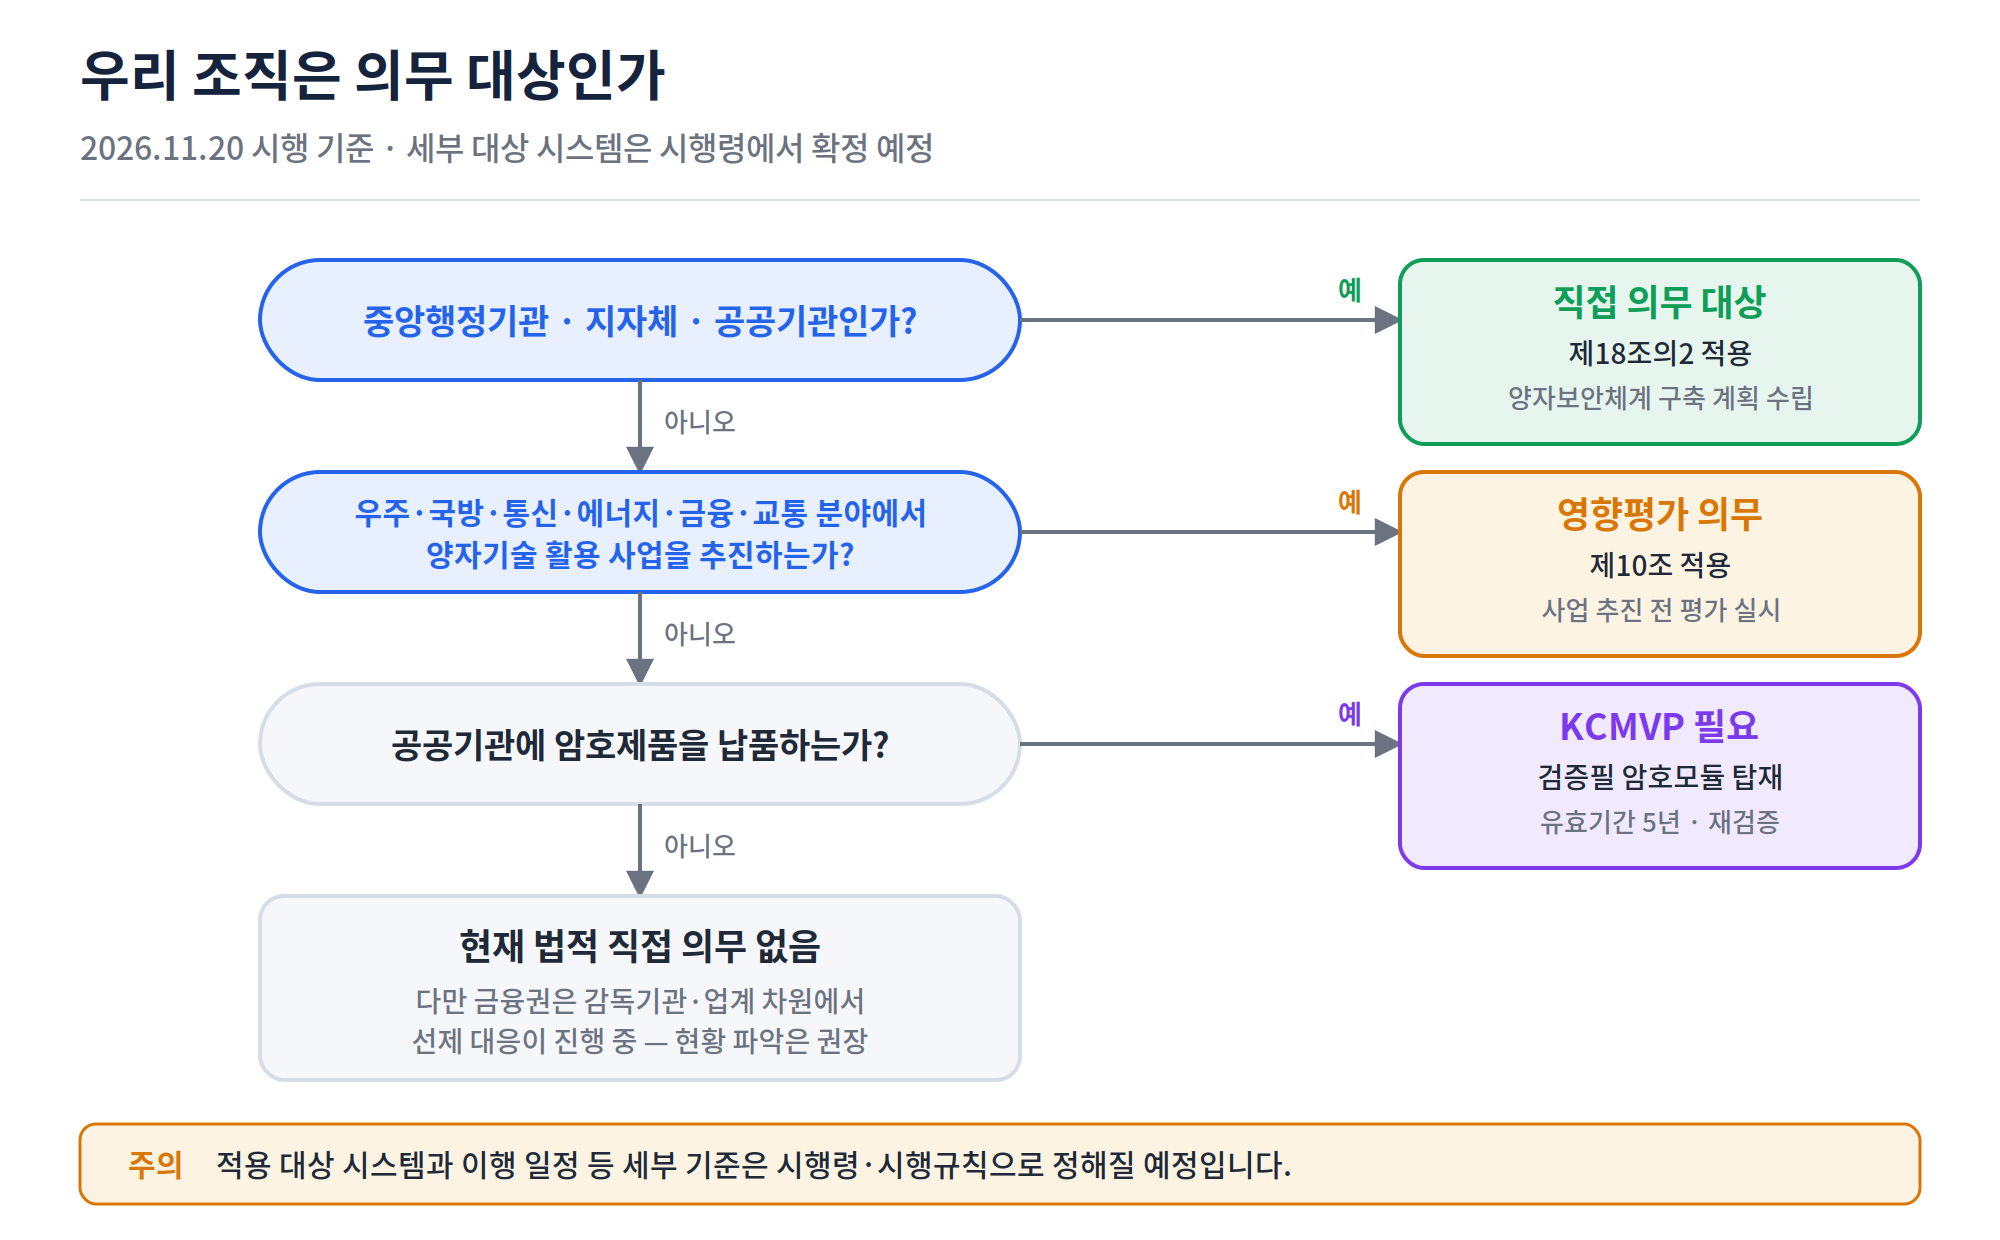
세 가지만 순서대로 확인하면 됩니다.
| 구분 | 의무 | 근거 |
|---|---|---|
| 중앙행정기관·지자체·공공기관 | 직접 의무 — 양자보안체계 구축·계획 수립 | 제18조의2 |
| 우주·국방·통신·에너지·금융·교통 분야 사업자 | 양자기술 활용 사업 추진 시 영향평가 | 제10조 |
| 공공기관에 암호제품을 납품하는 기업 | 검증필 암호모듈 탑재 필요 | KCMVP |
| 그 외 일반 민간기업 | 현행법상 직접 의무 없음 | — |
2026년 기준 공공기관이 342곳이고, 중앙행정기관과 지자체까지 더하면 대상은 600곳이 넘습니다.
민간기업은 그럼 손 놓고 있어도 되나요
법적 의무 대상은 아닙니다. 다만 몇 가지는 짚어둘 필요가 있습니다.
- 금융보안원이 해외 금융권의 양자컴퓨팅 활용 동향과 PQC 전환 동향을 정리한 연구보고서 2종을 배포하면서, 금융회사가 기존 IT인프라 호환성·암호 민첩성·성능과 보안성 간 균형을 고려해 "quantum-ready" 체계 구축을 시작할 시점이라고 밝혔습니다.
- 과기정통부·KISA의 PQC 시범전환 사업은 2025년 에너지·행정·의료 분야에 이어, 2026년에는 통신·국방·금융·우주·교통 5개 분야로 확대됐습니다. 분야별 9억 원씩 총 45억 원 규모입니다.
- 실제로 KB국민은행, NH농협손해보험 등이 PQC 기반 인증체계 적용을 진행 중입니다.
즉 감독 항목으로 내려오기 전에 현황이라도 파악해두는 단계로 보시면 됩니다. 뒤에 나오는 ①~③번만 해둬도 나중에 자료 요구가 들어왔을 때 대응이 완전히 달라집니다.
⚙️ 그래서 지금 뭘 해야 하나 — 전환 6단계
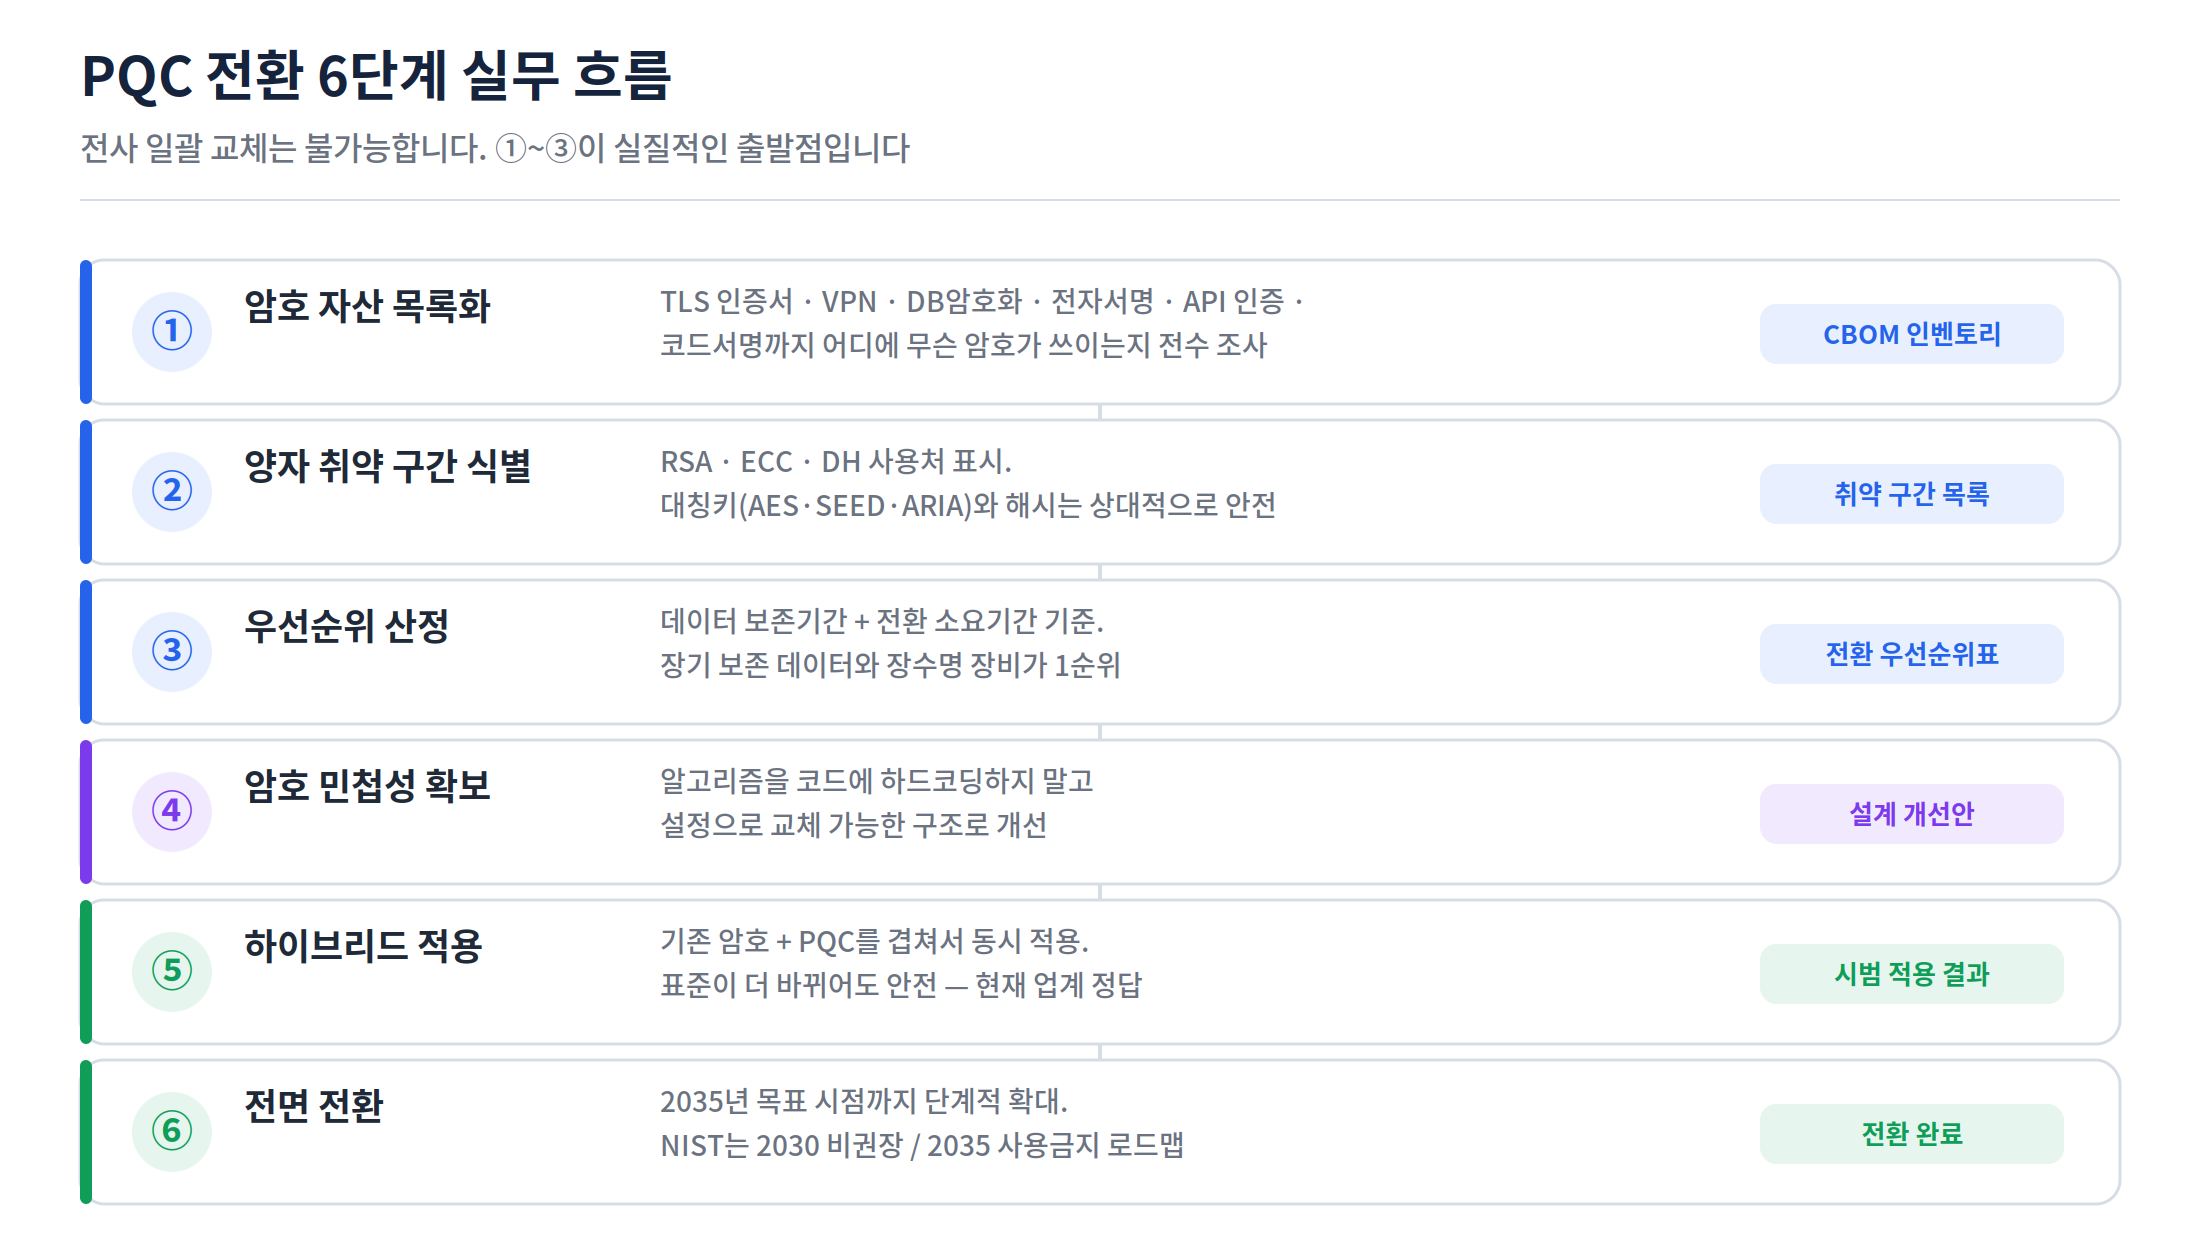
전사 일괄 교체는 불가능합니다. 순서가 있습니다.
| 단계 | 할 일 | 산출물 |
|---|---|---|
| ① 암호 자산 목록화 | TLS 인증서, VPN, DB암호화, 전자서명, API 인증, 코드서명 등 어디에 무슨 암호가 쓰이는지 전수 조사 | 암호 자산 인벤토리(CBOM) |
| ② 양자 취약 구간 식별 | RSA / ECC / DH 사용처 표시. 대칭키(AES·SEED·ARIA)와 해시는 상대적으로 안전 | 취약 구간 목록 |
| ③ 우선순위 산정 | "데이터 보존 요구기간 + 전환 소요기간" 기준. 장기 보존 데이터·장수명 장비가 1순위 | 전환 우선순위표 |
| ④ 암호 민첩성 확보 | 알고리즘을 코드에 박지 말고 설정으로 교체 가능하게 구조 개선 | 설계 개선안 |
| ⑤ 하이브리드 적용 | 기존 암호 + PQC를 겹쳐서 동시 적용 | 시범 적용 결과 |
| ⑥ 전면 전환 | 2035년 목표 시점까지 단계적 확대 | — |
⑤번 하이브리드가 현재 업계 정답입니다
기존 방패에 새 양자내성 방패를 겹쳐서 쓰는 방식입니다. 이렇게 하면 PQC 표준이 더 바뀌더라도 현재 암호가 깨질 위험과 미래 양자 위협을 동시에 막을 수 있습니다. KCMVP도 이미 "양자내성암호 하이브리드 검증"을 반영하고 있습니다.
알고리즘은 뭘 쓰나
| 구분 | 표준 |
|---|---|
| 국제 (NIST) | ML-KEM(키교환), ML-DSA·SLH-DSA(전자서명) — 2024년 확정 |
| 국내 (KpqC) | AIMer(삼성SDS·KAIST), SMAUG-T·HAETAE(크립토랩) 등 국가공모전 선정 알고리즘 |
💡 미국 NIST는 IR 8547을 통해 RSA와 ECC를 2030년까지 비권장(deprecated),
2035년까지 사용금지(disallowed) 하는 로드맵을 공식화했습니다.
사실상 이게 글로벌 데드라인이고, 우리 마스터플랜의 2035년도 여기에 맞춰져 있습니다.
📋 ① 암호 자산 목록화, 이렇게 시작합니다
가장 막막한 게 1단계입니다. 정기 취약점 점검 자산 목록을 그대로 재활용하면 절반은 끝납니다.
서버 TLS 설정 확인
nmap --script ssl-enum-ciphers -p 443 <대상>인증서 키 알고리즘과 서명 알고리즘 확인
openssl s_client -connect <대상>:443 -servername <FQDN> </dev/null 2>/dev/null \
  | openssl x509 -noout -subject -dates -text \
  | grep -E "Signature Algorithm|Public Key Algorithm|Public-Key"
Public Key Algorithm: rsaEncryption 또는 id-ecPublicKey가 나오면 양자 취약 대상입니다.
키 교환에 실제로 무엇이 쓰였는지 확인
openssl s_client -connect <대상>:443 -servername <FQDN> </dev/null 2>&1 \
  | grep -E "Server Temp Key|Cipher"
소스코드에서 하드코딩된 암호 사용처 찾기
grep -rnE "RSA|ECDSA|ECDH|DiffieHellman|X509|KeyPairGenerator" --include=*.java --include=*.py .체크리스트
| 확인 항목 | |
|---|---|
| 외부 공개 서비스의 TLS 인증서 키 알고리즘을 전부 파악했는가 | ☐ |
| 내부 시스템 간 연동 구간의 암호 알고리즘도 포함했는가 | ☐ |
| VPN·전용선 장비의 키 교환 방식을 확인했는가 | ☐ |
| DB 암호화·문서 암호화 솔루션의 알고리즘을 확인했는가 | ☐ |
| 전자서명·인증서 기반 인증 체계를 목록에 넣었는가 | ☐ |
| 코드서명 키와 그 유효기간을 확인했는가 | ☐ |
| 각 자산의 데이터 보존 요구기간을 함께 적었는가 | ☐ |
| 교체 시 영향 범위(연동 상대, 장비 EOL)를 적었는가 | ☐ |
💡 마지막 두 항목이 우선순위를 정하는 근거가 됩니다.
알고리즘만 적어놓은 목록은 나중에 다시 만들어야 합니다.
🏛 KCMVP는 누가 받는 건가
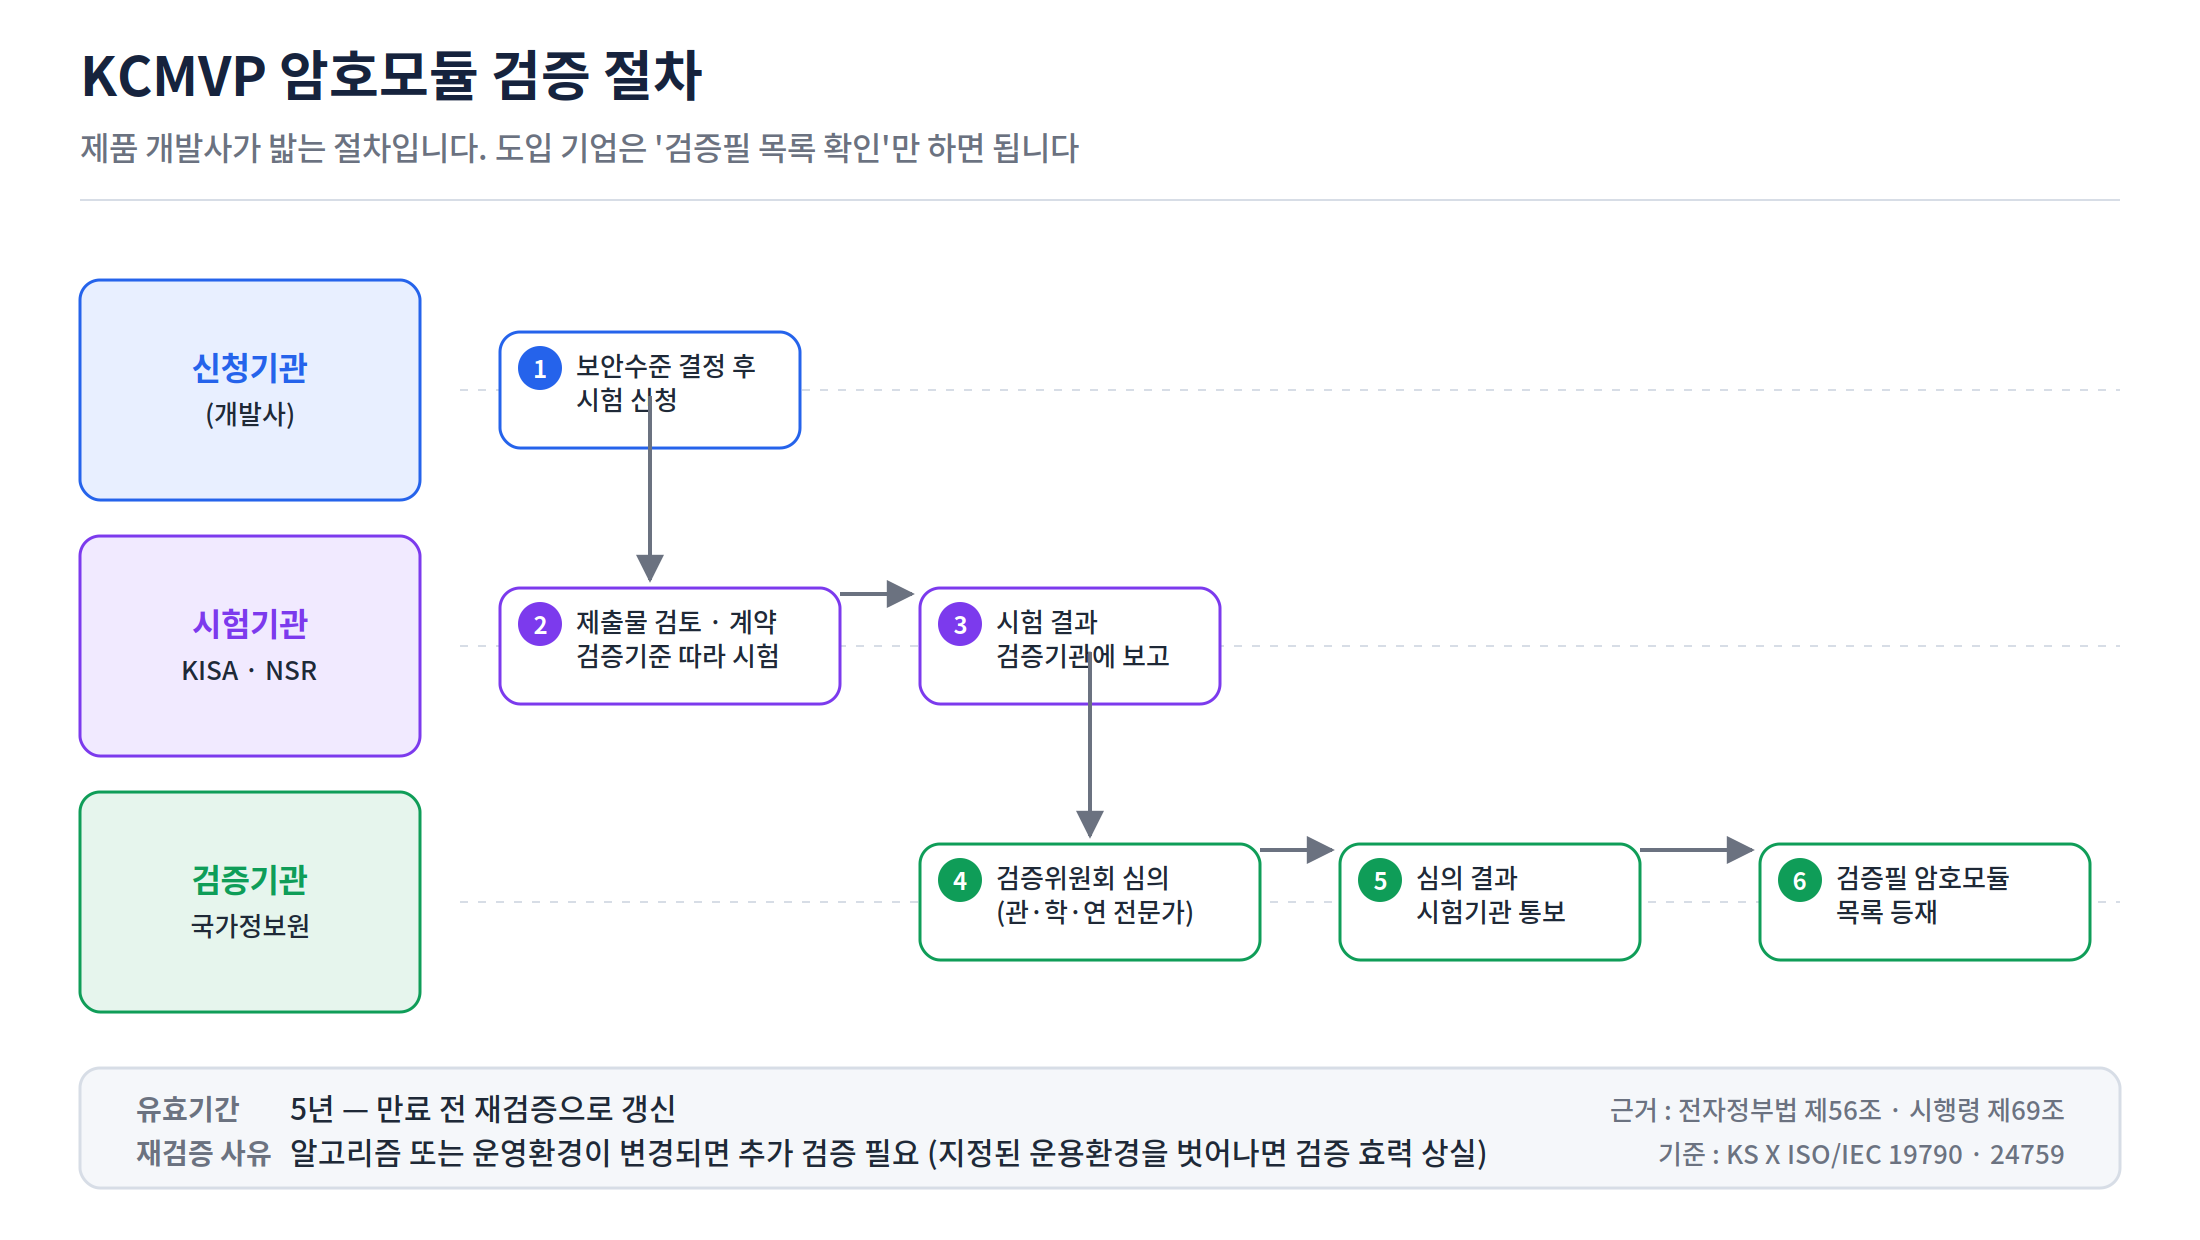
헷갈리기 쉬운데, KCMVP는 암호제품을 만드는 회사가 받는 것입니다. 도입하는 쪽은 "검증필 목록에 있는지" 확인만 하면 됩니다.
| 순서 | 내용 |
|---|---|
| 1 | 신청기관(개발사)이 보안수준을 결정한 후 시험기관에 시험 신청 |
| 2 | 시험기관이 제출물 검토 후 계약 체결, 검증기준(KS X ISO/IEC 19790·24759)에 따라 시험 |
| 3 | 시험기관이 검증기관(국정원)에 시험 결과 보고 |
| 4 | 암호모듈검증위원회(관·학·연 전문가)가 타당성·공정성 심의 |
| 5 | 검증기관이 심의 결과를 시험기관에 통보 |
| 6 | 검증필 암호모듈 목록에 등재 |
- 시험기관은 KISA와 국가보안기술연구소(NSR), 검증기관은 국가정보원입니다.
- 유효기간은 5년이며, 만료 전 재검증으로 갱신합니다.
- 알고리즘이나 운영환경이 변경되면 추가 검증이 필요합니다. 지정된 운용환경을 벗어나 동작시키면 검증 효력을 잃습니다.
🚨 조달 담당자가 지금 알아야 할 것
공급이 심각하게 부족합니다. 2026년 8월 기준, PQC를 포함해 KCMVP를 받은 기업은 한컴위드(IQNUS Crypto v1.0, 2025.1.13), 엑스게이트(PQC 하이브리드 암호모듈, 2026.4.21), 아이티센피엔에스(EdgeCrypto v4.2, 2026.7.29) 세 곳뿐입니다. 전환 의무 대상은 600곳이 넘는데 말이죠.
⚠️ 공공 납품용 도입 계획이 있다면 리드타임을 길게 잡으셔야 합니다.
11월 시행 이후 수요가 한꺼번에 몰리면 지금보다 더 밀릴 가능성이 큽니다.
🏢 관련 기관
| 기관 | 역할 |
|---|---|
| 과학기술정보통신부 | 양자기술산업법 소관, 기술지침 마련, PQC 전환 정책 총괄 |
| 국가정보원 | KCMVP 총괄·검증, 규정 수립, 최종 심의 / 기술지침 협의 |
| KISA (한국인터넷진흥원) | KCMVP 시험·평가기관, PQC 시범전환 사업·전문교육 운영 |
| 국가보안기술연구소 (NSR) | KCMVP 시험·평가기관 |
| 금융보안원 | 금융권 PQC 연구보고서, 포럼·세미나, 양자 PoC 지원 |
🎓 관련 자격증은 있나요
결론부터 말하면 "PQC 심사원", "양자보안 심사원" 같은 별도 자격증은 현재 없습니다.
ISMS-P 인증심사원 같은 제도가 이 분야엔 아직 만들어지지 않았습니다. 대신 정부 주관 교육 수료 형태가 있습니다.
| 과정 | 운영 | 대상·규모 |
|---|---|---|
| 양자내성암호(PQC) 전문교육 | 과기정통부·KISA | 개발 90명 / 전환 90명 / 실무 440명, 총 620명. 실무과정은 기관·기업의 정보보호·정보시스템 담당자 대상 1일 과정 |
| 암호모듈검증 전문교육 | KISA | 선착순 200명. 암호모듈 구현 안내서(GVI), 엔트로피 평가 방법, 검증 대상 알고리즘 구조 등. 제품 개발사 성격이 강함 |
| K-Shield | KISA | 재직자 대상, 우수 교육생에게 KISA 원장 인증서 발급 |
| 기존 자격증 | — | 정보보안기사, ISMS-P 인증심사원, CISSP 등은 계속 유효 |
💡 참고로 암호모듈검증 제도 자체도 보안강도를 112비트에서 128비트로 상향하고
PQC 하이브리드 검증을 추가하는 등 계속 바뀌고 있습니다.
자격증을 기다리기보다 KISA 실무과정 수강 + 사내 암호 자산 목록화 착수가 지금은 훨씬 실속 있습니다.
💬 자주 나오는 질문
Q. 우리는 민간기업인데 11월 20일 전에 뭘 준비해야 하나요?
법적으로 요구되는 건 없습니다. 다만 암호 자산 목록화(①단계) 는 의무 여부와 무관하게 해두시는 걸 권합니다. 어차피 전자금융기반시설 취약점 분석·평가나 ISMS-P 대응 때 쓰는 자산 목록과 상당 부분 겹칩니다. 새로 만드는 게 아니라 기존 목록에 "암호 알고리즘"과 "데이터 보존기간" 컬럼을 추가하는 수준으로 시작하면 됩니다.
Q. QKD를 도입해야 PQC 안 해도 되는 건가요?
아닙니다. 법 조문이 "PQC나 QKD 등"으로 되어 있어서 선택지처럼 보이지만, QKD는 전용 장비와 광선로가 필요한 특정 구간의 키 배송 수단입니다. 서버 내부의 저장 데이터 암호화, 전자서명, 인증서 체계는 QKD로 해결되지 않습니다. 실무 전환의 본체는 PQC입니다.
Q. AES나 SEED 같은 대칭키도 다 바꿔야 하나요?
대칭키와 해시는 상대적으로 안전합니다. 양자컴퓨터가 대칭키에 미치는 영향은 유효 보안강도를 절반으로 떨어뜨리는 수준이라, AES-128을 AES-256으로 올리는 식의 대응으로 충분하다고 봅니다. 급한 건 RSA·ECC·DH 같은 공개키 계열입니다.
Q. 하이브리드로 하면 성능은 괜찮나요?
PQC 알고리즘은 대체로 키와 서명 크기가 기존보다 큽니다. 하이브리드는 둘을 같이 쓰니 더 커집니다. 그래서 핸드셰이크가 빈번한 구간, MTU에 민감한 구간, 임베디드·IoT 장비에서는 사전 성능 검증이 필요합니다. 금융보안원도 암호화 성능과 보안성 간 균형을 고려 사항으로 짚고 있습니다.
Q. 지금 도입하는 보안 장비는 PQC 지원 여부를 따져야 하나요?
네. 특히 장수명 장비라면 그렇습니다. 지금 도입해서 7~8년 쓸 장비가 펌웨어 업데이트로 PQC를 지원할 수 있는 구조인지, 아니면 하드웨어 교체가 필요한지는 계약 전에 확인해두는 게 좋습니다. 이게 ④단계(암호 민첩성)의 조달 버전입니다.
Q. 시행령이 아직 안 나왔는데 지금 계획을 세우는 게 의미가 있나요?
시행령이 정하는 건 "어떤 시스템을, 언제까지" 입니다. "우리가 무슨 암호를 어디에 쓰고 있는지" 는 시행령과 무관하게 필요한 정보이고, 이게 나와야 시행령 발표 후 즉시 범위 산정이 가능합니다. 순서가 반대면 시행령 나온 뒤에 조사부터 시작해야 합니다.
🎉 정리
- PQC는 소프트웨어 암호 교체(주력), QKD는 하드웨어 키 배송(보조), KCMVP는 그 제품의 국가 검증 제도다. 셋은 대체재가 아니다.
- 판단 기준은 "양자컴퓨터가 언제 나오나"가 아니라 "우리 데이터가 몇 년간 비밀이어야 하나" 다. HNDL 때문이다.
- 근거 법이 둘로 나뉜다. KCMVP는 전자정부법, 양자보안체계 구축 의무는 양자기술산업법 제18조의2다.
- 2026년 11월 20일 시행, 직접 의무 대상은 중앙행정기관·지자체·공공기관 600여 곳. 민간은 아직 의무가 아니다.
- 세부 기준은 시행령에서 나온다. 그 전까지 국가법령정보센터·과기정통부 입법예고를 추적한다.
- 지금 할 일은 암호 자산 목록화 하나다. 기존 자산 목록에 알고리즘과 보존기간 컬럼을 붙이는 것부터 시작한다.
- KCMVP 검증필 PQC 제품은 3곳뿐이다. 공공 납품용 도입이라면 리드타임을 길게 잡는다.
- 전용 자격증은 없다. KISA PQC 실무과정 수료가 현재로선 가장 현실적인 선택지다.
이번 개정은 "양자컴퓨터를 막아라"가 아니라 "우리가 뭘 쓰고 있는지부터 파악하라" 에 가깝습니다. 어차피 해야 할 자산 정리를 이번 기회에 한 번 제대로 해두면, 시행령이 나온 뒤에 훨씬 덜 고생합니다.
🔗 참고 자료
- 국가법령정보센터 — 양자과학기술 및 양자산업 육성에 관한 법률 — 개정문 원문, 제18조의2·제10조 확인
- KISA 암호모듈검증 안내 — KCMVP 절차, 시험·검증 기준
- KISA 암호이용활성화(SEED) — 검증필 암호모듈 목록 확인
- 금융보안원 — 금융권 양자컴퓨팅 활용 및 보안 연구보고서 — 해외 금융권 PQC 전환 동향
- NIST — Post-Quantum Cryptography — ML-KEM·ML-DSA·SLH-DSA 표준 원문
- 법제처 입법예고 — 양자기술산업법 시행령 — 하위법령 진행 상황
- 삼성SDS — 미래 전장의 새로운 방패, 양자내성암호로의 대전환 — 전환 로드맵 해설
'정보보안 > Compliance' 카테고리의 다른 글
| SSL Certificate with Wrong Hostname(45411), 인증서를 고쳐야 할까? — PCI DSS ASV 스캔 대응 실무 (1) | 2026.09.14 |
|---|---|
| 클릭재킹(Clickjacking) 취약점, 헤더 한 줄로 끝내기 — PCI DSS ASV 스캔 대응 실무 (0) | 2026.09.10 |
| (SW 보안약점) 크로스 사이트 스트립트 (1) | 2024.09.25 |
| (SW 보안약점) 경로 조작 및 자원 삽입 (0) | 2024.09.25 |
| (SW 보안약점) 코드 삽입 (0) | 2024.09.25 |
- Total
- Today
- Yesterday
- 해킹주의
- 악성코드
- 정보보안
- ASV
- SAP
- 보안뉴스
- AWS
- KISA
- 스마트폰보안
- 랜섬웨어
- 해킹예방
- 취약점
- 샤이니헌터스
- 암호화폐보안
- 2단계인증
- 공급망공격
- 전자금융취약점분석평가
- 금취분평
- AI보안
- awssap
- 개인정보유출
- cve
- 보안상식
- 보안꿀팁
- 개발자보안
- 개인정보보호
- 전자금융기반시설취약점분석평가
- 전자금융기반시설
- 사이버보안
- 세븐일레븐해킹
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | 4 | 5 | ||
| 6 | 7 | 8 | 9 | 10 | 11 | 12 |
| 13 | 14 | 15 | 16 | 17 | 18 | 19 |
| 20 | 21 | 22 | 23 | 24 | 25 | 26 |
| 27 | 28 | 29 | 30 |