
티스토리 뷰
요즘 개발 쪽 타임라인을 보면 "가재코드"라는 이름이 자꾸 걸립니다. 이름만 보면 무슨 밈 같은데, GitHub 저장소를 열어보면 별이 2,800개가 넘고 커밋이 8,600개입니다. 한국인 개발자가 만든 오픈소스 코딩 에이전트고, 정식 명칭은 Gajae-Code, 명령어는 gjc입니다.
Claude Code, Codex CLI 같은 게 이미 있는데 왜 또 나왔을까. 그리고 이게 보안 담당자 입장에서는 어떻게 보일까. 이 글은 그 두 가지를 정리한 기록입니다.
결론부터 말하면, 기능은 상당히 잘 만들었고 후기도 좋습니다. 다만 "이미 결제한 구독으로 돌린다"는 최대 장점이 그대로 최대 리스크이기도 합니다.
🎯 한 줄 정의
이미 결제 중인 AI 구독 계정으로 돌리는,
계획을 먼저 세우고 승인을 받은 뒤에야 코드를 고치는 터미널 코딩 에이전트.
공식 문서는 스스로를 "external coding-agent harness"라고 부릅니다. Claude Code나 Codex CLI를 대체한다기보다, 저장소나 워크트리에 얹어서 그 옆에서 같이 돌리는 껍데기에 가깝습니다. 실제로 저장소 문서에도 "Codex CLI·Claude Code·OpenCode의 숨은 플러그인이 아니다"라고 명시돼 있습니다. 내세우는 건 세 가지입니다.
| 기존 도구의 문제 | 가재코드의 답 |
|---|---|
| 구독료 내고 API 토큰 비용을 또 낸다 | /login으로 이미 쓰는 구독 플랜에 연결 |
| 이해하기 전에 파일부터 고친다 | 인터뷰 → 계획 → 비평 → 승인 → 그 다음에 수정 |
| 자리를 비우면 작업이 멈춘다 | 질문이 텔레그램·디스코드·슬랙으로 날아옴 |
| 파일 통째로 읽다가 컨텍스트가 터진다 | 구조 요약, 아티팩트 분리, 압축 |
🔁 작업 흐름 — 코드가 바뀌기 전에 무슨 일이 일어나는가
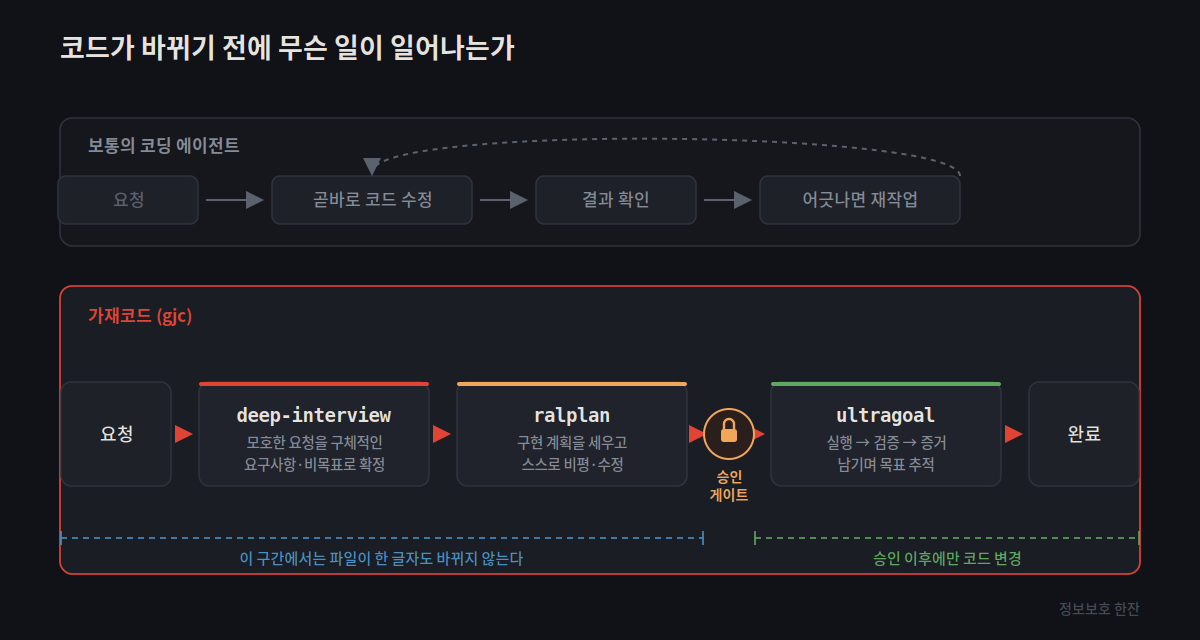
가재코드의 핵심은 사실 화려한 기능이 아니라 순서를 강제한다는 것입니다. 스킬이 딱 네 개뿐이고, 그 네 개가 순서대로 물려 있습니다.
| 단계 | 하는 일 |
|---|---|
deep-interview |
모호한 요청을 구체적인 요구사항과 "하지 않을 것"으로 확정 |
ralplan |
구현 계획을 세우고 스스로 비평한 뒤 수정 |
ultragoal |
승인된 계획을 목표로 쪼개 실행 → 검증 → 증거 남기기 |
autoresearch |
계획에 근거가 필요할 때 돌리는 조사 미션 |
여기서 중요한 건 승인 게이트 앞까지는 파일이 한 글자도 바뀌지 않는다는 점입니다. 보안 점검 보고서를 쓸 때 "무엇을, 왜, 어떤 근거로 바꿨는가"를 남겨야 하는 입장에서 보면, 이 구조 자체가 감사 추적(audit trail)에 가깝습니다. 실제로 ultragoal은 완료 증거를 남기는 게 목적이라고 설명합니다. 세션 안에서는 이렇게 돌아갑니다.
$ gjc                          # 작업할 저장소에서 실행

> /skill:deep-interview        # 요구사항 캐묻기
> /skill:ralplan               # 계획 수립 + 자체 비평
> gjc ultragoal create-goals --brief-file <승인한 계획 파일>
🔌 무엇과 무엇을 연결하나

gjc는 내 PC 터미널에서 돌면서, 왼쪽으로는 내 구독 계정을, 오른쪽으로는 내 휴대폰을 물고 있습니다.
왼쪽 — 구독 로그인
세션 안에서 /login을 치면 제공사를 고르게 됩니다. Claude Pro/Max는 anthropic, ChatGPT Plus/Pro는 openai-codex, 그 외 Cursor·GitHub Copilot·Kimi·GLM·MiniMax·Grok·Qwen 등이 OAuth로 붙습니다. API 키 방식 제공사, Ollama·LM Studio·vLLM 같은 로컬 런타임, LiteLLM 같은 게이트웨이도 됩니다.
오른쪽 — 폰으로 답하기
에이전트가 판단이 필요한 질문을 던지면 텔레그램으로 알림이 옵니다. 인라인 버튼, 자유 입력 답장, 이미지 첨부까지 지원하고, gjc daemon이 봇 토큰당 롱폴링 소유자를 하나로 유지해 세션이 여러 개여도 충돌이 안 나게 합니다. 토큰은 입력할 때 마스킹되고 이후 다시 표시되지 않습니다.
새벽 2시에 에이전트가 멈춰 서서 물어보고 있는데 아침까지 아무도 답을 못 하는 상황, 그걸 없애겠다는 설계입니다.
⚡ 설치
프리빌트 바이너리가 제공돼서 Bun 설치는 필요 없습니다. Linux(x64/arm64), macOS(arm64/x64), Windows(x64)를 지원합니다.
curl -fsSL https://raw.githubusercontent.com/Yeachan-Heo/gajae-code/v0.15.3/scripts/install.sh -o gjc-install.sh
sh gjc-install.sh
gjc
⚠️ 저장소 README에도 나와 있지만,
main브랜치 스크립트를 바로 파이프로 넘기는 방식(curl ... | sh)은
가변 콘텐츠를 그대로 실행하는 겁니다.
태그 버전을 파일로 받아 열어보고 실행하는 위 방식이 안전합니다. 사내 장비라면 더더욱.
👍 써본 사람들 반응
국내 스레드(Threads)에 후기가 꽤 쌓였습니다. 전반적으로 호평입니다.
- 기존 소규모 프로젝트를 다시 만들어본 사용자는 "천국을 맛보았다"고 표현했습니다.
- 초보 입장에서
deep-interview가 미처 생각하지 못한 부분까지 물어봐줘서 좋았다는 후기가 많습니다. 가장 자주 칭찬받는 부분입니다. - 다른 하네스와 비교한 후기에서는 체감 차이가 가장 큰 게 "속도"이고, 그렇다고 결과물이 나쁘지도 않으며, 터미널이 익숙하면 적극 추천한다고 했습니다.
- 반대로 윈도우 데스크톱에서 WSL·tmux 세팅이 부담스럽다면 다른 도구가 낫고, 결국 개발 스타일 차이라는 정리도 함께 나왔습니다.
- 컨텍스트 관리가 좋아서 같은 모델인데 창이 몇 배로 느껴진다는 평도 있습니다.
다만 후기 대부분이 개발자 커뮤니티, 그중에서도 만든 사람 주변 생태계에서 나온 것이라는 점은 감안하고 보는 게 좋습니다.
⚠️ 굳이 이걸로 돌렸을 때의 단점
여기가 이 글에서 제일 하고 싶었던 이야기입니다.
1. 구독 계정 정지 리스크 (가장 큰 문제)
"이미 결제한 구독으로 돌린다"가 최대 셀링포인트인데, 바로 그 부분이 각 제공사 약관과 충돌할 소지가 있습니다.
일반적으로 월정액 요금제 인증에 쓰이는 OAuth 자격증명을 서드파티 AI 도구에 연결하는 것은 약관상 허용되지 않습니다. 이런 도구들이 사용량 제한을 두지 않기 때문이고, 그래서 대신 종량제 API를 쓰라는 것이 공식 입장입니다.
실제 사례도 있습니다. 2026년 2월, OpenClaw라는 서드파티 코딩 에이전트에 OAuth를 연동한 유료 구독자들이 사전 경고 없이 계정 정지를 당했습니다. 3주를 기다려 받은 답변은 서드파티 도구에서 자격증명을 사용한 것은 약관 위반이며 제로 톨러런스 정책이라 정지를 해제할 수 없다는 내용이었습니다. 기술적으로 어디부터가 위반인지 명확한 선이 없다는 점도 함께 지적됐습니다.
가재코드가 저 사건에 연루됐다는 자료는 찾지 못했습니다. 하지만 연결 구조가 동일하기 때문에 리스크 자체는 공유한다고 봐야 합니다. 메인 계정을 물리기 전에 한 번은 생각해볼 문제입니다.
2. 아직 베타
저장소가 스스로 "실험적 베타 단계이니 중요한 작업에 쓰기 전 출력을 검증하라"고 명시하고 있습니다. 개발 속도가 매우 빨라서 업데이트마다 동작이 바뀔 수 있습니다.
3. 절차 오버헤드
인터뷰 → 계획 → 비평 → 실행 구조라, 오타 수정이나 함수 하나 고치기에는 과합니다. "그냥 지금 바로 고쳐줘"가 잘 안 되는 도구입니다.
4. 설정 부담
텔레그램 봇 토큰, tmux, git worktree, 제공사별 OAuth, models.yml… 제대로 쓰려면 손이 많이 갑니다. 실제로 "구독제 안에서 돌릴 수 있느냐, API 키를 넣어야 과금되는 것 아니냐"고 헷갈려하는 질문이 커뮤니티에 올라옵니다.
5. 자료가 사실상 한국 커뮤니티 중심
문서는 영어지만 실사용 노하우는 국내 스레드·디스코드에 몰려 있습니다. 영어권 트러블슈팅 자료를 기대하긴 어렵습니다.
🔐 사내에서 쓸 생각이라면 — 체크리스트
보안 담당자 시점에서 확인해야 할 것들만 따로 모았습니다.
| 확인 항목 | |
|---|---|
| 설치 스크립트를 태그 버전으로 받아 내용을 읽고 실행했다 | ☐ |
| 개인 구독 계정이 아니라 승인된 API 키/엔터프라이즈 계정을 쓴다 | ☐ |
~/.gjc 아래에 저장되는 자격증명의 파일 권한을 확인했다 |
☐ |
| 소스 코드가 어느 벤더로 전송되는지, 학습 이용 여부를 확인했다 | ☐ |
| 서드파티 플러그인·스킬을 임의로 설치하지 않도록 정책을 정했다 | ☐ |
실험적 기능(computer-use, 데스크톱 제어)은 꺼둔 상태다 |
☐ |
| 사내 프록시 환경에서의 아웃바운드 통신 경로를 파악했다 | ☐ |
| 에이전트가 만든 변경은 사람이 리뷰한 뒤 머지된다 | ☐ |
🧭 그래서 누가 쓰면 좋은가
잘 맞는 쪽
- 터미널·tmux·git worktree가 이미 손에 익은 사람
- 구독을 여러 개 갖고 있고 역할별로 섞어 쓰고 싶은 사람
- 에이전트가 계획 없이 코드를 헤집어놔서 데인 경험이 있는 사람
- 오래 걸리는 작업을 걸어두고 자리를 비우는 사람
- 요구사항을 말로 잘 못 풀어내는 초보 —
deep-interview가 대신 캐물어줍니다
안 맞는 쪽
- GUI 편집기만 쓰고 CLI가 부담스러운 사람
- 짧고 단순한 수정 위주라 계획 단계가 귀찮은 사람
- 구독 계정이 하나뿐이고 그게 정지되면 곤란한 사람
- 안정성이 최우선인 업무 핵심 저장소, 규제 대상 코드베이스
💬 자주 나오는 질문
Q. API 키 없이 진짜 구독만으로 돌아가나요?
돌아갑니다. /login으로 제공사를 고르면 OAuth로 붙습니다. 다만 위에 적은 약관 리스크가 여기에 걸립니다. 리스크를 피하려면 종량제 API 키를 쓰는 게 정석입니다.
Q. Claude Code나 Codex CLI를 지우고 갈아타야 하나요?
아닙니다. 저장소 설명 자체가 "옆에서 같이 돌리라"는 쪽입니다. 구조적인 계획, 증거 추적, 격리된 워크트리가 필요할 때 같이 켜는 용도로 소개하고 있습니다.
Q. 윈도우에서도 되나요?
프리빌트 바이너리가 Windows x64를 지원하고 PowerShell 설치 스크립트도 있습니다. 다만 tmux 기반 기능을 쓰려면 WSL 쪽이 편합니다.
Q. 회사 코드에 붙여도 되나요?
조직 정책에 따릅니다. 최소한 위의 체크리스트는 통과해야 하고, 개인 구독 계정으로 사내 저장소를 물리는 건 계정 리스크와 코드 반출 문제가 동시에 걸립니다. 개인 계정과 사이드 프로젝트로 먼저 며칠 굴려보고 판단하시길 권합니다.
🎉 정리
- 가재코드(
gjc)는 이미 결제한 구독으로 돌리는 터미널 코딩 에이전트다. 한국인 개발자가 만든 MIT 라이선스 오픈소스다. - 핵심은 기능이 아니라 순서 강제다. 인터뷰 → 계획 → 승인 → 그 다음에야 코드가 바뀐다.
- 에이전트의 질문이 텔레그램·디스코드·슬랙으로 날아와 폰에서 답할 수 있다.
- 후기는 좋다. 속도와
deep-interview가 특히 호평이다. - 하지만 월정액 OAuth를 서드파티 도구에 연결하는 것은 약관 위반 소지가 있고, 실제 계정 정지 사례가 있다. 이게 최대 단점이다.
- 아직 실험적 베타다. 저장소가 직접 그렇게 밝히고 있다.
좋은 도구인 건 분명합니다. 다만 "무료로 무제한처럼 쓴다"는 말이 나오는 순간, 그 비용을 누가 어떻게 부담하고 있는지 한 번 확인해보는 습관은 여전히 유효합니다.
🔗 참고
- Gajae-Code 저장소 — github.com/Yeachan-Heo/gajae-code
- Gajae-Code 공식 사이트 — gajae-code.com
- ITWorld, 「클로드·제미나이 월정액 계정, 오픈클로에 연동하면 차단…왜?」(2026.02)
- 국내 사용자 후기 — Threads
@bellman.pub,@withfox,@d0yunha등
'정보보안 > Web&Mobile' 카테고리의 다른 글
| Flutter iOS 앱, 네이티브 호출부는 난독화하지 않아도 될까? (0) | 2026.09.22 |
|---|---|
| Flutter 앱, 네이티브 난독화 안 해도 될까? (iOS 보안점검) (0) | 2026.09.11 |
| Burp Proxy ERR_HTTP2_PROTOCOL_ERROR 해결책 (0) | 2026.07.21 |
| TLS 중간 인증서(CA) 미적용의 숨겨진 위험: MITM 공격 시나리오 분석 (0) | 2025.10.17 |
| 2017.08.06_루트킷, 탐지 툴 공개 사이트 (0) | 2017.08.06 |
- Total
- Today
- Yesterday
- 세븐일레븐해킹
- 해킹예방
- 악성코드
- 보안뉴스
- 2단계인증
- 금취분평
- 스마트폰보안
- 해킹주의
- 전자금융취약점분석평가
- 전자금융기반시설
- 보안상식
- AI보안
- 개발자보안
- 개인정보보호
- 암호화폐보안
- 사이버보안
- AWS
- 샤이니헌터스
- SAP
- 랜섬웨어
- 개인정보유출
- cve
- awssap
- 정보보안
- ASV
- 보안꿀팁
- 취약점
- 전자금융기반시설취약점분석평가
- KISA
- 공급망공격
| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | 4 | 5 | ||
| 6 | 7 | 8 | 9 | 10 | 11 | 12 |
| 13 | 14 | 15 | 16 | 17 | 18 | 19 |
| 20 | 21 | 22 | 23 | 24 | 25 | 26 |
| 27 | 28 | 29 | 30 |